Mục lục
- 1.Vì sao doanh nghiệp cần chiến lược an ninh mạng toàn diện
- 2.Các lớp bảo vệ trong kiến trúc an ninh mạng hiện đại
- 2.1.1. Tường lửa thế hệ mới (NGFW) – lớp biên mạng
- 2.2.2. SD-WAN – kết nối chi nhánh an toàn
- 2.3.3. ZTNA – truy cập Zero Trust thay cho VPN
- 2.4.4. SASE và SSE – bảo vệ người dùng ở mọi nơi
- 2.5.5. Bảo vệ thiết bị đầu cuối: EPP, EDR, XDR
- 2.6.6. Giám sát và phản ứng: MDR, SOC, SIEM
- 2.7.7. Email, ứng dụng web và mạng nội bộ
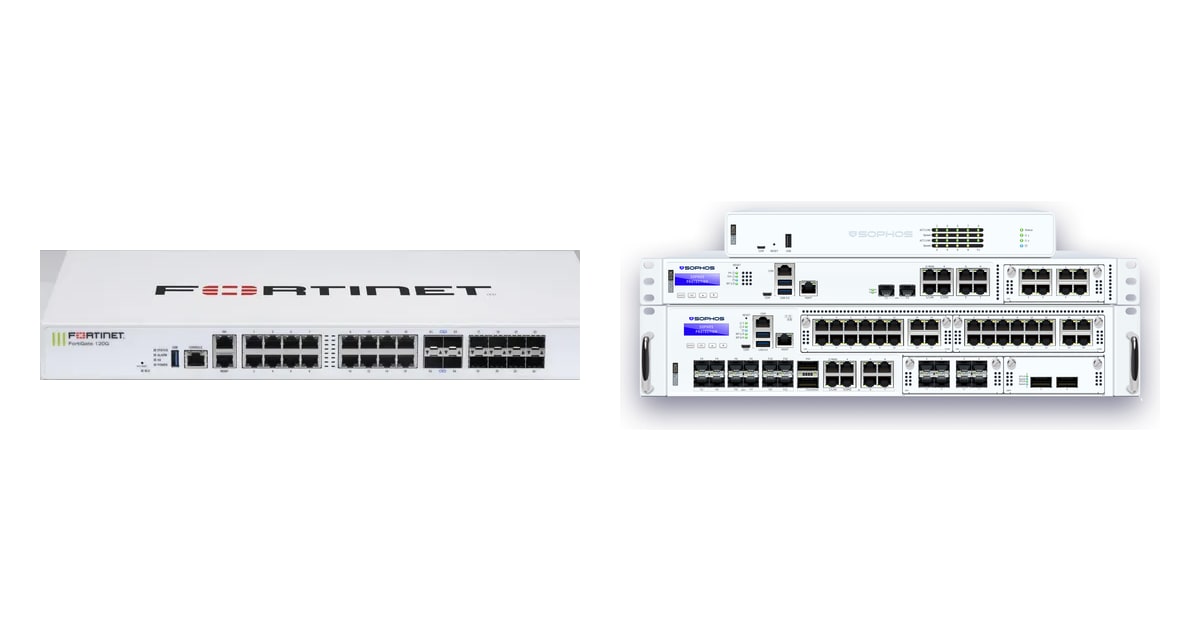
- 3.Hai hướng tiếp cận: Fortinet Security Fabric và Sophos
- 3.1.Fortinet Security Fabric
- 3.2.Sophos
- 3.3.Khi nào phù hợp
- 4.Lợi ích khi hợp nhất bảo mật trên một nền tảng
- 5.Bảng tóm tắt: nhu cầu và lựa chọn phù hợp
- 6.Lựa chọn và triển khai cùng VIET NET
- 7.Câu hỏi thường gặp
- 7.1.Doanh nghiệp vừa và nhỏ có cần giải pháp an ninh mạng toàn diện không?
- 7.2.Nên chọn Fortinet hay Sophos cho doanh nghiệp?
- 7.3.Đã có tường lửa rồi, có cần thêm EDR cho máy tính không?
- 7.4.ZTNA khác VPN truyền thống như thế nào?
- 7.5.Dịch vụ MDR là gì và khi nào doanh nghiệp nên dùng?
- 7.6.Chi phí triển khai giải pháp an ninh mạng toàn diện là bao nhiêu?
- 7.7.Chuyển sang hệ thống bảo mật mới có làm gián đoạn hoạt động không?
- 8.Tư vấn và triển khai cùng VIET NET
Giải pháp an ninh mạng toàn diện cho doanh nghiệp là cách kết hợp nhiều lớp bảo vệ – tường lửa thế hệ mới (NGFW), SD-WAN, truy cập Zero Trust (ZTNA), bảo mật đám mây SASE, bảo vệ thiết bị đầu cuối (EDR/XDR) và dịch vụ giám sát MDR – trên một nền tảng quản lý thống nhất, thay vì mua rời từng sản phẩm rồi tự ghép lại. Tại VIET NET, hai hệ sinh thái chính để xây dựng kiến trúc này là Fortinet Security Fabric và Sophos (quản lý tập trung trên Sophos Central).
Doanh nghiệp Việt Nam ngày càng có nhiều chi nhánh, nhân viên làm việc từ xa, ứng dụng chuyển dần lên Microsoft 365, Azure, AWS hay Google Cloud. Mỗi thay đổi đều mở thêm một “cửa” mới cho kẻ tấn công. Bài viết này giúp giám đốc CNTT, kỹ sư hệ thống và chủ doanh nghiệp nhìn được toàn cảnh: cần những lớp bảo vệ nào, mỗi lớp giải quyết bài toán gì, khi nào hướng Fortinet phù hợp, khi nào hướng Sophos phù hợp, và lộ trình triển khai thực tế cùng VIET NET.
Vì sao doanh nghiệp cần chiến lược an ninh mạng toàn diện
Mô hình làm việc kết hợp (hybrid) đã thay đổi hoàn toàn cách nhân viên truy cập dữ liệu. Người dùng kết nối từ văn phòng, chi nhánh, mạng gia đình và điện thoại di động. Ứng dụng nằm cả ở máy chủ tại chỗ, trên đám mây lẫn dạng SaaS. Theo hướng dẫn chọn giải pháp ZTNA của Fortinet, sự dịch chuyển này làm bề mặt tấn công mở rộng đáng kể, tạo khoảng trống do các mô hình bảo mật không đồng nhất và khiến việc bảo vệ mạng, ứng dụng ngày càng phức tạp.
Một số con số đáng chú ý trong các tài liệu của hãng:
- Theo nghiên cứu ESG Economic Validation (2023) được Fortinet trích trong ebook về EDR, trung bình doanh nghiệp mất hơn 21 ngày mới phát hiện một vụ xâm nhập – đủ thời gian để kẻ tấn công di chuyển ngang trong mạng.
- Theo báo cáo Threat Landscape nửa cuối 2023 của FortiGuard Labs, 54% hoạt động đe dọa quan sát được có sử dụng dịch vụ truy cập từ xa để di chuyển ngang sau khi đã xâm nhập.
- Theo khảo sát Zero-Trust Adoption 2024 của Gartner (được Fortinet trích dẫn), 63% tổ chức trên thế giới đã triển khai toàn phần hoặc một phần chiến lược Zero Trust.
Bên cạnh mối đe dọa, doanh nghiệp còn gặp vấn đề nội tại. Hướng dẫn mua tường lửa 2026 của Sophos chỉ ra ba nỗi đau phổ biến: quá nhiều sản phẩm, nhà cung cấp và bảng điều khiển; chi phí và độ phức tạp phát sinh ngoài dự kiến; thiết bị chưa được thiết kế an toàn ngay từ đầu (Secure by Design). Khi mỗi lớp bảo mật là một sản phẩm riêng, đội CNTT vốn mỏng phải theo dõi nhiều giao diện, chính sách dễ lệch nhau và lỗ hổng xuất hiện ở chính chỗ giao nhau giữa các hệ thống.
VPN truyền thống cũng không còn đủ. VPN cấp quyền ở mức cả mạng thay vì từng ứng dụng, nên nếu tài khoản bị lộ, phạm vi thiệt hại rất rộng. VPN thường không kiểm tra liên tục tình trạng thiết bị và gom lưu lượng về một điểm trung tâm, gây trễ khi người dùng truy cập ứng dụng SaaS. Đó là lý do các kiến trúc mới như ZTNA và SASE ra đời.
Các lớp bảo vệ trong kiến trúc an ninh mạng hiện đại
Các hãng đều chia thực hành tốt thành ba nhóm: gia cố (giảm bề mặt tấn công, vá lỗ hổng nhanh), ngăn chặn (chặn mối đe dọa trước khi vào mạng) và phát hiện – phản ứng (tìm và cô lập kẻ tấn công đã lọt vào). Một kiến trúc toàn diện thường gồm các lớp sau.
1. Tường lửa thế hệ mới (NGFW) – lớp biên mạng
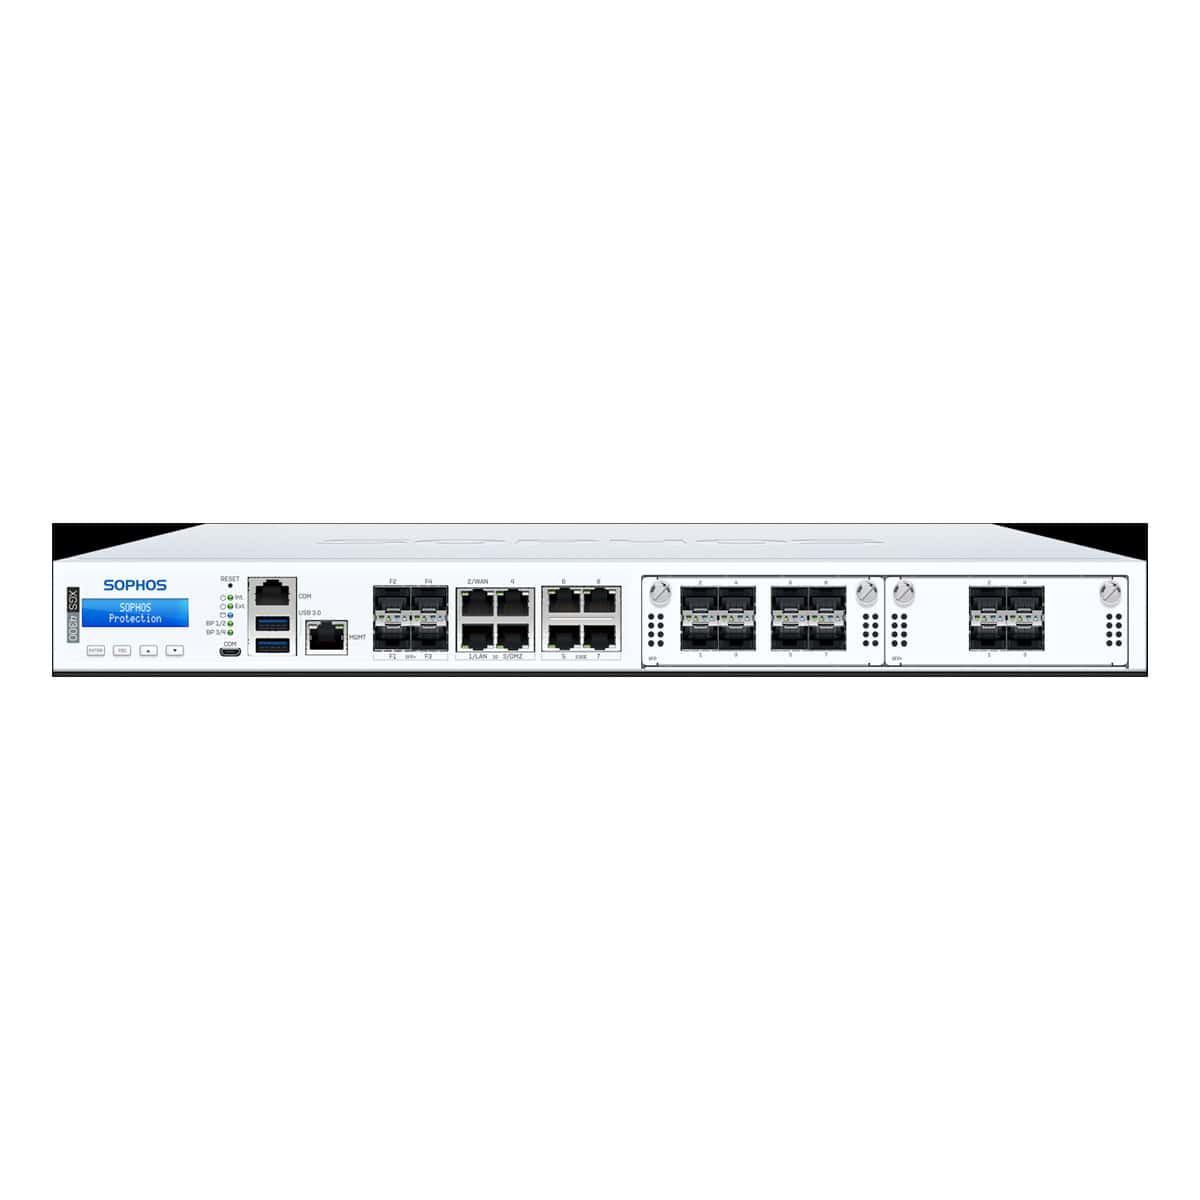
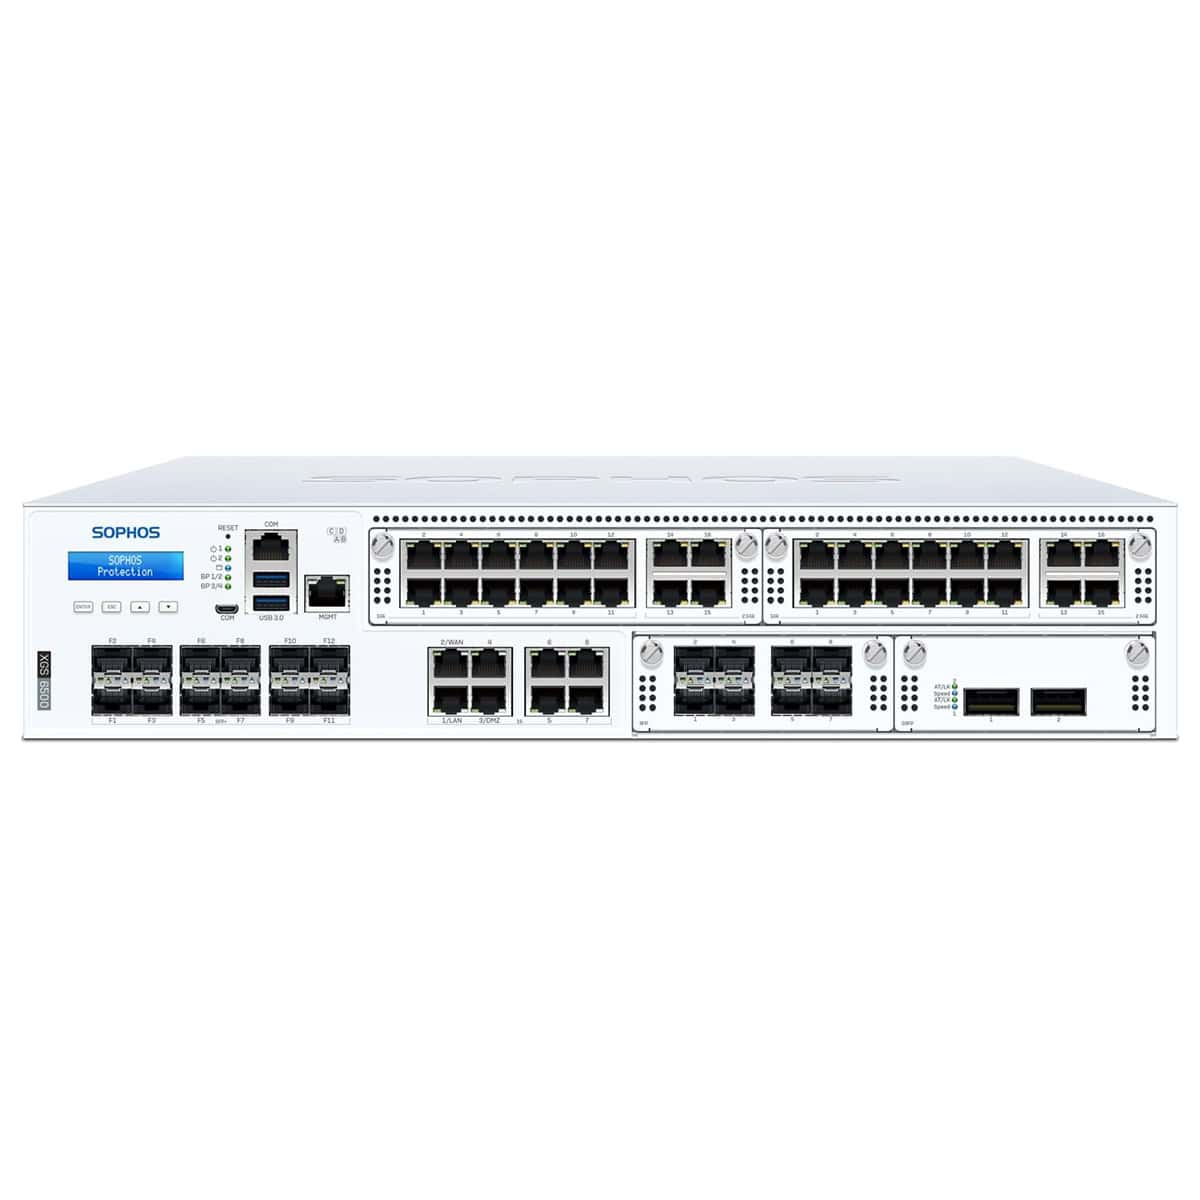
NGFW (Next-Generation Firewall – tường lửa thế hệ mới) không chỉ lọc cổng và địa chỉ IP mà còn nhận diện ứng dụng, chống xâm nhập IPS, lọc web, chống mã độc và giải mã kiểm tra lưu lượng mã hóa (SSL/TLS inspection). Đây là lớp nền tảng ở trụ sở, chi nhánh và trung tâm dữ liệu. Chi tiết về dòng FortiGate có trong bài tường lửa thế hệ mới FortiGate NGFW; hướng Sophos có trong bài Sophos Firewall XGS chống ransomware.
2. SD-WAN – kết nối chi nhánh an toàn
SD-WAN (mạng diện rộng điều khiển bằng phần mềm) cho phép chi nhánh dùng song song nhiều đường truyền – Internet, MPLS, 4G/5G – và tự chọn đường tốt nhất cho từng ứng dụng. Khi SD-WAN tích hợp sẵn trong tường lửa, doanh nghiệp vừa tối ưu chi phí đường truyền vừa giữ được lớp bảo mật đầy đủ tại từng điểm. Xem thêm bài Fortinet Secure SD-WAN.
3. ZTNA – truy cập Zero Trust thay cho VPN
Zero Trust dựa trên nguyên tắc “không bao giờ tin mặc định, luôn xác minh”. ZTNA (Zero Trust Network Access) chỉ cấp quyền vào đúng ứng dụng cần dùng, theo từng phiên, sau khi đã xác minh danh tính người dùng, danh tính thiết bị và kiểm tra tình trạng bảo mật của máy (posture). Ứng dụng không phơi ra Internet, kẻ tấn công khó di chuyển ngang. Chi tiết trong bài Fortinet ZTNA – Zero Trust.
4. SASE và SSE – bảo vệ người dùng ở mọi nơi
SASE (Secure Access Service Edge) là kiến trúc cung cấp từ đám mây, hội tụ mạng và bảo mật: SD-WAN cộng với nhóm dịch vụ SSE (Security Service Edge) gồm cổng web an toàn SWG, tường lửa dạng dịch vụ FWaaS, CASB kiểm soát ứng dụng SaaS, chống rò rỉ dữ liệu DLP và ZTNA. Theo hướng dẫn chọn SASE của Fortinet, SASE hợp nhất còn cần kiểm soát việc dùng AI tạo sinh (GenAI) để tránh dữ liệu nhạy cảm bị đưa vào câu lệnh AI. Xem bài FortiSASE – bảo mật SASE.
5. Bảo vệ thiết bị đầu cuối: EPP, EDR, XDR
Antivirus truyền thống không còn đủ trước mã độc không dùng tệp (fileless), tấn công có chủ đích kéo dài (APT) và ransomware. EDR (Endpoint Detection and Response – phát hiện và phản ứng tại thiết bị đầu cuối) theo dõi hành vi trên máy, tự động cô lập và khôi phục khi bị mã hóa dữ liệu. XDR mở rộng việc phát hiện ra ngoài thiết bị đầu cuối, tương quan dữ liệu từ mạng, email, đám mây và danh tính. Ebook của Fortinet khuyến nghị chọn tác nhân (agent) nhẹ, dùng trung bình dưới 1% CPU (dưới 2% với máy chủ quan trọng), hỗ trợ Windows, macOS, Linux và có cơ chế chống bị vô hiệu hóa. Xem bài FortiEDR và XDR.
6. Giám sát và phản ứng: MDR, SOC, SIEM
Công cụ tốt vẫn cần người theo dõi 24/7. MDR (Managed Detection and Response) là dịch vụ do đội chuyên gia của hãng giám sát cảnh báo, săn tìm mối đe dọa và xử lý sự cố thay cho doanh nghiệp. Ebook EDR của Fortinet khuyến nghị dùng MDR cho mọi khách hàng, đặc biệt trong năm đầu, để tinh chỉnh EDR cho phù hợp môi trường. Phía Sophos, dịch vụ được trình bày trong bài Sophos MDR và XDR.
7. Email, ứng dụng web và mạng nội bộ
Lớp bổ sung gồm bảo vệ email khỏi spam, phishing (lừa đảo giả mạo), mã hóa và DLP cho thư; tường lửa ứng dụng web WAF bảo vệ máy chủ công khai ra Internet; switch và Wi-Fi quản lý chung với tường lửa để cô lập thiết bị bị nhiễm, ngăn lây lan ngang.
Hai hướng tiếp cận: Fortinet Security Fabric và Sophos
VIET NET cung cấp cả hai hệ sinh thái. Cả hai đều theo triết lý hợp nhất: ít nhà cung cấp, ít bảng điều khiển, chia sẻ thông tin mối đe dọa giữa các sản phẩm. Khác biệt nằm ở cách tổ chức và thế mạnh của từng nền tảng.
Fortinet Security Fabric
- Một hệ điều hành FortiOS chạy trên tường lửa, SD-WAN, SASE và cổng ZTNA, giúp chính sách nhất quán từ chi nhánh đến đám mây.
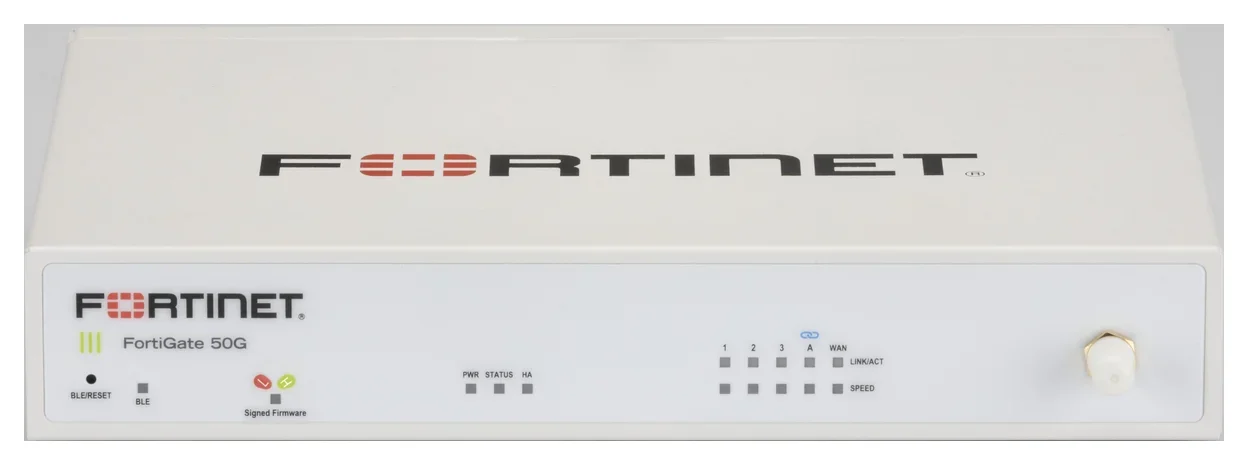
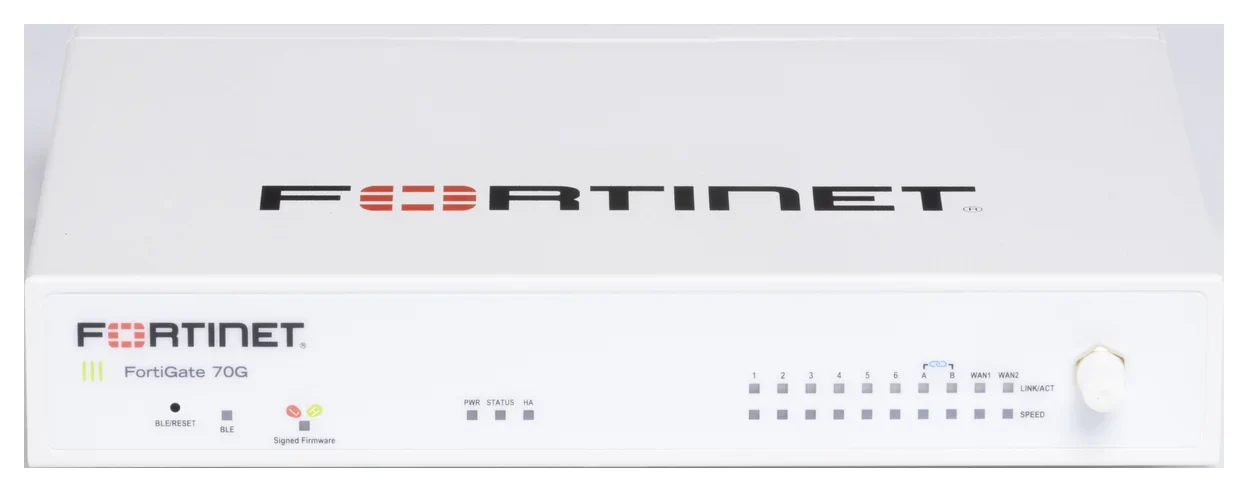
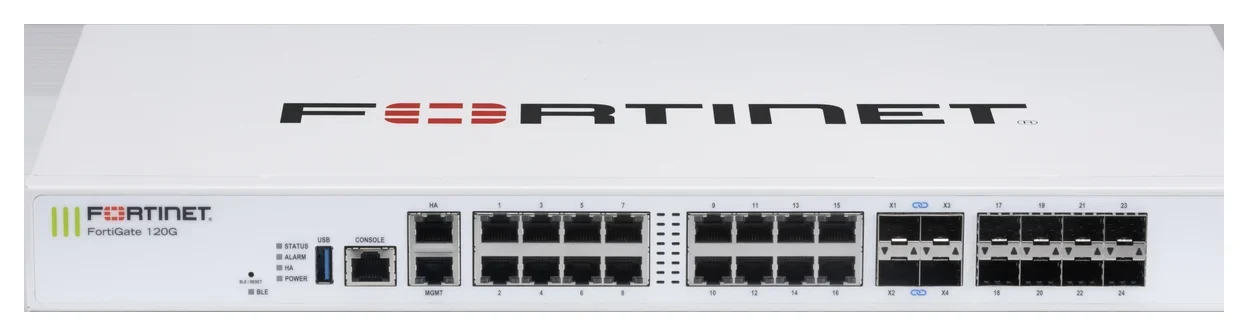
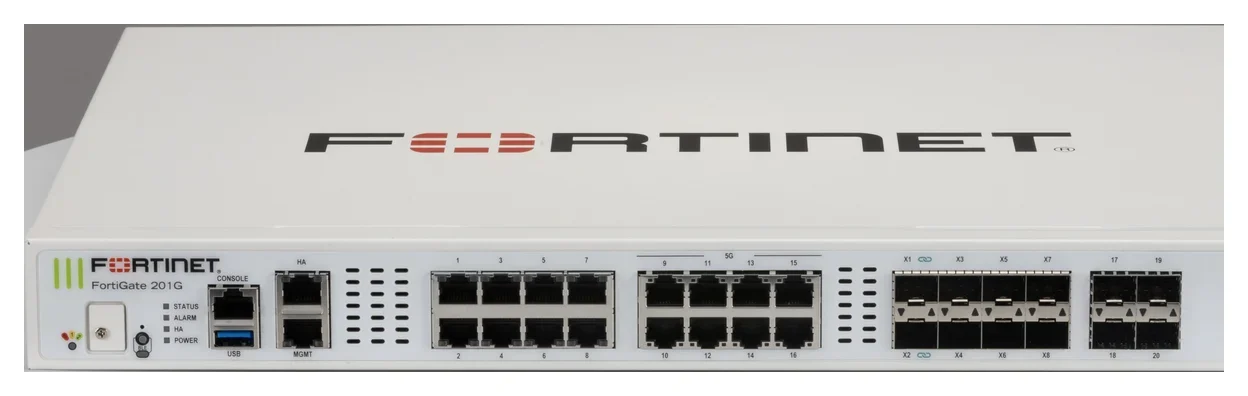
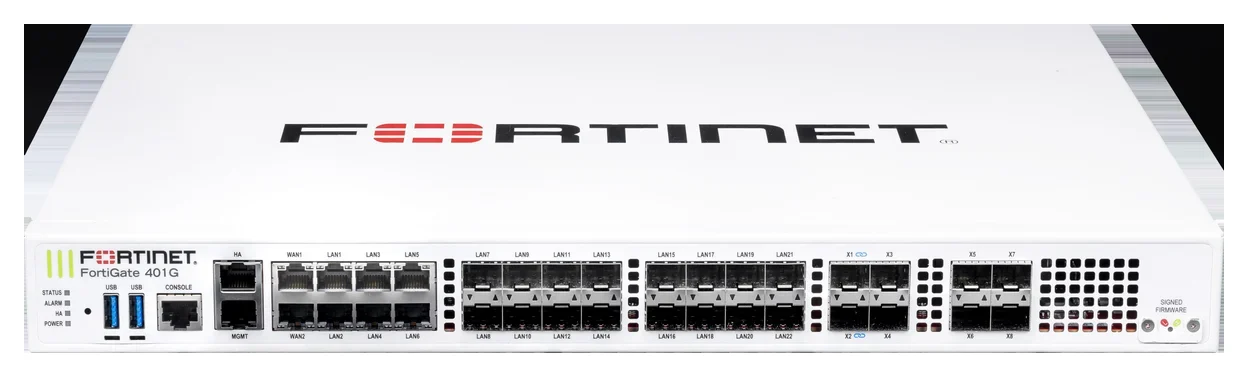
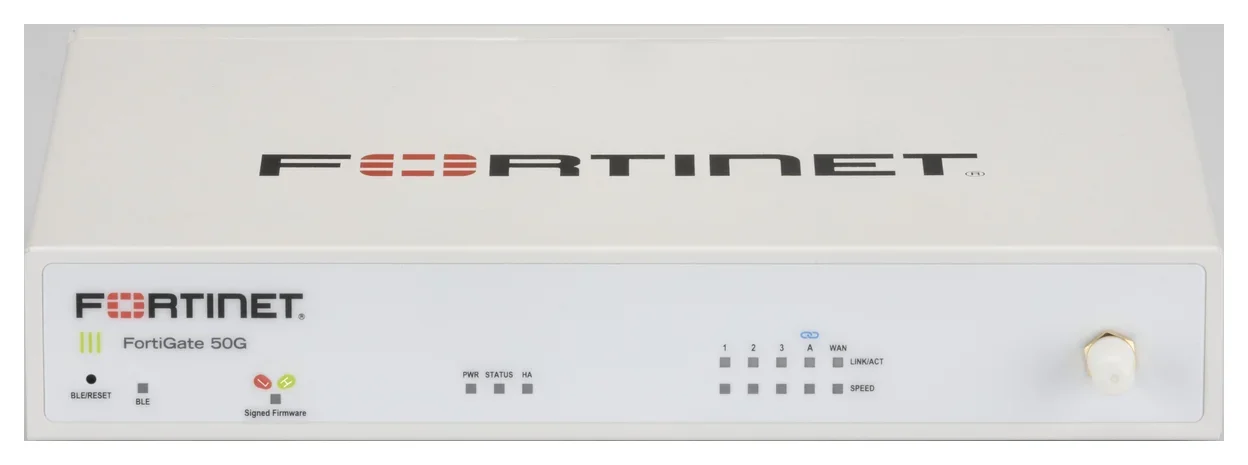
- Dải FortiGate rất rộng: từ dòng để bàn 30G cho văn phòng nhỏ (thông lượng tường lửa 4 Gbps) đến dòng 7121F cho trung tâm dữ liệu (1,89 Tbps, theo hướng dẫn đặt hàng của Fortinet).
- FortiGuard: bộ dịch vụ bảo mật dùng AI – IPS, chống mã độc, lọc URL/DNS, kiểm soát ứng dụng, DLP, sandbox.
- Danh mục đầy đủ: FortiSASE, FortiClient (tác nhân hợp nhất VPN, ZTNA, EPP, quét lỗ hổng), FortiAuthenticator (SSO), FortiToken (MFA), FortiAP, FortiSwitch, FortiMail, FortiWeb, FortiSandbox.
- Linh hoạt triển khai: phần cứng, máy ảo, container, đám mây; mô hình tại chỗ, đám mây hoặc kết hợp.
Sophos
- Sophos Firewall nhấn mạnh Secure by Design: gia cố thiết bị, vá lỗ hổng qua mạng (over-the-air) không cần lên lịch dừng hệ thống, hãng chủ động giám sát dấu hiệu tấn công trên thiết bị của khách hàng.
- Kiểm tra TLS 1.3, nhiều mô hình học máy kết hợp sandbox để phát hiện mối đe dọa zero-day.
- NDR tích hợp (phát hiện và phản ứng trên mạng) và Active Threat Response: khi có nguồn cảnh báo từ Sophos X-Ops, chuyên viên MDR/XDR hoặc nguồn bên thứ ba, tường lửa phối hợp với endpoint, email để cô lập máy bị xâm nhập (Synchronized Security).
- Sophos Central: một bảng điều khiển đám mây cho tường lửa, switch, Wi-Fi, endpoint, email, ZTNA.
- Sophos MDR / XDR: theo thông tin Sophos công bố tháng 4/2026, hệ thống phòng thủ AI-Native Cyber Defense System trên Sophos Central dùng dữ liệu tình báo từ hơn 600.000 tổ chức, bổ sung tùy chọn Next-Gen SIEM để đáp ứng nhu cầu lưu trữ dữ liệu phục vụ tuân thủ; gói MDR Essentials đổi tên thành Sophos MDR, MDR Complete thành Sophos MDR Plus.
Khi nào phù hợp
- Hướng Fortinet thường phù hợp khi doanh nghiệp cần dải hiệu năng lớn (trung tâm dữ liệu, nhà máy, ngân hàng), nhiều chi nhánh cần SD-WAN quy mô, muốn mở rộng lên SASE trên cùng hệ điều hành, hoặc cần nhiều thành phần chuyên dụng như WAF, cân bằng tải, email server.
- Hướng Sophos thường phù hợp khi doanh nghiệp vừa và nhỏ, đội CNTT mỏng, muốn quản lý tường lửa – endpoint – email trên một giao diện đám mây và cần dịch vụ MDR giám sát 24/7 thay cho đội SOC nội bộ.
- Kết hợp cũng là lựa chọn hợp lý: ví dụ giữ tường lửa đang dùng và bổ sung lớp endpoint/MDR. Điều quan trọng là thiết kế để các lớp không chồng chéo và có quy trình phản ứng rõ ràng.
Lợi ích khi hợp nhất bảo mật trên một nền tảng
- Vận hành gọn hơn: ít bảng điều khiển, chính sách web, ứng dụng, IPS nằm cùng một chỗ, giảm sai sót cấu hình.
- Phản ứng nhanh hơn: các sản phẩm chia sẻ dữ liệu mối đe dọa, có thể tự động cô lập thiết bị thay vì chờ người xử lý thủ công.
- Tổng chi phí sở hữu (TCO) rõ ràng: theo hướng dẫn SASE của Fortinet, nền tảng hợp nhất giúp đơn giản hóa cấp phép và giảm chi phí quản lý nhiều giải pháp rời rạc.
- Hỗ trợ tuân thủ: báo cáo tập trung, nhật ký đầy đủ phục vụ kiểm toán; các nền tảng SASE có báo cáo theo chuẩn như PCI, ISO 27001, NIST.
- Trải nghiệm người dùng tốt hơn: ZTNA và SASE kết nối trực tiếp tới ứng dụng, không phải vòng qua trụ sở như VPN.
Bảng tóm tắt: nhu cầu và lựa chọn phù hợp
| Nhu cầu của doanh nghiệp | Lớp giải pháp | Hướng Fortinet | Hướng Sophos |
|---|---|---|---|
| Bảo vệ biên mạng trụ sở, chi nhánh, data center | NGFW | FortiGate + FortiGuard | Sophos Firewall |
| Kết nối nhiều chi nhánh, nhiều đường truyền | SD-WAN | Fortinet Secure SD-WAN (tích hợp trong FortiGate) | SD-WAN trên Sophos Firewall, thiết bị SD-RED cho điểm nhỏ |
| Nhân viên làm việc từ xa, thay VPN | ZTNA | Universal ZTNA, FortiClient | Sophos ZTNA |
| Bảo vệ người dùng mọi nơi, ứng dụng SaaS, GenAI | SASE / SSE | FortiSASE | Bảo vệ không gian làm việc (workspace protection) trên Sophos Central |
| Chống ransomware trên máy trạm, máy chủ | EPP / EDR / XDR | FortiClient, FortiEDR | Sophos Endpoint, Sophos XDR |
| Thiếu đội giám sát 24/7 | MDR / SOC | Dịch vụ SOC-as-a-Service của Fortinet | Sophos MDR, Sophos MDR Plus |
| Email, máy chủ web công khai | Email security, WAF | FortiMail, FortiWeb | Bảo vệ email, WAF tích hợp trong tường lửa |
Lựa chọn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT – ELV – data center từ năm 2003, là nhà phân phối, tích hợp giải pháp Fortinet và là đối tác ủy quyền Sophos (Sophos Authorized Partner, 04/2026 – 05/2027). Quy trình làm việc chung gồm:
- Khảo sát hiện trạng: số người dùng, số máy chủ, chi nhánh, đường truyền, ứng dụng quan trọng, yêu cầu tuân thủ, thiết bị bảo mật đang dùng.
- Thiết kế kiến trúc: xác định lớp nào cần trước, chọn hướng Fortinet, Sophos hoặc kết hợp; tính cỡ thiết bị theo thông lượng khi bật đầy đủ tính năng bảo mật, không chỉ thông lượng tường lửa thuần.
- Triển khai và chuyển đổi: chuyển cấu hình từ thiết bị cũ (Fortinet có dịch vụ FortiConverter hỗ trợ chuyển đổi), chạy song song ZTNA với VPN trong giai đoạn chuyển tiếp để không gián đoạn người dùng.
- Đào tạo và bàn giao: hướng dẫn đội CNTT quản trị chính sách, đọc báo cáo, xử lý cảnh báo cơ bản.
- Hỗ trợ sau triển khai: gia hạn bản quyền, cập nhật firmware, tinh chỉnh chính sách, kết nối dịch vụ MDR khi cần.
Bạn có thể xem các thiết bị đang phân phối hoặc liên hệ VIET NET để được khảo sát và đề xuất kiến trúc an ninh mạng phù hợp với quy mô, ngân sách và lộ trình của doanh nghiệp.
Câu hỏi thường gặp
Doanh nghiệp vừa và nhỏ có cần giải pháp an ninh mạng toàn diện không?
Có. Doanh nghiệp vừa và nhỏ thường là mục tiêu dễ vì ít người vận hành bảo mật. Không cần mua mọi thứ cùng lúc: nên bắt đầu bằng tường lửa thế hệ mới có bản quyền dịch vụ bảo mật, bảo vệ endpoint có EDR và xác thực đa yếu tố, sau đó bổ sung ZTNA, email security hoặc dịch vụ MDR theo lộ trình. Quan trọng là các lớp được quản lý tập trung để đội CNTT nhỏ vẫn theo dõi được.
Nên chọn Fortinet hay Sophos cho doanh nghiệp?
Không có lựa chọn đúng cho mọi trường hợp. Fortinet phù hợp khi cần dải hiệu năng lớn, nhiều chi nhánh SD-WAN, trung tâm dữ liệu hoặc mở rộng lên SASE trên cùng FortiOS. Sophos phù hợp khi muốn quản lý tường lửa, endpoint, email trên một bảng điều khiển đám mây và cần dịch vụ MDR giám sát 24/7. VIET NET cung cấp cả hai nên sẽ đề xuất dựa trên khảo sát thực tế.
Đã có tường lửa rồi, có cần thêm EDR cho máy tính không?
Có. Tường lửa bảo vệ lưu lượng đi qua biên mạng, còn EDR theo dõi hành vi ngay trên máy trạm và máy chủ, kể cả khi nhân viên làm việc ở nhà hoặc mã độc lọt vào qua USB, email. EDR có thể tự động cô lập máy, dừng tiến trình độc hại và khôi phục dữ liệu bị ransomware mã hóa. Hai lớp bổ sung cho nhau, không thay thế nhau.
ZTNA khác VPN truyền thống như thế nào?
VPN cho người dùng vào cả mạng nội bộ sau khi đăng nhập, nên nếu tài khoản bị lộ thì kẻ tấn công có thể đi khắp mạng. ZTNA chỉ mở đúng ứng dụng được phép, theo từng phiên, sau khi xác minh người dùng, thiết bị và kiểm tra tình trạng bảo mật liên tục. Ứng dụng không phơi ra Internet và người dùng thường kết nối nhanh hơn vì không phải vòng qua trụ sở.
Dịch vụ MDR là gì và khi nào doanh nghiệp nên dùng?
MDR là dịch vụ giám sát, săn tìm mối đe dọa và phản ứng sự cố 24/7 do đội chuyên gia của hãng thực hiện. Doanh nghiệp nên dùng MDR khi không có đội SOC trực ngoài giờ, khi cảnh báo quá nhiều không kịp xử lý, hoặc trong năm đầu triển khai EDR để tinh chỉnh. MDR giúp rút ngắn thời gian từ lúc bị xâm nhập đến lúc được phát hiện và ngăn chặn.
Chi phí triển khai giải pháp an ninh mạng toàn diện là bao nhiêu?
Chi phí phụ thuộc số người dùng, số chi nhánh, băng thông, mức dịch vụ bảo mật và thời hạn bản quyền, nên không có con số chung. Doanh nghiệp có thể triển khai theo giai đoạn để chia ngân sách. Vui lòng liên hệ VIET NET để được khảo sát và báo giá theo số người dùng, băng thông và các lớp bảo vệ thực sự cần thiết.
Chuyển sang hệ thống bảo mật mới có làm gián đoạn hoạt động không?
Có thể hạn chế tối đa gián đoạn nếu chuẩn bị kỹ. VIET NET khảo sát cấu hình cũ, chuyển đổi chính sách bằng công cụ của hãng như FortiConverter, kiểm thử trước rồi chuyển đổi ngoài giờ làm việc. Với truy cập từ xa, ZTNA có thể chạy song song với VPN hiện tại trong giai đoạn chuyển tiếp, ưu tiên các ứng dụng quan trọng trước.
Tư vấn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT, ELV và data center cho doanh nghiệp từ năm 2003. Liên hệ để được khảo sát hệ thống hiện tại, đề xuất kiến trúc và báo giá theo số người dùng, chi nhánh và băng thông: hotline 0908 100 676, email info@vietnet.net.vn, hoặc gửi yêu cầu tại trang Liên hệ.
Bài viết này hữu ích với bạn?
Bấm vào số sao để đánh giá
Tác giả
VIET NET