Mục lục
- 1.Vì sao doanh nghiệp nên chuyển từ VPN sang ZTNA
- 2.Sophos ZTNA hoạt động thế nào
- 2.1.Hai loại gateway
- 3.Tính năng chính
- 3.1.Truy cập ứng dụng và phân đoạn vi mô
- 3.2.Danh tính và chính sách
- 3.3.Kiểm tra sức khoẻ thiết bị với Synchronized Security
- 3.4.Sophos Protected Browser và Workspace Protection
- 4.Thông số kỹ thuật chính
- 5.Lợi ích cho doanh nghiệp
- 6.Chuẩn bị triển khai: checklist
- 7.Lựa chọn và triển khai cùng VIET NET
- 8.VIET NET – đối tác ủy quyền Sophos
- 9.Câu hỏi thường gặp
- 9.1.Sophos ZTNA khác gì VPN truyền thống?
- 9.2.Sophos ZTNA còn bán riêng không?
- 9.3.Triển khai Sophos ZTNA cần những gì?
- 9.4.Đã có Sophos Firewall thì có phải mua thêm ZTNA gateway không?
- 9.5.Sophos ZTNA có dùng được với phần mềm diệt virus đang có không?
- 9.6.Một gateway Sophos ZTNA chịu được bao nhiêu người dùng?
- 9.7.Chi phí Sophos ZTNA tính thế nào?
- 10.Tư vấn và triển khai cùng VIET NET
Sophos ZTNA (Zero Trust Network Access – truy cập mạng theo mô hình Zero Trust) là giải pháp truy cập ứng dụng từ xa của Sophos, kết nối người dùng tới đúng ứng dụng và dữ liệu họ cần thay vì đưa cả thiết bị vào mạng nội bộ như VPN truyền thống. Sophos ZTNA được triển khai và quản lý trên đám mây Sophos Central, có gateway tích hợp sẵn trong mọi Sophos Firewall, và hiện là một phần của gói Sophos Workspace Protection.
Từ khi làm việc từ xa và kết hợp (hybrid) trở nên phổ biến, nhiều doanh nghiệp Việt Nam vẫn dùng VPN để nhân viên, kỹ sư công trường hay chi nhánh truy cập ERP, phần mềm kế toán, file server. VPN dễ dựng nhưng cấp quyền quá rộng, khó quản lý khi số người dùng tăng, và là đích nhắm quen thuộc của kẻ tấn công. Bài viết này giải thích Sophos ZTNA hoạt động thế nào, cần chuẩn bị gì để triển khai, và cách chuyển đổi từ VPN một cách an toàn.
Vì sao doanh nghiệp nên chuyển từ VPN sang ZTNA
VPN truy cập từ xa được thiết kế theo tư duy "vào được mạng là được tin". Khi người dùng kết nối VPN, thiết bị của họ gần như trở thành một máy trong mạng nội bộ. Điều này dẫn tới nhiều vấn đề:
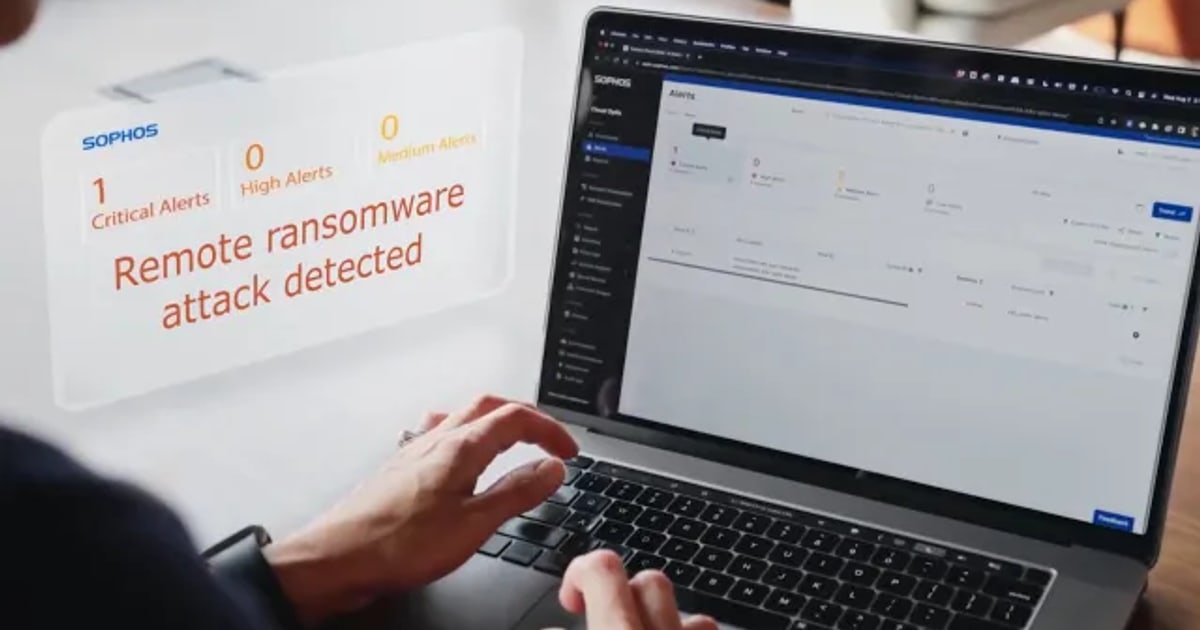
- Quyền truy cập quá rộng: VPN cấp quyền vào cả mạng, trong khi người dùng chỉ cần vài ứng dụng. Nếu thiết bị bị nhiễm mã độc, ransomware có thể lan ngang (lateral movement) sang các máy chủ khác.
- Phần mềm VPN cũ dễ bị khai thác: client VPN lỗi thời là điểm yếu kẻ tấn công thường tìm để vào mạng.
- Thiếu khả năng quan sát: với VPN, quản trị viên khó biết người dùng đang làm gì; ZTNA cho thông tin chi tiết về việc sử dụng từng ứng dụng.
- Vận hành vất vả: VPN quản lý trên tường lửa khó mở rộng; thêm, bớt người dùng và ứng dụng mất thời gian. Chi phí ẩn nằm ở công sức quản trị, dù bản thân VPN thường rẻ hoặc miễn phí.
- Trải nghiệm kém: VPN hay gặp sự cố kết nối ở mạng khách sạn, sân bay, mạng gia đình.
ZTNA giải quyết các điểm trên theo nguyên tắc Zero Trust: không tin mặc định, luôn xác minh. Mỗi người dùng và thiết bị trở thành một vùng phân đoạn nhỏ (micro-segment) riêng, được xác thực và kiểm tra liên tục. Quyền truy cập phải được "kiếm" qua chính sách, không còn được "cho sẵn" chỉ vì đang ở trong mạng.
Sophos ZTNA hoạt động thế nào
Kiến trúc Sophos ZTNA gồm bốn thành phần:
- Sophos Central: bảng điều khiển đám mây để triển khai, đặt chính sách chi tiết, xem báo cáo. Sophos Central kết nối với nhà cung cấp danh tính để liên tục xác minh người dùng và kiểm tra thiết bị trước khi cho phép truy cập.
- ZTNA Gateway: đặt ở phía ứng dụng, tạo kết nối an toàn từ thiết bị đã xác minh tới ứng dụng. Gateway làm ứng dụng "vô hình" với Internet công cộng – kẻ tấn công không thể dò thấy cổng dịch vụ để tấn công.
- Zero Trust Endpoint: phía người dùng, có thể là agent ZTNA nhẹ cho ứng dụng cài đặt (thick app), truy cập không cần agent (clientless) qua trình duyệt cho ứng dụng web, hoặc Sophos Protected Browser.
- Nhà cung cấp danh tính (IdP): xác thực người dùng, kèm giải pháp MFA (xác thực đa yếu tố) doanh nghiệp đang dùng.
Khi nhân viên mở một ứng dụng, Sophos ZTNA kiểm tra danh tính qua IdP, kiểm tra tình trạng thiết bị, đối chiếu chính sách theo nhóm người dùng, rồi mới mở kết nối tới đúng ứng dụng đó qua gateway. Quá trình diễn ra ở nền, người dùng gần như không phải thao tác gì.
Hai loại gateway
- Cloud Gateway: gateway nhẹ đặt tại chỗ, tự kết nối tới đám mây Sophos qua các điểm hiện diện (PoP) theo khu vực. Không cần cấu hình tường lửa, ứng dụng càng "ẩn" và an toàn hơn.
- On-Premise Gateway: tạo đường dữ liệu riêng trực tiếp giữa thiết bị người dùng và ứng dụng, phù hợp khi doanh nghiệp lo ngại độ trễ qua PoP đám mây.
Hai loại có thể dùng kết hợp. Theo tài liệu triển khai của Sophos, PoP của Cloud Gateway đặt tại châu Âu (Ireland, Frankfurt), Bắc Mỹ (Ohio, Oregon) và châu Á – Thái Bình Dương (Mumbai, Sydney). Với người dùng tại Việt Nam, đây là yếu tố cần cân nhắc về độ trễ khi chọn loại gateway.
Tính năng chính
Truy cập ứng dụng và phân đoạn vi mô
- Truy cập an toàn ứng dụng đặt tại chỗ, trong data center, tại nhà cung cấp hosting hoặc trên đám mây công cộng.
- Mọi ứng dụng web chạy qua trình duyệt ở chế độ clientless; ứng dụng như SSH, VNC, RDP qua Sophos ZTNA client hoặc Sophos Protected Browser.
- Kiểm soát truy cập nhiều ứng dụng SaaS có hỗ trợ giới hạn theo địa chỉ IP: chỉ chấp nhận kết nối đi qua gateway ZTNA của doanh nghiệp.
- Cổng người dùng (user portal) với danh sách ứng dụng đã đánh dấu.
Danh tính và chính sách
- Hỗ trợ Microsoft Active Directory tại chỗ, Microsoft Entra ID và Okta làm nhà cung cấp danh tính; dùng được với hầu hết giải pháp MFA tích hợp với các IdP này.
- Chính sách theo nhóm người dùng và theo tình trạng sức khoẻ thiết bị.
- Báo cáo, giám sát, ghi nhật ký và kiểm toán trạng thái ứng dụng, lượt truy cập, mức sử dụng trên Sophos Central.
Kiểm tra sức khoẻ thiết bị với Synchronized Security
Sophos ZTNA dùng trạng thái Security Heartbeat chia sẻ giữa Sophos Endpoint, Sophos Firewall và Sophos Central. Khi thiết bị có dấu hiệu bị xâm nhập hoặc không tuân thủ chính sách, quyền truy cập vào ứng dụng quan trọng bị giới hạn ngay – dù thiết bị đang trong hay ngoài mạng công ty. Tính năng này là tuỳ chọn; ZTNA vẫn chạy được cùng phần mềm bảo vệ endpoint của bên thứ ba, chỉ là không có lớp kiểm tra sức khoẻ tích hợp. Xem thêm về Sophos Endpoint và EDR.
Sophos Protected Browser và Workspace Protection
Theo datasheet Sophos ZTNA (01/2026), Sophos ZTNA được tích hợp vào Sophos Workspace Protection và ngừng bán riêng từ cuối tháng 4 / đầu tháng 5/2026. Gói Workspace Protection gồm:
- Sophos ZTNA – truy cập ứng dụng Zero Trust.
- Sophos Protected Browser – trình duyệt nền Chromium được gia cố, tích hợp ZTNA, bảo vệ DNS, cổng web an toàn (SWG) và kiểm soát dữ liệu cục bộ; có sẵn client RDP và SSH để truy cập hệ thống từ xa.
- Sophos DNS Protection for Endpoints – chặn tên miền độc hại, không mong muốn trên mọi ứng dụng web, cổng và giao thức; áp chính sách thống nhất để kiểm soát Shadow IT (phần mềm, dịch vụ nhân viên tự dùng ngoài kiểm soát của CNTT).
- Sophos Email Monitoring System – lớp giám sát email, xem bài Sophos Email.
Với khách hàng đang có giấy phép Sophos ZTNA theo kỳ hạn, Sophos cho biết giấy phép được tự động nâng cấp lên Workspace Protection mà không tính thêm phí, và gia hạn theo Workspace Protection.
Thông số kỹ thuật chính
| Hạng mục | Hỗ trợ (theo datasheet 01/2026) |
|---|---|
| Nhà cung cấp danh tính | Microsoft Active Directory (tại chỗ), Microsoft Entra ID, Okta |
| Nền tảng gateway | VMware ESXi 7 trở lên, Hyper-V 2016 trở lên, tích hợp trong Sophos Firewall (phần cứng, ảo, đám mây AWS / Azure) |
| Client | Windows 10, Windows 11 (Intel và ARM); macOS Sonoma, Sequoia, Tahoe (Intel và Apple) |
| Kiểm tra sức khoẻ thiết bị | Sophos Security Heartbeat (Sophos Endpoint) |
| Cấu hình máy ảo gateway khuyến nghị | 2 core / 4 GB RAM |
| Cụm gateway | Tối đa 9 node; Sophos Firewall có thể triển khai HA |
| Dung lượng | 10.000 kết nối agent / node, tới 90.000 kết nối trong cụm 9 node |
| Cấp phép | Theo số người dùng; gateway miễn phí, triển khai bao nhiêu tuỳ nhu cầu; Sophos Central không tính thêm phí |
Lợi ích cho doanh nghiệp
- Giảm rủi ro ransomware lan rộng: người dùng chỉ vào được ứng dụng được cấp, không còn quyền truy cập rộng vào mạng.
- Ẩn ứng dụng khỏi Internet: không mở cổng dịch vụ ra ngoài, giảm bề mặt tấn công.
- Trải nghiệm ổn định: chạy ở mọi mạng – gia đình, khách sạn, sân bay, cả trong mạng công ty – và hoạt động ở nền.
- Quản lý đơn giản: một agent, một bảng điều khiển, một nhà cung cấp khi dùng cùng Sophos Endpoint và Sophos Firewall; thêm, bớt người dùng và ứng dụng nhanh.
- Chi phí dễ dự toán: cấp phép theo người dùng, gateway miễn phí, gateway có sẵn trong Sophos Firewall đang có giấy phép còn hiệu lực.
Chuẩn bị triển khai: checklist
- Liệt kê ứng dụng: xác định ứng dụng cần phân đoạn và cấp quyền truy cập, nơi đặt (tại chỗ, data center, hosting, đám mây), ứng dụng SaaS nào hỗ trợ giới hạn IP.
- Chiến lược gateway: mỗi nơi đặt ứng dụng cần một gateway. Ví dụ ứng dụng nằm ở hai data center và một vùng đám mây thì cần ba gateway. Chọn Cloud Gateway, On-Premise Gateway hoặc kết hợp.
- Chiến lược danh tính: chuẩn hoá nhóm người dùng trên Active Directory, Entra ID hoặc Okta; bật MFA.
- Đếm số người dùng cần truy cập ứng dụng để tính giấy phép. Client ZTNA triển khai từ Sophos Central cùng agent Sophos Endpoint, hoặc độc lập bên cạnh phần mềm diệt virus khác.
- Chính sách sức khoẻ thiết bị (tuỳ chọn): dùng Security Heartbeat nếu đã có Sophos Endpoint.
Lựa chọn và triển khai cùng VIET NET
VIET NET là đối tác ủy quyền của Sophos (Sophos Authorized Partner, giai đoạn 04/2026 – 05/2027), triển khai hạ tầng CNTT – ELV – data center từ năm 2003. Với dự án chuyển từ VPN sang ZTNA, VIET NET thực hiện:
- Khảo sát hệ thống VPN, danh sách ứng dụng, nhóm người dùng và hạ tầng ảo hoá hiện có.
- Thiết kế vị trí gateway, chọn Cloud hay On-Premise Gateway theo yêu cầu độ trễ, chính sách theo nhóm.
- Chuyển đổi theo giai đoạn: chạy song song VPN và ZTNA với nhóm thử nghiệm, chuyển dần từng nhóm ứng dụng, sau cùng mới thu hẹp VPN.
- Đào tạo và hỗ trợ quản trị viên trên Sophos Central, hướng dẫn người dùng cuối.
Xem thêm danh mục thiết bị bảo mật Sophos, trang phân phối Sophos và bài giải pháp an ninh mạng toàn diện cho doanh nghiệp. Để được tư vấn và báo giá theo số người dùng, vui lòng liên hệ VIET NET.
VIET NET – đối tác ủy quyền Sophos
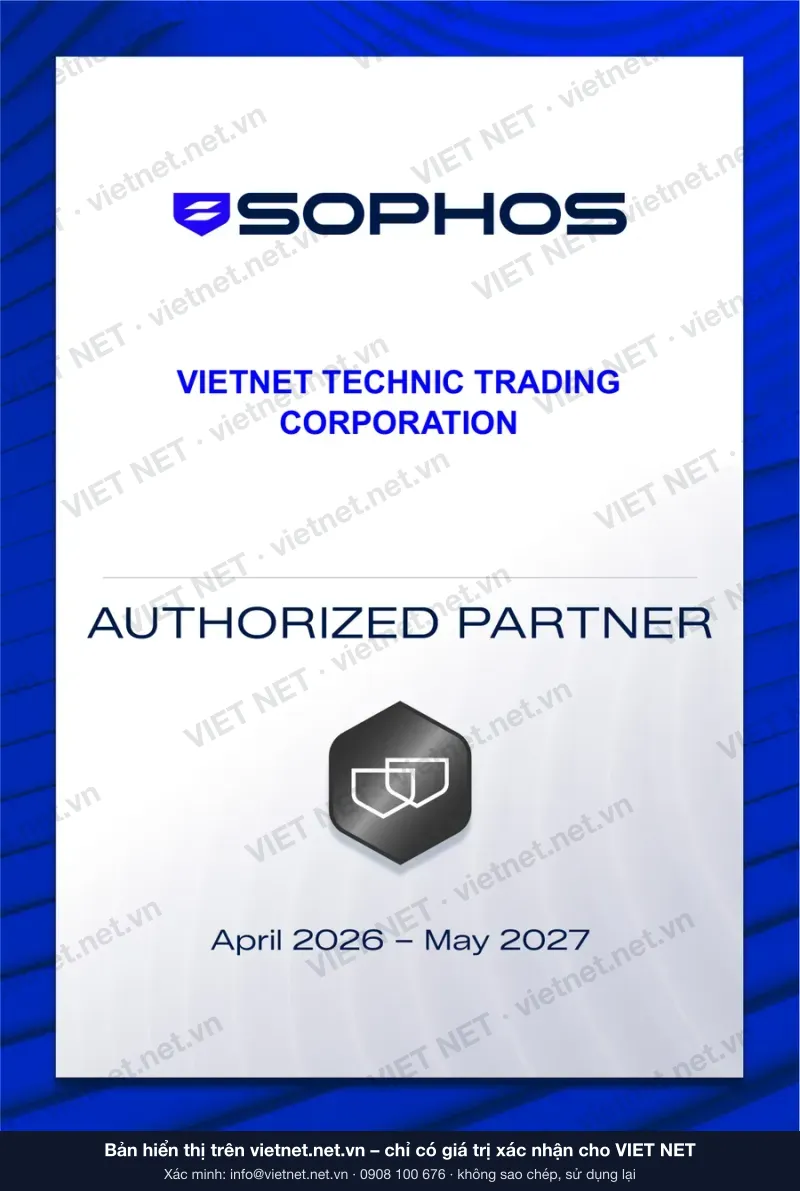
Công ty Cổ phần Kỹ thuật VIET NET (VIETNET TECHNIC TRADING CORPORATION) là Sophos Authorized Partner – đối tác ủy quyền của Sophos, hiệu lực từ 04/2026 đến 05/2027. Khách hàng được tư vấn đúng gói license, cấp bản quyền chính hãng và hỗ trợ triển khai, chuyển đổi từ hệ thống cũ bởi kỹ sư VIET NET.
Câu hỏi thường gặp
Sophos ZTNA khác gì VPN truyền thống?
VPN đưa thiết bị vào cả mạng nội bộ, còn Sophos ZTNA chỉ cấp quyền vào đúng ứng dụng người dùng được phép, sau khi xác minh danh tính và tình trạng thiết bị. Nhờ vậy, nếu một thiết bị bị nhiễm mã độc, ransomware khó lan sang máy chủ khác. ZTNA cũng ẩn ứng dụng khỏi Internet và cho quản trị viên thấy rõ việc sử dụng từng ứng dụng.
Sophos ZTNA còn bán riêng không?
Theo datasheet Sophos tháng 1/2026, Sophos ZTNA được tích hợp vào Sophos Workspace Protection và ngừng bán riêng từ cuối tháng 4 / đầu tháng 5/2026. Workspace Protection gồm ZTNA, Sophos Protected Browser, DNS Protection for Endpoints và Email Monitoring System. Khách hàng có giấy phép ZTNA theo kỳ hạn được nâng cấp lên Workspace Protection không tính thêm phí.
Triển khai Sophos ZTNA cần những gì?
Cần một nhà cung cấp danh tính được hỗ trợ (Active Directory, Entra ID hoặc Okta), nền tảng đặt gateway (Sophos Firewall, VMware ESXi 7+ hoặc Hyper-V 2016+) và thiết bị người dùng chạy Windows 10/11 hoặc macOS bản được hỗ trợ. Ứng dụng web có thể truy cập không cần agent qua trình duyệt. Sophos Endpoint là tuỳ chọn để kiểm tra sức khoẻ thiết bị.
Đã có Sophos Firewall thì có phải mua thêm ZTNA gateway không?
Không. Gateway ZTNA được tích hợp sẵn trong mọi Sophos Firewall đang có giấy phép còn hiệu lực. Nếu cần thêm gateway tại chỗ hoặc trên đám mây, gateway dạng máy ảo cũng miễn phí và triển khai bao nhiêu tuỳ nhu cầu. Doanh nghiệp chỉ cần giấy phép theo số người dùng.
Sophos ZTNA có dùng được với phần mềm diệt virus đang có không?
Có. Client Sophos ZTNA có thể cài độc lập bên cạnh phần mềm bảo vệ endpoint khác. Tuy nhiên, khi dùng cùng Sophos Endpoint, doanh nghiệp có thêm kiểm tra sức khoẻ thiết bị qua Security Heartbeat để tự động giới hạn truy cập khi thiết bị bị xâm nhập, và quản lý chung một agent, một bảng điều khiển.
Một gateway Sophos ZTNA chịu được bao nhiêu người dùng?
Theo datasheet Sophos, một node gateway hỗ trợ 10.000 kết nối agent, cụm tối đa 9 node hỗ trợ tới 90.000 kết nối. Cấu hình máy ảo khuyến nghị là 2 core và 4 GB RAM. Cụm gateway cũng giúp tăng tính liên tục khi một node gặp sự cố.
Chi phí Sophos ZTNA tính thế nào?
Sophos ZTNA, nay thuộc Sophos Workspace Protection, cấp phép theo số người dùng; gateway miễn phí và Sophos Central không tính thêm phí quản lý. Vui lòng liên hệ VIET NET để được báo giá theo số người dùng cần truy cập ứng dụng.
Tư vấn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT, ELV và data center cho doanh nghiệp từ năm 2003. Liên hệ để được khảo sát hệ thống hiện tại, đề xuất kiến trúc và báo giá theo số người dùng, chi nhánh và băng thông: hotline 0908 100 676, email info@vietnet.net.vn, hoặc gửi yêu cầu tại trang Liên hệ.
Bài viết này hữu ích với bạn?
Bấm vào số sao để đánh giá
Tác giả
VIET NET