Mục lục
- 1.Vì sao tường lửa cần nhiều hơn khả năng “chặn ở cổng”
- 2.Ba lớp chống ransomware tích hợp sẵn
- 2.1.1. Secure by Design – gia cố chính tường lửa
- 2.2.2. Bảo vệ zero-day bằng AI và sandbox
- 2.3.3. Active Threat Response – phản ứng tự động
- 2.4.NDR tích hợp
- 3.Kiến trúc và tính năng chính
- 3.1.Kiến trúc xử lý lập trình được
- 3.2.Bảo vệ cốt lõi
- 3.3.SD-WAN và kết nối chi nhánh
- 3.4.Bảo vệ máy chủ và email
- 3.5.ZTNA và mạng truy cập
- 4.Cách mua Sophos Firewall
- 5.Sophos Network-in-a-Box: mạng trọn gói từ một nhà cung cấp
- 6.Lợi ích cho doanh nghiệp
- 7.Lựa chọn và triển khai cùng VIET NET
- 8.VIET NET – đối tác ủy quyền Sophos
- 9.Câu hỏi thường gặp
- 9.1.Sophos Firewall XGS có những hình thức triển khai nào?
- 9.2.Gói Xstream Protection và Standard Protection khác nhau thế nào?
- 9.3.Sophos Firewall chống ransomware như thế nào?
- 9.4.Có bắt buộc mua gói hỗ trợ khi mua Sophos Firewall không?
- 9.5.Network-in-a-Box phù hợp với doanh nghiệp nào?
- 9.6.Có chạy hai tường lửa Sophos dự phòng cho nhau được không?
- 9.7.Chuyển từ tường lửa hãng khác sang Sophos có phức tạp không?
- 10.Tư vấn và triển khai cùng VIET NET
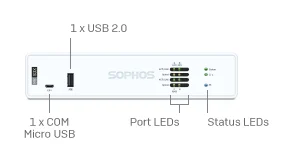
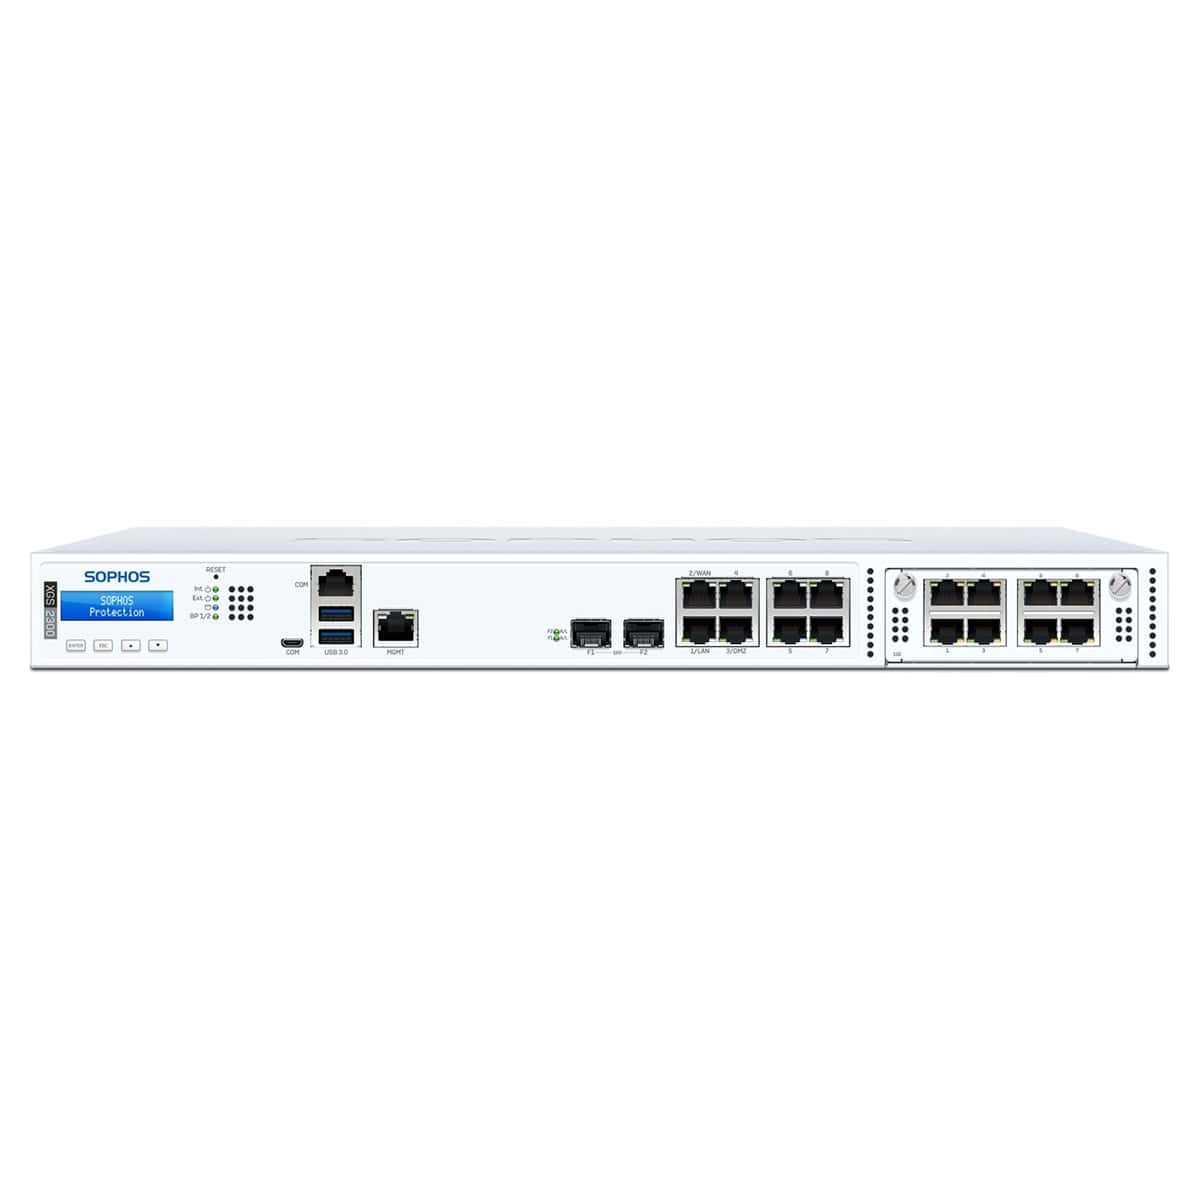
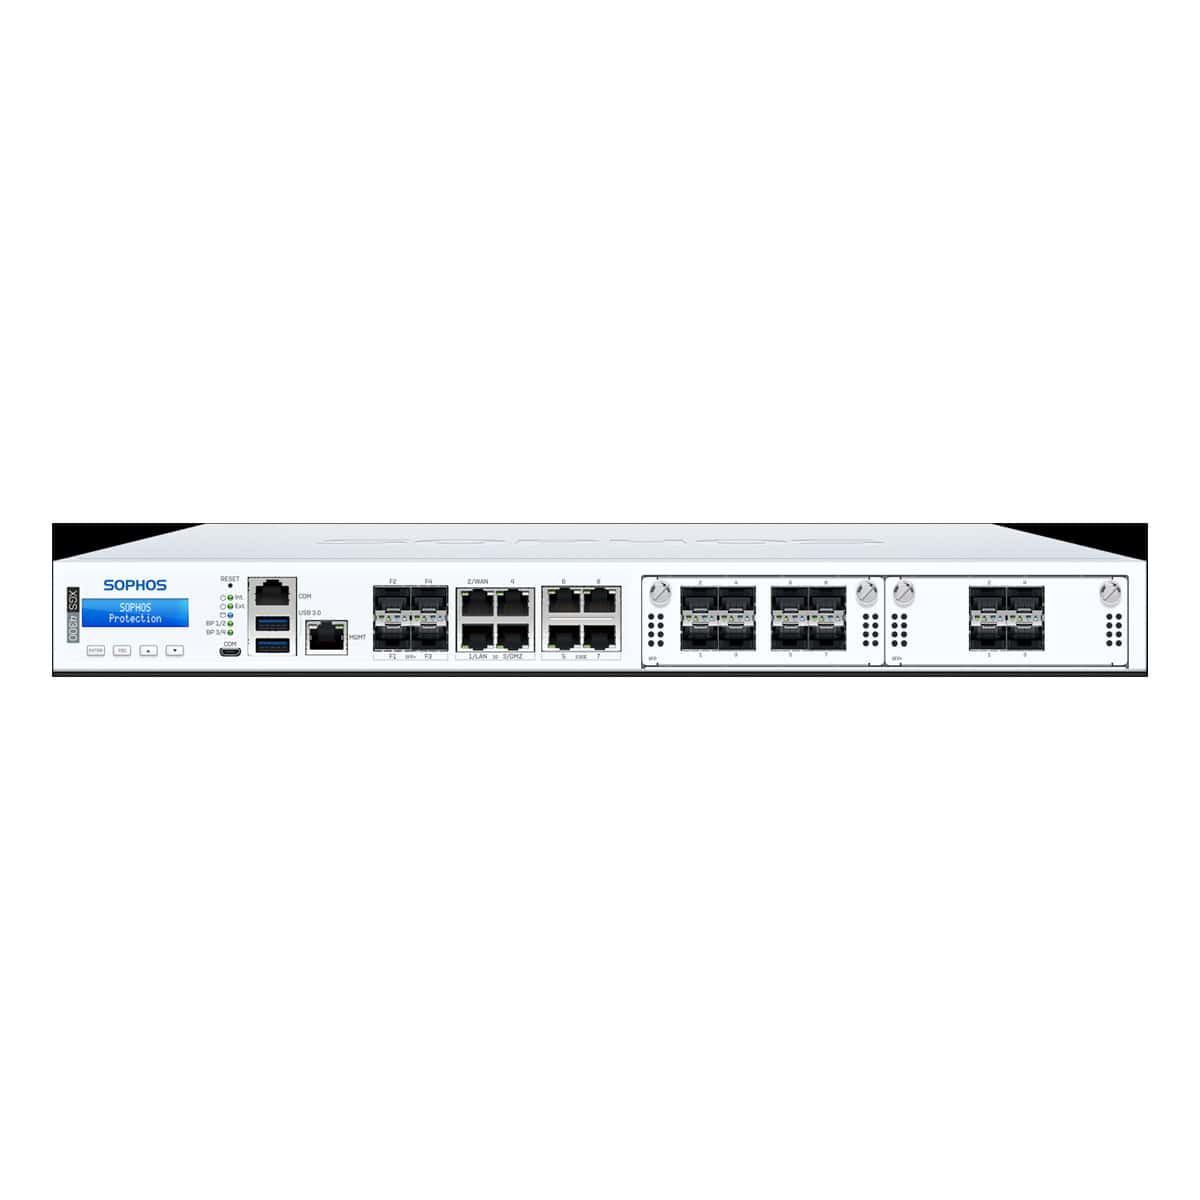
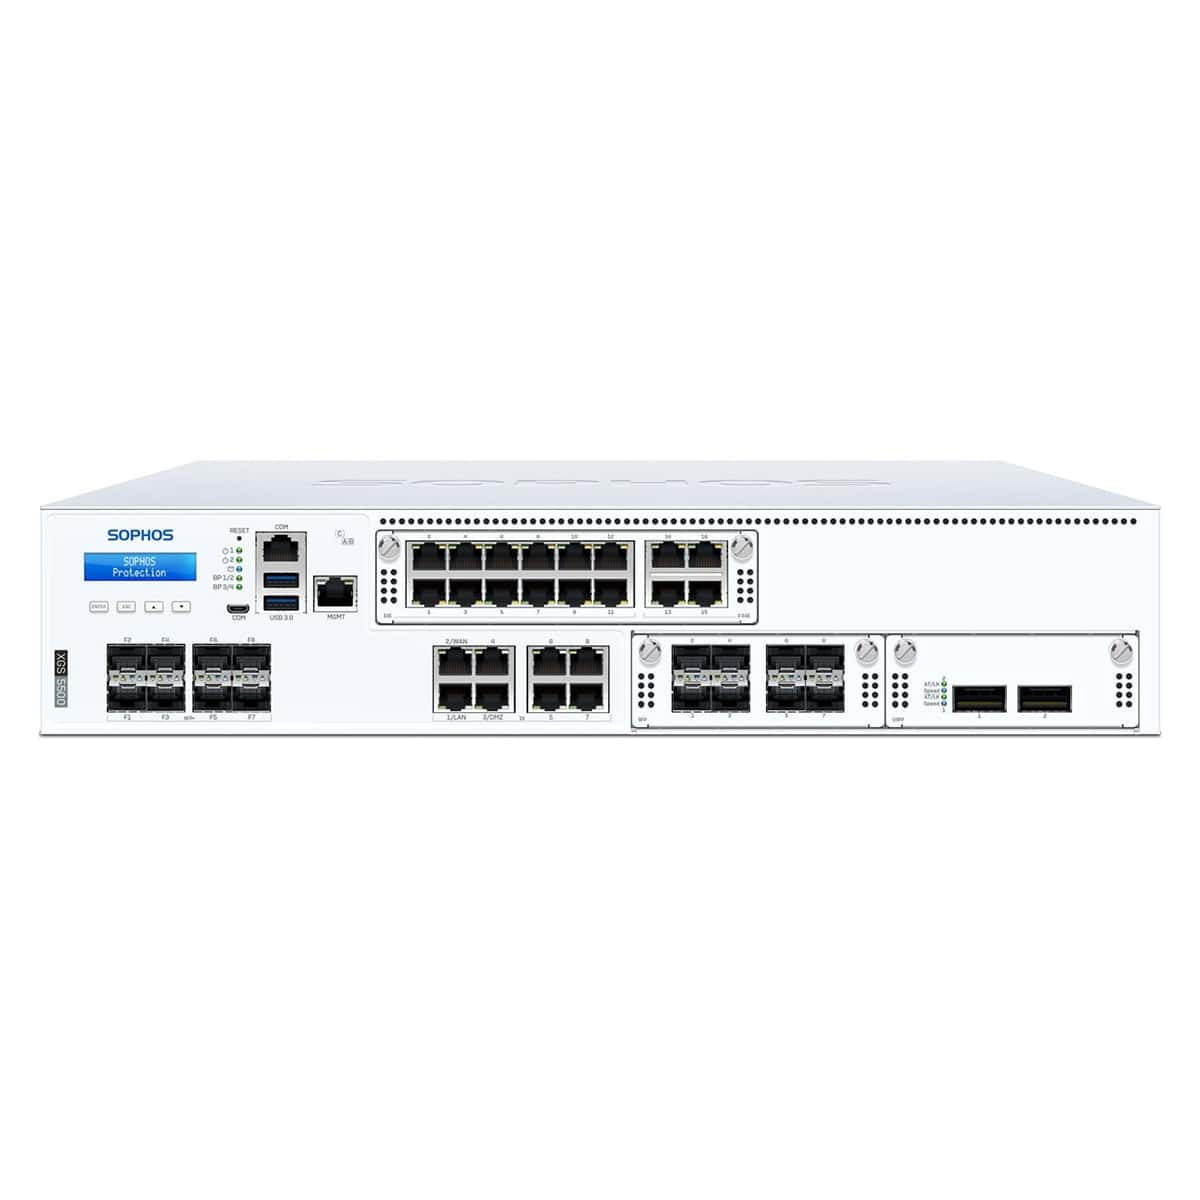
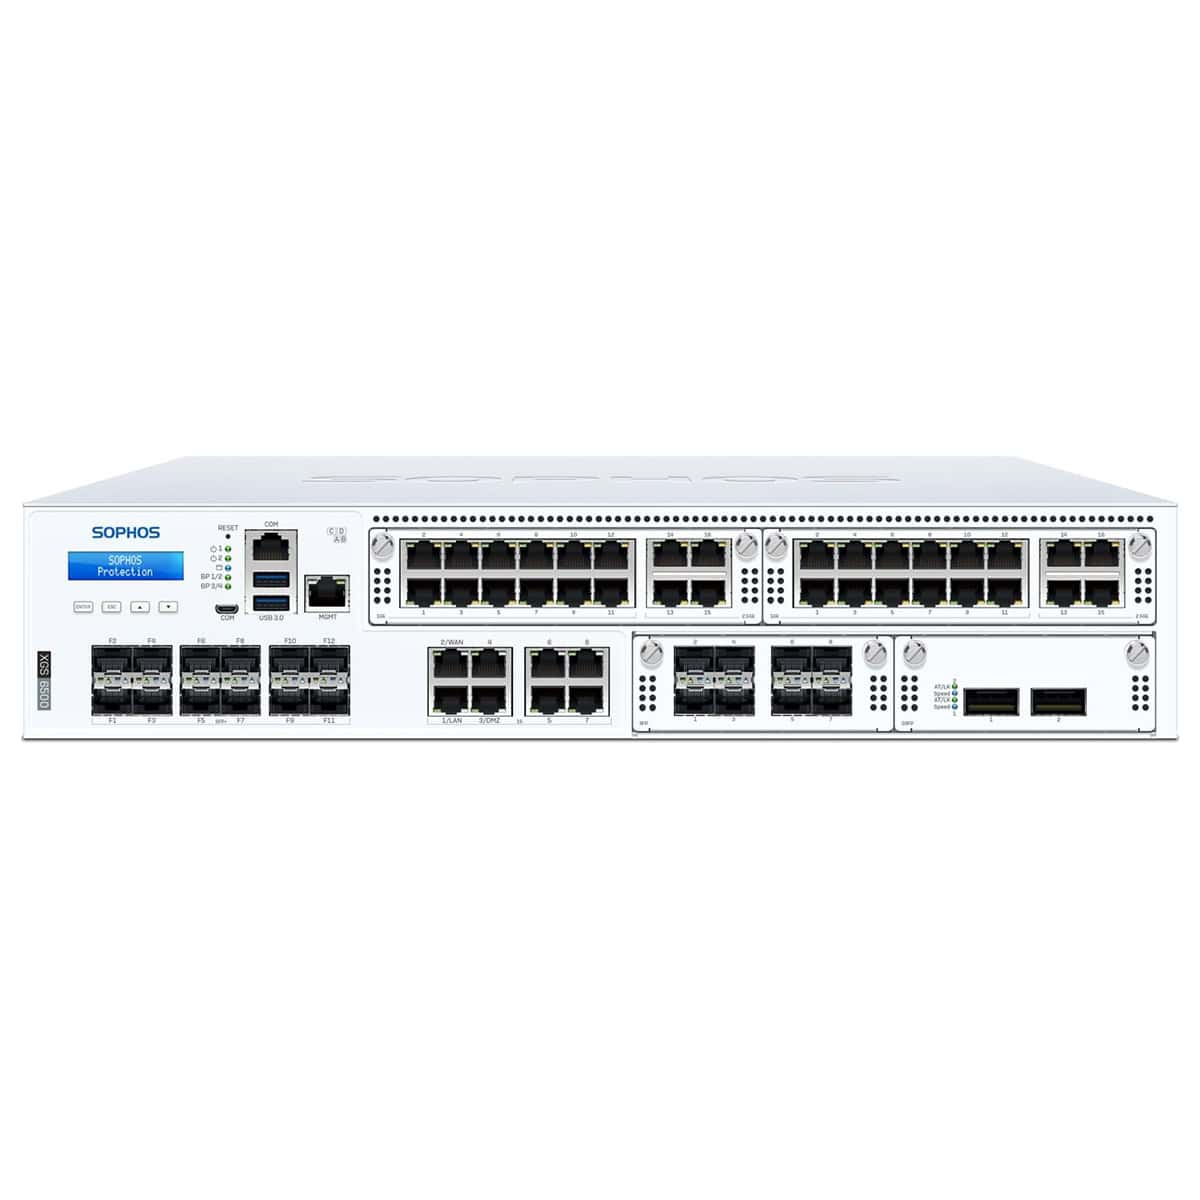
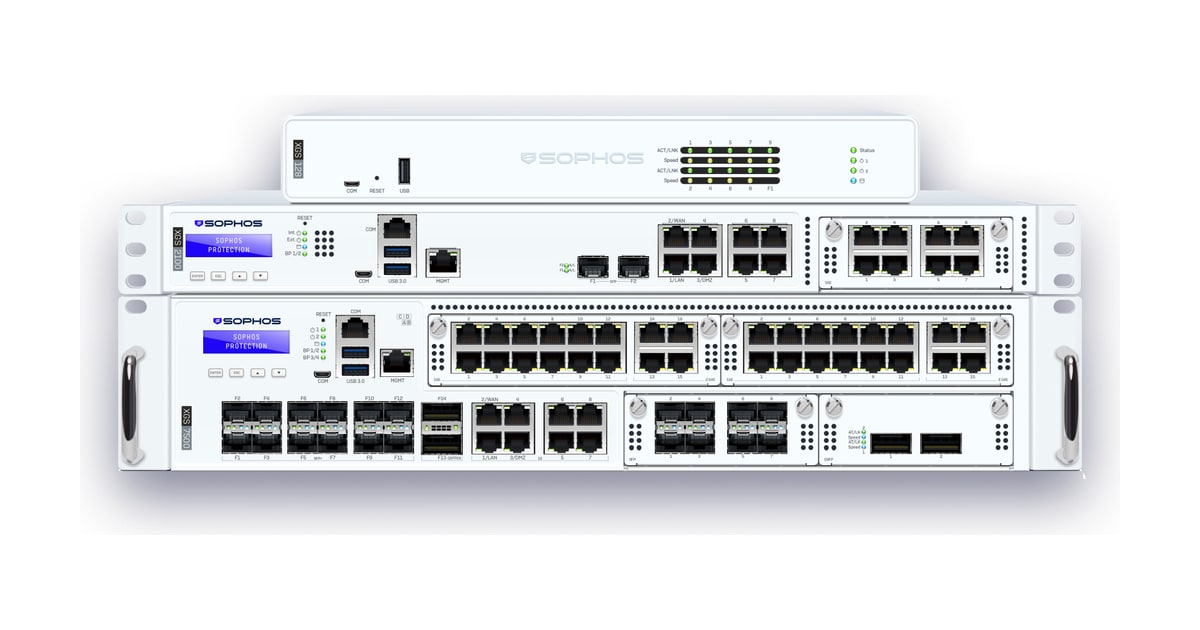
Sophos Firewall là tường lửa thế hệ mới (NGFW – Next-Generation Firewall) của Sophos, có dạng thiết bị phần cứng XGS Series, máy ảo, phần mềm chạy trên máy chủ x86 và bản trên cloud AWS, Azure, được thiết kế quanh ba lớp: gia cố chính thiết bị (Secure by Design), chặn mối đe doạ trước khi vào mạng, và phát hiện, phản ứng với kẻ tấn công đã ở bên trong. Tất cả được quản lý từ nền tảng cloud Sophos Central, cùng giao diện với các sản phẩm Sophos khác như endpoint, email, switch và Wi-Fi.
Với doanh nghiệp Việt Nam – từ chuỗi bán lẻ nhiều cửa hàng, nhà máy, trường học đến văn phòng có vài chi nhánh – ba vấn đề thường gặp với tường lửa là: quá nhiều sản phẩm, nhà cung cấp và giao diện quản lý; chi phí, độ phức tạp phát sinh ngoài dự tính; và chính tường lửa trở thành mục tiêu tấn công. Bài viết giải thích cách Sophos Firewall XGS chống ransomware, các tính năng SD-WAN, gói Network-in-a-Box và cách VIET NET – đối tác ủy quyền Sophos (Sophos Authorized Partner, 04/2026 – 05/2027) – hỗ trợ lựa chọn, triển khai.
Vì sao tường lửa cần nhiều hơn khả năng “chặn ở cổng”
Theo hướng dẫn mua tường lửa 2026 của Sophos, phần lớn tường lửa tập trung vào bảo vệ – chặn mối đe doạ ở cổng mạng – trong khi rất ít sản phẩm tự gia cố để khó bị tấn công hoặc theo dõi kẻ tấn công đã lọt vào trong. Tường lửa và hạ tầng mạng là mục tiêu ưu tiên để kẻ tấn công lấy chỗ đứng: nếu chiếm được tường lửa, chúng có thể tiếp cận toàn bộ mạng. Nhiều thiết bị còn lỗ hổng chưa vá vì việc cập nhật firmware đòi hỏi lên lịch dừng hệ thống, mà nhiều doanh nghiệp không đủ thời gian và nhân lực để làm thường xuyên.
Ransomware ngày càng dùng mã độc “may đo” chưa từng xuất hiện, khiến nhận diện bằng chữ ký kiểu cũ kém hiệu quả. Thời gian kẻ tấn công ẩn trong mạng trước khi bị phát hiện cũng ngắn lại: theo Sophos Active Adversary Report nửa đầu 2024, con số này giảm từ 11 ngày năm 2021 xuống 5 ngày. Nghĩa là doanh nghiệp càng cần phát hiện sớm và phản ứng ngay, thay vì chờ con người xem cảnh báo.
Ba lớp chống ransomware tích hợp sẵn
1. Secure by Design – gia cố chính tường lửa
Sophos đầu tư vào việc làm cho tường lửa khó bị tấn công. Điểm nổi bật là bản vá nóng (hotfix) có thể được triển khai tự động qua mạng khi phát hiện lỗ hổng mới, không phụ thuộc vào việc đối tác hay khách hàng tự cập nhật firmware và không cần lên lịch dừng hệ thống. Sophos cũng chủ động giám sát các tường lửa đã triển khai để phát hiện hoạt động bất thường có thể là dấu hiệu tấn công. Ngoài ra, hướng dẫn của Sophos khuyến nghị tích hợp sẵn ZTNA, VPN truy cập từ xa và xác thực đa yếu tố (MFA) trong tường lửa để thu gọn hạ tầng và giảm bề mặt tấn công.
2. Bảo vệ zero-day bằng AI và sandbox
Sophos Firewall kết hợp AI, machine learning được huấn luyện trên hàng triệu mẫu với sandbox thời gian thực để nhận diện mối đe doạ chưa từng thấy trước khi chúng vào mạng. Việc phân tích được đẩy lên cloud để giữ hiệu năng tường lửa và chia sẻ thông tin đe doạ giữa các khách hàng. Sandbox chạy cùng các công nghệ phát hiện ransomware của Sophos Endpoint như CryptoGuard và Exploit Prevention. Cùng với đó là kiểm tra lưu lượng mã hoá TLS 1.3 – năng lực then chốt khi phần lớn lưu lượng Internet đã được mã hoá – với khả năng chọn chi tiết nội dung cần và không cần kiểm tra.
3. Active Threat Response – phản ứng tự động
Khi một kẻ tấn công đang hoạt động được xác định từ các nguồn tình báo – Sophos X-Ops, chuyên gia phân tích MDR, XDR hoặc nguồn bên thứ ba – Sophos Firewall khởi động phản ứng Synchronized Security: phối hợp với endpoint, switch, điểm truy cập Wi-Fi, ZTNA và email để cô lập thiết bị bị xâm phạm cho tới khi được làm sạch. Theo Sophos, cơ chế này rút thời gian phản ứng từ hàng giờ, hàng ngày xuống vài giây, không cần thêm sản phẩm, bản quyền hay giao diện quản lý riêng. Kết hợp với dịch vụ Sophos MDR và XDR, đội chuyên gia của Sophos có thể kích hoạt phản ứng ngay trên tường lửa của doanh nghiệp.
NDR tích hợp
NDR (Network Detection and Response – phát hiện và phản ứng trên mạng) giúp phát hiện sớm kẻ tấn công đang hoạt động trong mạng. Gói Xstream Protection có NDR Essentials; các câu hỏi Sophos gợi ý khi đánh giá NDR gồm: có chạy trên cloud để không ảnh hưởng hiệu năng tường lửa không, và có phát hiện lưu lượng mã độc mã hoá mà không cần giải mã TLS kiểu trung gian hay không.
Kiến trúc và tính năng chính
Kiến trúc xử lý lập trình được
Sophos khuyến nghị chọn tường lửa có kiến trúc bộ xử lý luồng lập trình được, cho phép mở khoá thêm năng lực bảo vệ và hiệu năng qua cập nhật firmware mà không phải thay phần cứng. Cơ chế FastPath cho phép đẩy các luồng lưu lượng tin cậy như SD-WAN, cloud, SaaS sang đường xử lý nhanh để tối ưu hiệu năng.
Bảo vệ cốt lõi
- Chống mối đe doạ nâng cao: nhận diện bot và mã độc đang tìm cách liên lạc với máy chủ điều khiển (C&C).
- Kiểm tra gói tin sâu và IPS: giải mã, kiểm tra mối đe doạ và khai thác lỗ hổng; dashboard hiển thị luồng mã hoá và các trang không hỗ trợ giải mã, tạo ngoại lệ dễ dàng.
- Kiểm soát ứng dụng: nhận diện, ưu tiên hoặc chặn ứng dụng; dùng cả thông tin từ endpoint được quản lý để nhận diện chính xác hơn; thấy được ứng dụng cloud và shadow IT.
SD-WAN và kết nối chi nhánh
Gói Xstream Protection gồm Central Orchestration – điều phối SD-WAN bằng thao tác trỏ và nhấp từ Sophos Central để kết nối nhiều địa điểm. Với chi nhánh nhỏ, Sophos có thiết bị biên SD-RED để kết nối VPN về tường lửa chính. Đây là lựa chọn thực tế cho chuỗi cửa hàng, phòng khám hay văn phòng đại diện.
Bảo vệ máy chủ và email
- WAF tích hợp (Webserver Protection): bảo vệ máy chủ công bố ra Internet theo mô hình reverse proxy, có mẫu cấu hình sẵn cho ứng dụng phổ biến, chống giả mạo cookie và giảm tải xác thực.
- Email Protection trên tường lửa: chống virus, spam, mã hoá và DLP cho email; doanh nghiệp cần giải pháp email trên cloud có thể xem bài Sophos Email.
ZTNA và mạng truy cập
Cổng ZTNA được tích hợp ngay trong tường lửa (thuộc gói Xstream Protection), giúp thay thế dần VPN truyền thống – xem chi tiết tại bài Sophos ZTNA. Tường lửa còn tích hợp bộ điều khiển Wi-Fi và làm việc với switch, điểm truy cập Sophos để tự động cô lập thiết bị bị xâm phạm, ngăn tấn công lan ngang.
Cách mua Sophos Firewall
- Chọn hình thức triển khai: thiết bị phần cứng XGS (đã kèm Base License), bản ảo/phần mềm trên hypervisor hoặc máy x86, hoặc trên cloud AWS, Azure.
- Chọn cách thanh toán: trả trước thuê bao 1, 3 hoặc 5 năm; trả theo mức dùng hằng tháng qua đối tác MSP Flex; hoặc trả theo mức dùng trên marketplace AWS, Azure.
- Chọn gói bảo vệ: Xstream Protection (khuyến nghị) gồm Network, Web, Zero-day, Central Orchestration, DNS Protection, NDR Essentials, Active Threat Response và Enhanced Support; Standard Protection gồm Network, Web và Enhanced Support; hoặc bản quyền lẻ như Webserver Protection, Email Protection. Bản ảo, phần mềm và cloud cần thêm Base License.
- Hỗ trợ (bắt buộc): cập nhật firmware, hỗ trợ 24/7, đổi thiết bị trước (advanced RMA) với phần cứng; đã có trong hai gói Xstream và Standard.
- Dự phòng cao (HA, tuỳ chọn): chạy hai thiết bị Active-Active hoặc Active-Passive; với Active-Active, thiết bị thứ hai phải cùng model và bản quyền với thiết bị chính, còn với Active-Passive, thiết bị dự phòng không cần bản quyền, hỗ trợ riêng khi thiết bị chính có Enhanced Plus Support.
- Quản lý và báo cáo: quản lý trên Sophos Central có sẵn với mọi bản quyền hoặc gói hỗ trợ trả phí (trừ khi chỉ có Base License); báo cáo trên Central lưu tới 7 ngày với bản quyền trả phí, tới 30 ngày với Xstream Protection.
- Bổ sung (tuỳ chọn): switch, điểm truy cập Wi-Fi quản lý trên cloud, nguồn dự phòng, module kết nối; dịch vụ MDR, email trên cloud, ITDR và NDR.
Sophos Network-in-a-Box: mạng trọn gói từ một nhà cung cấp
Network-in-a-Box là các gói phần cứng và phần mềm được Sophos chọn sẵn cho những tình huống phổ biến, mỗi gói gồm một tường lửa XGS với bản quyền Xstream Protection, một hoặc nhiều switch Sophos hỗ trợ PoE và điểm truy cập Wi-Fi 6 dòng AP6, kèm gói hỗ trợ. Toàn bộ được quản lý từ Sophos Central. Lợi ích Sophos nêu ra: hợp nhất nhà cung cấp cho mạng có dây và không dây, giảm số giao diện cần theo dõi, xử lý sự cố nhanh hơn và mở khoá khả năng phối hợp như Active Threat Response trên toàn mạng.
| Gói | Tường lửa | Switch | Wi-Fi | Phù hợp |
|---|---|---|---|---|
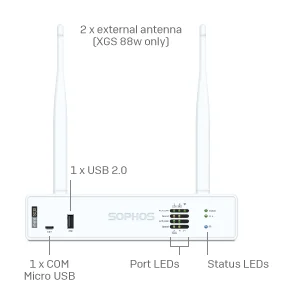
| Remote Office/Retail | XGS 88 hoặc XGS 108 | CS101-8FP (8 cổng PoE) | AP6 420 | Cửa hàng, văn phòng nhỏ |
| Branch Office | XGS 118 | CS110-24FP (24 cổng PoE) | AP6 420 | Chi nhánh |
| Power Branch Office | XGS 128 hoặc XGS 138 | CS110-48P (48 cổng PoE) | AP6 420E (ba băng tần, có 6 GHz) | Chi nhánh lớn |
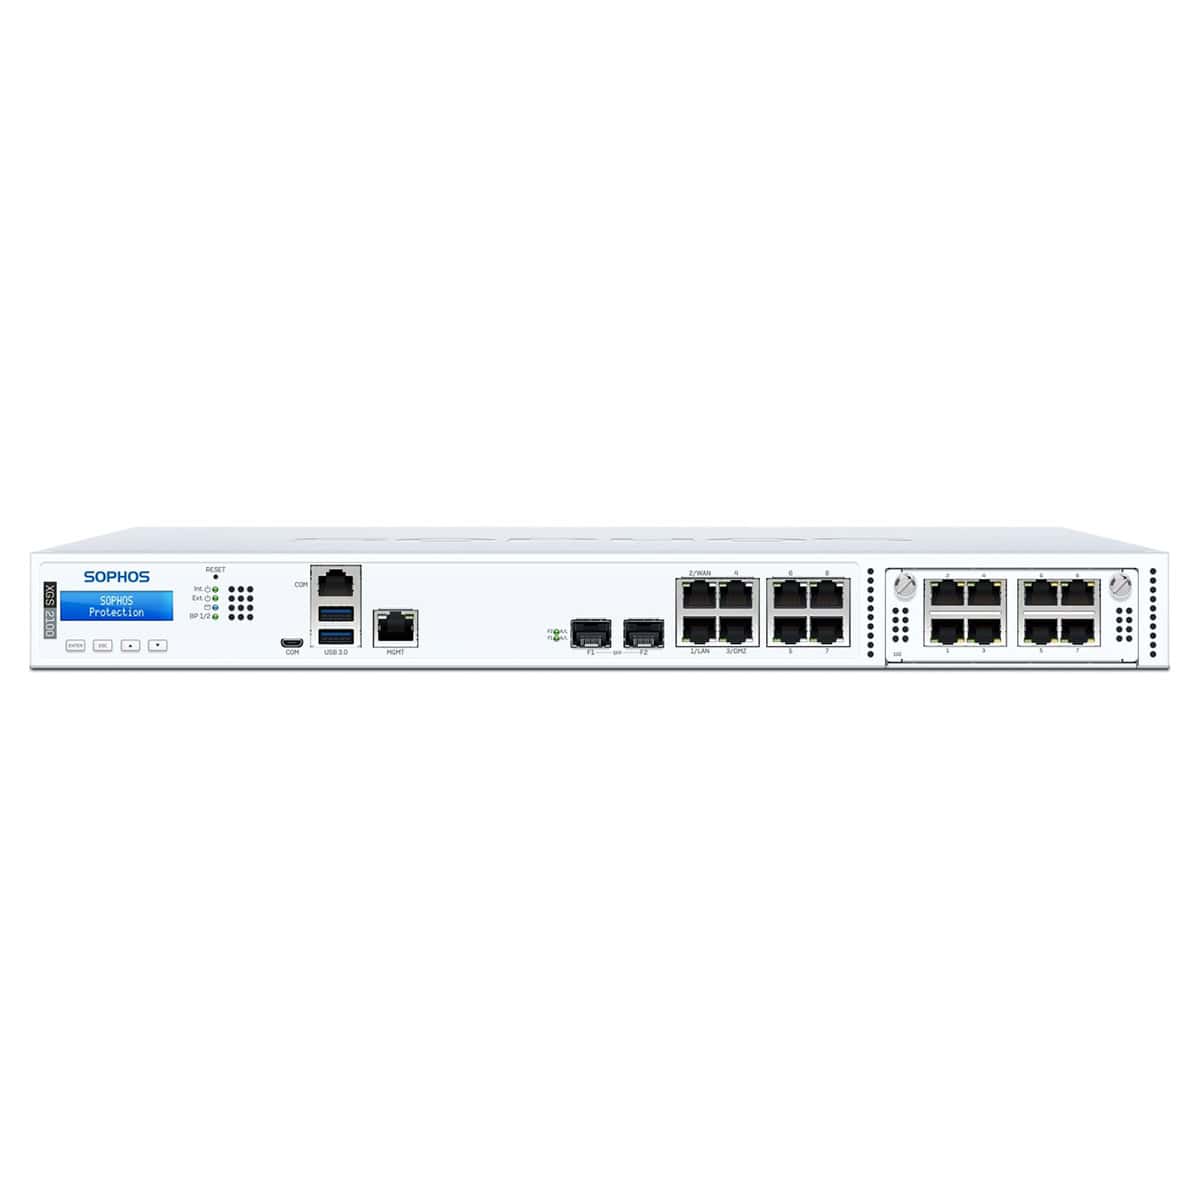
| Headquarters (HQ) | XGS 2100 hoặc XGS 2300 | 3 × CS110-48P | 3 × AP6 840 | Trụ sở doanh nghiệp vừa |
| Power HQ | XGS 3100 hoặc XGS 3300 | 6 × CS110-48P | 6 × AP6 840 | Trụ sở quy mô lớn |
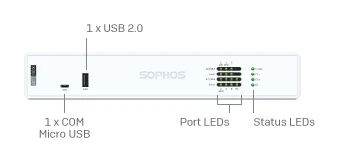
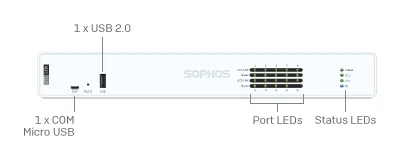
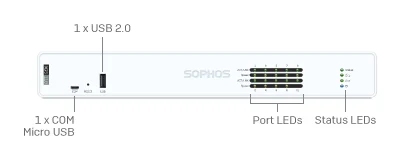
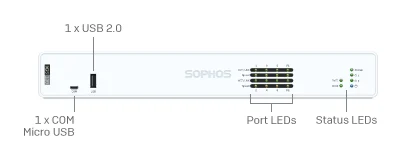
Các model XGS 118, 128 và 138 có khe mở rộng cho module 5G tuỳ chọn – hữu ích làm đường truyền dự phòng ở cửa hàng, công trường. Mỗi môi trường mỗi khác, nên cấu hình gói có thể điều chỉnh sau khi khảo sát số người dùng, số camera, điện thoại IP cần cấp nguồn PoE và diện tích phủ sóng.
Lợi ích cho doanh nghiệp
- Hợp nhất, đơn giản hoá: một console Sophos Central cho tường lửa, switch, Wi-Fi, endpoint, email và ZTNA.
- Giảm rủi ro vận hành: bản vá nóng tự động, không cần lên lịch dừng hệ thống.
- Phản ứng nhanh: cô lập thiết bị bị xâm phạm tự động thay vì chờ xử lý thủ công.
- Chi phí rõ ràng: gói Xstream Protection gom các dịch vụ chính, bản quyền theo kỳ hạn 1–5 năm hoặc theo mức dùng.
- Triển khai linh hoạt: phần cứng, ảo hoá, x86 hay cloud, phù hợp mạng hybrid hôm nay và sau này.
Lựa chọn và triển khai cùng VIET NET
VIET NET là Sophos Authorized Partner (04/2026 – 05/2027), đồng thời triển khai hạ tầng CNTT, ELV và data center từ năm 2003. Quy trình chung khi triển khai Sophos Firewall:
- Khảo sát: số người dùng, băng thông, số chi nhánh, ứng dụng, yêu cầu VPN, ZTNA, WAF, email và hạ tầng mạng hiện có.
- Thiết kế và chọn model: chọn model XGS hoặc bản ảo, gói bảo vệ, phương án HA, SD-WAN; với chuỗi chi nhánh có thể đề xuất gói Network-in-a-Box.
- Chuyển đổi từ tường lửa cũ: Sophos cung cấp tài liệu hướng dẫn chuyển đổi và công cụ Config Studio hỗ trợ chuyển cấu hình; VIET NET rà soát lại quy tắc, chính sách trước khi chuyển.
- Triển khai: lắp đặt, cấu hình chính sách, kiểm tra TLS, kết nối Sophos Central, cắt chuyển theo giai đoạn để hạn chế gián đoạn.
- Đào tạo và hỗ trợ: hướng dẫn đội CNTT dùng dashboard, báo cáo, xử lý cảnh báo; hỗ trợ sau triển khai cùng Sophos.
Để bảo vệ trọn vẹn máy trạm và máy chủ, có thể kết hợp Sophos Endpoint. Xem danh sách thiết bị Sophos hoặc liên hệ VIET NET để được tư vấn và báo giá theo số người dùng, băng thông.
VIET NET – đối tác ủy quyền Sophos
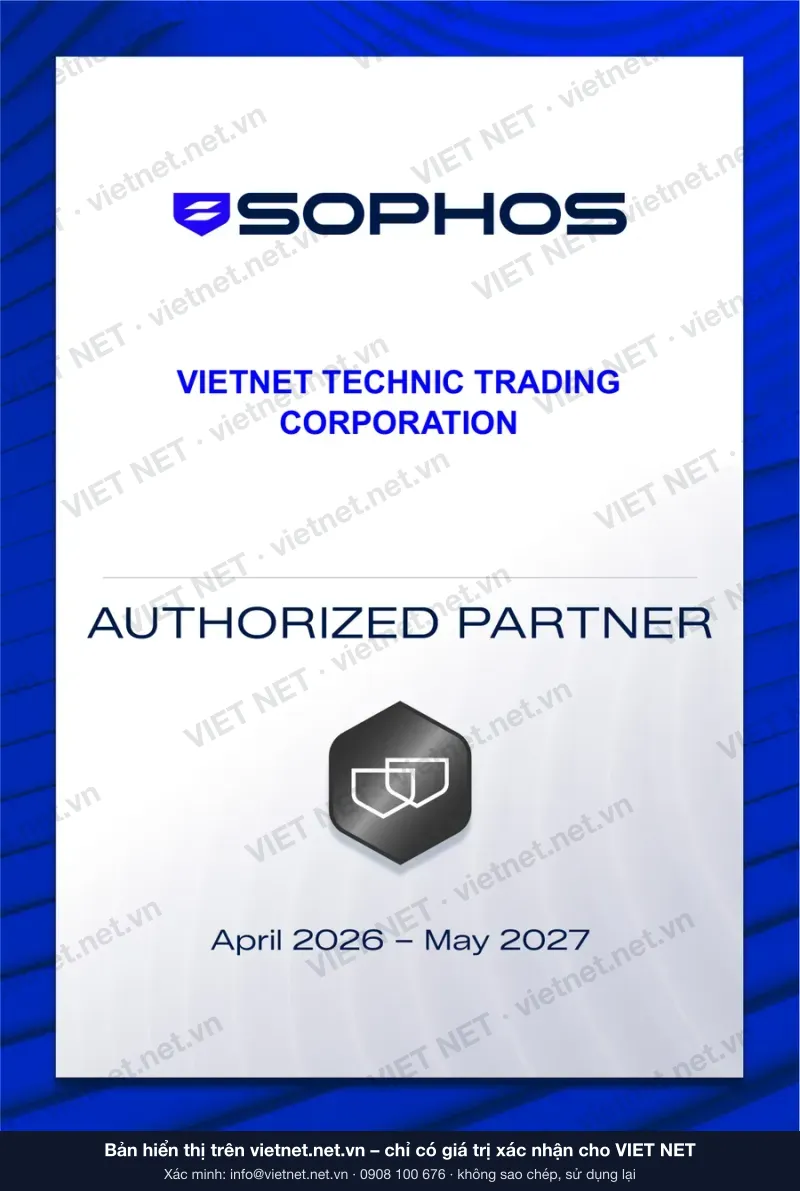
Công ty Cổ phần Kỹ thuật VIET NET (VIETNET TECHNIC TRADING CORPORATION) là Sophos Authorized Partner – đối tác ủy quyền của Sophos, hiệu lực từ 04/2026 đến 05/2027. Khách hàng được tư vấn đúng gói license, cấp bản quyền chính hãng và hỗ trợ triển khai, chuyển đổi từ hệ thống cũ bởi kỹ sư VIET NET.
Câu hỏi thường gặp
Sophos Firewall XGS có những hình thức triển khai nào?
Sophos Firewall có bốn hình thức: thiết bị phần cứng XGS Series đã kèm Base License; bản ảo chạy trên hypervisor; bản phần mềm cài trên máy chủ x86; và bản trên cloud AWS, Azure. Các hình thức không phải phần cứng cần thêm Base License. Tất cả đều quản lý được từ Sophos Central, nên doanh nghiệp có thể kết hợp nhiều hình thức trong cùng hệ thống.
Gói Xstream Protection và Standard Protection khác nhau thế nào?
Standard Protection gồm bảo vệ Network, Web và Enhanced Support, đáp ứng nhu cầu cơ bản. Xstream Protection, gói Sophos khuyến nghị, thêm bảo vệ zero-day, DNS Protection, Central Orchestration cho SD-WAN, NDR Essentials và Active Threat Response, đồng thời báo cáo trên Sophos Central lưu tới 30 ngày. Liên hệ VIET NET để được báo giá theo số người dùng và băng thông.
Sophos Firewall chống ransomware như thế nào?
Theo Sophos, tường lửa chống ransomware qua ba lớp: tự gia cố với bản vá nóng tự động và giám sát chủ động; bảo vệ zero-day bằng AI, machine learning và sandbox trên cloud dùng công nghệ CryptoGuard của Sophos Endpoint; và Active Threat Response tự động cô lập thiết bị bị xâm phạm khi nhận tín hiệu từ Sophos X-Ops, MDR, XDR hoặc nguồn bên thứ ba.
Có bắt buộc mua gói hỗ trợ khi mua Sophos Firewall không?
Có. Hướng dẫn mua của Sophos ghi rõ gói hỗ trợ là bắt buộc, gồm cập nhật firmware, truy cập hỗ trợ khách hàng 24/7 và đổi thiết bị trước (advanced RMA) với phần cứng. Hỗ trợ đã nằm sẵn trong hai gói Xstream Protection và Standard Protection, nên khi chọn một trong hai gói này doanh nghiệp không cần mua thêm.
Network-in-a-Box phù hợp với doanh nghiệp nào?
Network-in-a-Box phù hợp với doanh nghiệp muốn mua trọn tường lửa, switch PoE và Wi-Fi từ một nhà cung cấp, quản lý chung trên Sophos Central. Có năm gói: Remote Office/Retail, Branch Office, Power Branch Office cho cửa hàng và chi nhánh; Headquarters và Power HQ cho trụ sở. Cấu hình có thể điều chỉnh theo khảo sát thực tế của VIET NET.
Có chạy hai tường lửa Sophos dự phòng cho nhau được không?
Được, qua tính năng High Availability ở chế độ Active-Active hoặc Active-Passive. Với Active-Active, thiết bị thứ hai phải cùng model và bản quyền như thiết bị chính. Với Active-Passive, thiết bị dự phòng không cần bản quyền riêng khi thiết bị chính có Enhanced Plus Support, gói này cũng gồm đổi trước thiết bị dự phòng khi hỏng.
Chuyển từ tường lửa hãng khác sang Sophos có phức tạp không?
Độ phức tạp phụ thuộc số quy tắc, VPN và chính sách đang có. Sophos cung cấp hướng dẫn chuyển đổi và công cụ Config Studio hỗ trợ chuyển cấu hình. VIET NET khuyến nghị rà soát, gộp quy tắc thừa trước khi chuyển, chạy thử và cắt chuyển theo giai đoạn ngoài giờ cao điểm để hạn chế gián đoạn cho người dùng.
Tư vấn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT, ELV và data center cho doanh nghiệp từ năm 2003. Liên hệ để được khảo sát hệ thống hiện tại, đề xuất kiến trúc và báo giá theo số người dùng, chi nhánh và băng thông: hotline 0908 100 676, email info@vietnet.net.vn, hoặc gửi yêu cầu tại trang Liên hệ.
Bài viết này hữu ích với bạn?
Bấm vào số sao để đánh giá
Tác giả
VIET NET