Mục lục
- 1.Vì sao doanh nghiệp cần bảo vệ endpoint và máy chủ theo cách mới
- 2.Sophos Endpoint và EDR hoạt động thế nào
- 3.Tính năng chính
- 3.1.Phòng chống mối đe doạ trên máy trạm
- 3.2.Phát hiện, điều tra và phản ứng với Sophos EDR
- 3.3.Bảo vệ máy chủ Windows (Intercept X for Server)
- 3.4.Bảo vệ máy chủ Linux và container
- 3.5.Mở rộng với XDR và MDR
- 3.6.Mã hoá thiết bị với Sophos Central Device Encryption
- 4.Sophos Endpoint trong môi trường Microsoft 365
- 5.Lợi ích cho doanh nghiệp
- 6.Bảng tóm tắt: gói bảo vệ máy chủ Sophos
- 7.Lựa chọn và triển khai cùng VIET NET
- 8.VIET NET – đối tác ủy quyền Sophos
- 9.Câu hỏi thường gặp
- 9.1.Sophos Endpoint và Sophos EDR khác nhau thế nào?
- 9.2.Sophos có bảo vệ được máy chủ Linux và container không?
- 9.3.Sophos chống ransomware mã hoá từ xa như thế nào?
- 9.4.Nếu nhân viên quên mã PIN BitLocker thì xử lý ra sao?
- 9.5.Sophos Central có lưu mật khẩu đăng nhập của người dùng không?
- 9.6.Doanh nghiệp đang dùng Microsoft 365 có cần thêm Sophos Endpoint không?
- 9.7.Chi phí Sophos Endpoint tính theo thiết bị hay theo người dùng?
- 10.Tư vấn và triển khai cùng VIET NET
Sophos Endpoint (tên công nghệ lõi là Intercept X) là giải pháp bảo vệ thiết bị đầu cuối của Sophos, kết hợp mô hình AI học sâu (deep learning), chống mã độc, chống ransomware, chống khai thác lỗ hổng và cơ chế phòng thủ thích ứng, được quản lý tập trung trên nền tảng đám mây Sophos Central. Đi cùng là Sophos EDR (Endpoint Detection and Response – phát hiện và phản ứng trên thiết bị đầu cuối), dòng Intercept X Advanced for Server bảo vệ máy chủ Windows, Linux và container, cùng Sophos Central Device Encryption quản lý mã hoá ổ đĩa cho máy tính xách tay và máy để bàn.
Ở nhiều doanh nghiệp Việt Nam, máy trạm, máy chủ ứng dụng và máy chủ trên đám mây thường do nhiều công cụ khác nhau bảo vệ, mỗi công cụ một bảng điều khiển. Khi sự cố xảy ra, đội CNTT mất nhiều thời gian chỉ để ghép các mảnh thông tin. Bài viết này giải thích Sophos Endpoint, EDR, bảo vệ máy chủ và mã hoá thiết bị hoạt động thế nào, gồm những tính năng gì, phù hợp với nhu cầu nào, và cách VIET NET – đối tác ủy quyền của Sophos – hỗ trợ doanh nghiệp lựa chọn, triển khai.
Vì sao doanh nghiệp cần bảo vệ endpoint và máy chủ theo cách mới
Kẻ tấn công ngày càng dùng chiến thuật tinh vi để né các lớp bảo vệ truyền thống. Phần mềm diệt virus chỉ dựa vào chữ ký (signature) khó nhận ra mã độc mới, và càng khó nhận ra các cuộc tấn công không dùng file (file-less) hay tấn công do con người điều khiển trực tiếp trên bàn phím (hands-on-keyboard).
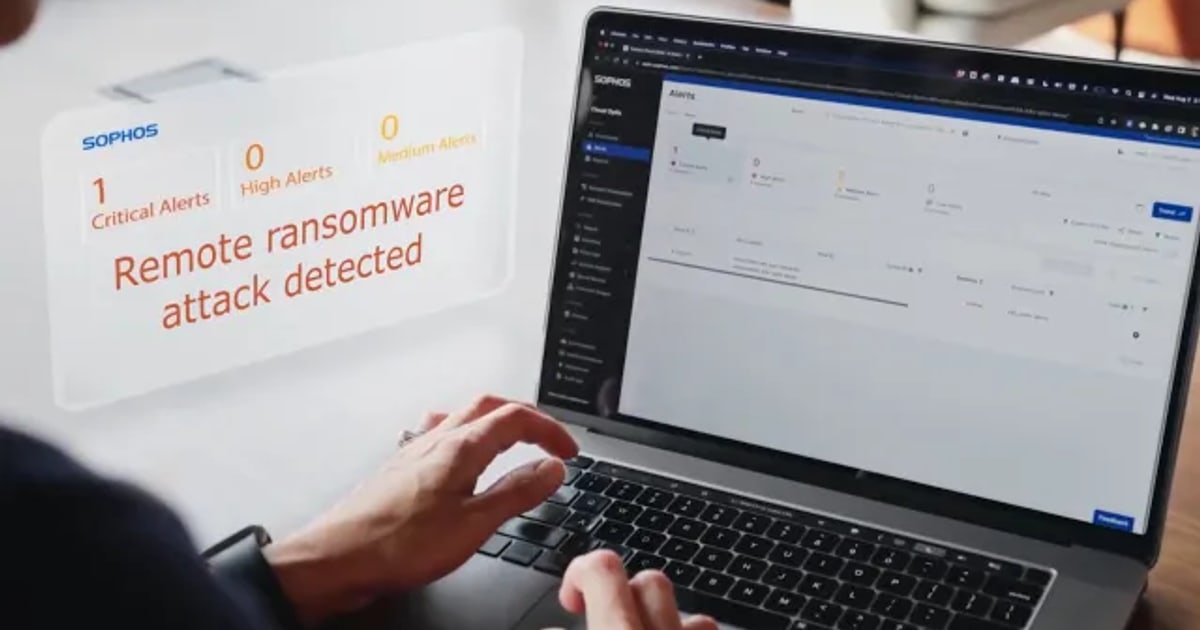
Ransomware là ví dụ rõ nhất. Theo báo cáo Digital Defense Report 2024 của Microsoft, khoảng 70% các vụ ransomware hiện đại do con người điều khiển sử dụng kỹ thuật mã hoá từ xa: kẻ tấn công chiếm một máy không được bảo vệ trong mạng rồi mã hoá dữ liệu trên thư mục chia sẻ của các máy khác, nhằm tránh bị công cụ bảo mật trên máy nạn nhân phát hiện.
Máy chủ là mục tiêu giá trị nhất: cơ sở dữ liệu, ERP, phần mềm kế toán, file server, máy chủ ứng dụng trên đám mây. Một cuộc tấn công thành công có thể gây gián đoạn sản xuất – kinh doanh, tổn hại uy tín và chi phí khắc phục lớn. Trong khi đó, máy tính xách tay của nhân viên thường xuyên mang ra ngoài văn phòng; nếu bị mất mà ổ đĩa không được mã hoá, dữ liệu khách hàng và tài liệu nội bộ có thể bị đọc trực tiếp.
Vì vậy, bài toán hiện nay không chỉ là "chặn virus", mà là: chặn được nhiều mối đe doạ nhất ngay từ đầu, nhìn thấy những gì lọt qua, phản ứng nhanh, và bảo vệ dữ liệu ngay cả khi thiết bị rơi vào tay người khác.
Sophos Endpoint và EDR hoạt động thế nào
Toàn bộ giải pháp xoay quanh một agent (phần mềm đại diện) cài trên thiết bị và bảng điều khiển Sophos Central trên đám mây. Sophos Central là nơi quản lý mọi giải pháp Sophos – máy trạm, máy chủ, tường lửa, email – nên đội CNTT dùng chung một giao diện để triển khai, cấu hình và theo dõi, bất kể thiết bị đặt tại văn phòng, làm việc từ xa hay chạy trên đám mây.
- Lớp phòng chống: agent dùng AI học sâu, chống ransomware, chống khai thác và kiểm soát ứng dụng để chặn mối đe doạ trước khi chúng kịp leo thang.
- Lớp phát hiện: với những mối đe doạ né tránh (evasive), Sophos EDR đưa ra các phát hiện được AI sắp xếp theo mức độ ưu tiên, giúp quản trị viên biết hoạt động đáng ngờ nào cần xử lý ngay.
- Lớp điều tra: dữ liệu phong phú trên thiết bị được đưa vào Sophos data lake (kho dữ liệu tập trung), gồm cả lịch sử hoạt động, có thể truy vấn ngay cả khi thiết bị đang ngoại tuyến.
- Lớp phản ứng: quản trị viên kết nối trực tiếp, bảo mật và có ghi nhật ký kiểm toán tới thiết bị để xử lý sự cố hoặc thực hiện tác vụ vận hành CNTT.
Tính năng chính
Phòng chống mối đe doạ trên máy trạm
- AI học sâu: mô hình được huấn luyện từ thuộc tính file của hàng trăm triệu mẫu, nhận ra mã độc chưa từng xuất hiện mà không cần chữ ký.
- Chống ransomware CryptoGuard: phát hiện tiến trình mã hoá độc hại, chặn cả ransomware cục bộ lẫn ransomware mã hoá từ xa, và khôi phục các file đã bị mã hoá về trạng thái an toàn.
- Chống khai thác (anti-exploit): chặn các kỹ thuật mà kẻ tấn công dựa vào để chiếm thiết bị, đánh cắp thông tin đăng nhập và phát tán mã độc, kể cả tấn công không dùng file và khai thác zero-day (lỗ hổng chưa có bản vá).
- Phòng thủ thích ứng: điều chỉnh mức phòng thủ khi nhận thấy dấu hiệu một cuộc tấn công đang diễn ra.
Phát hiện, điều tra và phản ứng với Sophos EDR
- Phát hiện ưu tiên bằng AI, làm nổi bật hoạt động cần chú ý ngay.
- Phân tích theo thời gian thực với dữ liệu trên thiết bị và dữ liệu lịch sử trong data lake.
- Công cụ AI hướng kết quả giúp rút ngắn thời gian điều tra, phân tích trên cùng một nền tảng.
- Thiết kế cho cả kỹ sư CNTT tổng hợp lẫn chuyên viên phân tích bảo mật, có hướng dẫn xử lý để người chưa chuyên sâu vẫn phản ứng đúng.
Bảo vệ máy chủ Windows (Intercept X for Server)
- Toàn bộ lớp phòng chống của máy trạm: AI học sâu, chống ransomware có khôi phục file, chống khai thác theo chuỗi tấn công.
- Server Lockdown: cơ chế danh sách trắng, chỉ cho phép các ứng dụng đã được duyệt chạy trên máy chủ.
- File Integrity Monitoring: giám sát toàn vẹn file, cảnh báo khi có thay đổi trái phép vào các file quan trọng.
- CSPM (Cloud Security Posture Management – quản lý tư thế bảo mật đám mây): nhận diện workload và các dịch vụ đám mây quan trọng như S3 bucket, cơ sở dữ liệu, hàm serverless; phát hiện hoạt động đáng ngờ và cấu hình triển khai thiếu an toàn.
Bảo vệ máy chủ Linux và container
- Bảo vệ workload Linux tại chỗ, ảo hoá và trên đám mây, cả host lẫn container.
- Phát hiện hành vi và khai thác lúc chạy (runtime) dành cho môi trường cloud-native: thoát container (container escape), khai thác kernel, leo thang đặc quyền.
- Hai cách triển khai: Linux agent nhẹ quản lý trên Sophos Central, hoặc Sophos Linux Sensor tích hợp qua API vào công cụ phản ứng sẵn có, cho phép tạo bộ luật riêng và điều chỉnh mức dùng tài nguyên.
- Tối ưu cho quy trình DevSecOps: không cần kernel module, không cần dựng baseline hay quét hệ thống; có giới hạn CPU, bộ nhớ và lượng dữ liệu thu thập để tránh làm quá tải máy chủ.
- Kiểm tra tư thế bảo mật trên Amazon AWS, Microsoft Azure và Google Cloud Platform: hoạt động không được phép, lỗ hổng trên host và image container, cấu hình sai, hành vi bất thường của vai trò IAM.
Mở rộng với XDR và MDR
Các gói máy chủ có phiên bản kèm XDR (Extended Detection and Response – phát hiện và phản ứng mở rộng), đưa dữ liệu từ endpoint, máy chủ, tường lửa, email, đám mây, thiết bị di động và Microsoft 365 vào data lake, hoặc truy vấn trực tiếp thiết bị để xem trạng thái hiện tại và tới 90 ngày dữ liệu lịch sử. Phiên bản kèm MDR bổ sung dịch vụ săn tìm và phản ứng mối đe doạ 24/7/365 do chuyên gia Sophos thực hiện. Chi tiết về hai dịch vụ này có trong bài Sophos MDR / XDR.
Mã hoá thiết bị với Sophos Central Device Encryption
Sophos Central Device Encryption quản lý công nghệ mã hoá có sẵn của hệ điều hành – BitLocker trên Windows và FileVault trên macOS – từ Sophos Central. Quy trình trên Windows:
- Thiết bị nhận chính sách mã hoá từ Sophos Central.
- Thiết bị tạo khoá khôi phục (recovery key) gồm một mã định danh và mật khẩu 48 chữ số.
- Khoá khôi phục được làm rối và gửi qua SSL lên Sophos Central, tại đây khoá được mã hoá thêm bằng khoá từ thiết bị quản lý khoá ảo rồi mới lưu trữ.
- Sau khi Sophos Central xác nhận đã lưu khoá, thiết bị mới cài cơ chế xác thực khi khởi động (logon protector) và bắt đầu mã hoá ổ đĩa.
Có bốn kiểu xác thực khi khởi động: TPM kèm mã PIN, chỉ TPM, cụm mật khẩu (passphrase – cho máy không có chip TPM) và khoá USB (chỉ dùng cho Windows 7); mỗi thiết bị chỉ dùng một kiểu, tuỳ phần cứng và phần mềm. Điểm quan trọng: mã PIN hay mật khẩu của người dùng không bao giờ được gửi lên Sophos Central, chỉ khoá khôi phục được lưu.
Khi người dùng quên PIN, quản trị viên tìm khoá khôi phục trên Sophos Central theo tên máy, theo mã khoá hoặc mã ổ đĩa (volume ID). Người dùng cũng có thể tự lấy khoá qua Sophos Central Self-Service Portal mà không cần gọi bộ phận hỗ trợ. Mỗi khi khoá được hiển thị, thiết bị tự tạo khoá mới ở lần đồng bộ kế tiếp, nên khoá cũ hết hiệu lực. Ổ dữ liệu cố định được tự mở khoá sau khi đăng nhập (trừ khi chính sách chỉ mã hoá ổ khởi động); ổ di động như USB không thuộc phạm vi mã hoá. Ngoài ra, tính năng Secure File Sharing (hiện chỉ trên Windows) cho phép mã hoá file tới 50 MB bằng AES 256-bit, đặt mật khẩu để chia sẻ an toàn với đồng nghiệp hoặc đối tác bên ngoài.
Sophos Endpoint trong môi trường Microsoft 365
Phần lớn doanh nghiệp đang dùng Microsoft 365 hoặc Entra ID. Sophos thiết kế giải pháp để bổ sung, không thay thế các công cụ này. Theo tài liệu Sophos + Microsoft, doanh nghiệp dùng các gói Microsoft 365 Business Basic, Business Standard, Office 365 E1 hoặc E3 thường cần thêm năng lực bảo vệ endpoint, email và phát hiện; Sophos khuyến nghị kết hợp Sophos Endpoint với dịch vụ Sophos MDR. Với doanh nghiệp đã triển khai Microsoft Defender for Endpoint, Sophos MDR có thể làm việc trực tiếp với Defender, hoặc doanh nghiệp chuyển sang Sophos Endpoint – tuỳ lựa chọn.
Sophos Endpoint cấp phép theo người dùng, có lợi khi một nhân viên dùng nhiều thiết bị, kể cả máy chạy phiên bản Windows cũ đã hết hỗ trợ – loại máy thường gặp ở nhà máy và hệ thống điều khiển.
Lợi ích cho doanh nghiệp
- Giảm khối lượng công việc: chặn được nhiều mối đe doạ ngay từ lớp phòng chống, đội CNTT ít phải xử lý sự cố hơn.
- Phản ứng nhanh hơn: phát hiện ưu tiên bằng AI, dữ liệu lịch sử sẵn trong data lake, kết nối trực tiếp tới thiết bị.
- Ổn định cho máy chủ quan trọng: giới hạn tài nguyên, không cần kernel module trên Linux, giảm rủi ro gián đoạn ứng dụng.
- Một bảng điều khiển: máy trạm, máy chủ, mã hoá, cùng tường lửa và email của Sophos đều trên Sophos Central.
- Hỗ trợ tuân thủ: mã hoá ổ đĩa, nhật ký kiểm toán, giám sát toàn vẹn file giúp đáp ứng yêu cầu bảo vệ dữ liệu; Sophos cho biết EDR còn giúp doanh nghiệp tăng khả năng đủ điều kiện mua bảo hiểm an ninh mạng.
Về đánh giá độc lập, Sophos cho biết hãng được Gartner xếp vào nhóm Leader trong Magic Quadrant cho Endpoint Protection Platforms năm 2025 lần thứ 16 liên tiếp, Sophos EDR đứng đầu nhóm EDR trong báo cáo G2 Overall Grid mùa xuân 2025, và đạt kết quả tốt ở các vòng MITRE ATT&CK Evaluations dành cho doanh nghiệp.
Bảng tóm tắt: gói bảo vệ máy chủ Sophos
| Thành phần | Intercept X Advanced for Server | … with XDR | … with MDR |
|---|---|---|---|
| Bảo vệ nền tảng (kiểm soát ứng dụng, phát hiện hành vi) | Có | Có | Có |
| Bảo vệ thế hệ mới (AI học sâu, chống ransomware, chống tấn công không dùng file) | Có | Có | Có |
| Kiểm soát máy chủ Windows (Server Lockdown, giám sát toàn vẹn file) | Có | Có | Có |
| Agent bảo vệ Linux (quét mã độc, chống khai thác) | Có | Có | Có |
| Bảo mật hạ tầng đám mây / CSPM | Có | Có | Có |
| Linux Sensor (tích hợp phát hiện runtime qua API) | – | Có | Có |
| XDR – phát hiện và phản ứng mở rộng | – | Có | Có |
| MDR – săn tìm và phản ứng 24/7/365 bởi chuyên gia Sophos | – | – | Có |
| Phù hợp khi | Cần bảo vệ máy chủ vững chắc, đội CNTT tự vận hành | Có đội vận hành muốn tự săn tìm, điều tra | Không có đội trực bảo mật 24/7 |
Lựa chọn và triển khai cùng VIET NET
VIET NET là đối tác ủy quyền của Sophos (Sophos Authorized Partner, giai đoạn 04/2026 – 05/2027), triển khai hạ tầng CNTT – ELV – data center từ năm 2003. Với Sophos Endpoint và bảo vệ máy chủ, quy trình làm việc thường gồm:
- Khảo sát: thống kê số người dùng, máy trạm, máy chủ Windows / Linux, workload trên đám mây, các máy chạy hệ điều hành cũ và giải pháp bảo vệ hiện tại.
- Thiết kế chính sách: phân nhóm thiết bị, chọn gói máy trạm và máy chủ, xác định máy chủ cần Server Lockdown, chính sách mã hoá ổ đĩa và kiểu xác thực khi khởi động.
- Triển khai và chuyển đổi: gỡ phần mềm bảo vệ cũ, cài agent theo đợt, chạy thử trên nhóm nhỏ trước khi áp dụng toàn bộ, đảm bảo không gián đoạn ứng dụng nghiệp vụ.
- Kết nối hệ sinh thái: tích hợp với Sophos Firewall XGS để chia sẻ trạng thái sức khoẻ thiết bị, hoặc kết hợp Sophos ZTNA cho nhân viên làm việc từ xa.
- Đào tạo và hỗ trợ: hướng dẫn đội CNTT dùng Sophos Central, quy trình xử lý cảnh báo và khôi phục khoá mã hoá; hỗ trợ kỹ thuật trong quá trình vận hành.
Nếu doanh nghiệp đang cân nhắc giữa nhiều hướng tiếp cận, bài giải pháp an ninh mạng toàn diện cho doanh nghiệp trình bày bức tranh chung. Danh mục sản phẩm có tại trang phân phối Sophos. Để được tư vấn cấu hình và báo giá theo số người dùng, số máy chủ, vui lòng liên hệ VIET NET.
VIET NET – đối tác ủy quyền Sophos
Công ty Cổ phần Kỹ thuật VIET NET (VIETNET TECHNIC TRADING CORPORATION) là Sophos Authorized Partner – đối tác ủy quyền của Sophos, hiệu lực từ 04/2026 đến 05/2027. Khách hàng được tư vấn đúng gói license, cấp bản quyền chính hãng và hỗ trợ triển khai, chuyển đổi từ hệ thống cũ bởi kỹ sư VIET NET.
Câu hỏi thường gặp
Sophos Endpoint và Sophos EDR khác nhau thế nào?
Sophos Endpoint là lớp phòng chống: AI học sâu, chống ransomware, chống khai thác để chặn mối đe doạ trước khi gây hại. Sophos EDR bao gồm Sophos Endpoint và bổ sung khả năng phát hiện mối đe doạ né tránh, điều tra bằng dữ liệu trong data lake và phản ứng trực tiếp trên thiết bị. Doanh nghiệp có đội CNTT muốn tự điều tra sự cố nên chọn EDR.
Sophos có bảo vệ được máy chủ Linux và container không?
Có. Intercept X for Server bảo vệ máy chủ Linux tại chỗ, ảo hoá và trên đám mây, cả host lẫn container. Giải pháp phát hiện thoát container, khai thác kernel, leo thang đặc quyền, không cần kernel module và có giới hạn CPU, bộ nhớ để không làm quá tải máy chủ. Có thể quản lý trên Sophos Central hoặc tích hợp qua API bằng Sophos Linux Sensor.
Sophos chống ransomware mã hoá từ xa như thế nào?
Sophos Endpoint có công nghệ CryptoGuard phát hiện tiến trình mã hoá độc hại, chặn cả ransomware chạy cục bộ lẫn ransomware mã hoá dữ liệu từ một máy khác trong mạng. Các file đã bị mã hoá được khôi phục về trạng thái an toàn. Trên máy chủ, Server Lockdown và giám sát toàn vẹn file bổ sung thêm lớp kiểm soát.
Nếu nhân viên quên mã PIN BitLocker thì xử lý ra sao?
Quản trị viên tìm khoá khôi phục 48 chữ số trên Sophos Central theo tên máy, mã khoá hoặc mã ổ đĩa rồi cung cấp cho người dùng nhập ở màn hình khởi động. Người dùng cũng có thể tự lấy khoá qua Sophos Central Self-Service Portal nếu được cấp quyền. Sau khi khoá bị hiển thị, thiết bị tự tạo khoá mới ở lần đồng bộ sau.
Sophos Central có lưu mật khẩu đăng nhập của người dùng không?
Không. Với Sophos Central Device Encryption, mã PIN, mật khẩu hay khoá mã hoá của người dùng không bao giờ được gửi lên Sophos Central. Hệ thống chỉ lưu khoá khôi phục, được truyền qua SSL và mã hoá thêm bằng khoá từ thiết bị quản lý khoá ảo trước khi lưu trữ.
Doanh nghiệp đang dùng Microsoft 365 có cần thêm Sophos Endpoint không?
Tuỳ gói Microsoft 365 đang dùng. Theo Sophos, các gói Business Basic, Business Standard, Office 365 E1 và E3 thường cần thêm bảo vệ endpoint, email và phát hiện, nên Sophos Endpoint kết hợp Sophos MDR là hướng được khuyến nghị. Nếu đã dùng Microsoft Defender for Endpoint, có thể giữ Defender và thêm Sophos MDR. VIET NET sẽ khảo sát để tư vấn phù hợp.
Chi phí Sophos Endpoint tính theo thiết bị hay theo người dùng?
Sophos Endpoint cấp phép theo người dùng, có lợi khi một nhân viên dùng nhiều thiết bị. Máy chủ có các gói riêng như Intercept X Advanced for Server, bản kèm XDR hoặc kèm MDR. Vui lòng liên hệ VIET NET để được báo giá theo số người dùng và số máy chủ thực tế.
Tư vấn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT, ELV và data center cho doanh nghiệp từ năm 2003. Liên hệ để được khảo sát hệ thống hiện tại, đề xuất kiến trúc và báo giá theo số người dùng, chi nhánh và băng thông: hotline 0908 100 676, email info@vietnet.net.vn, hoặc gửi yêu cầu tại trang Liên hệ.
Bài viết này hữu ích với bạn?
Bấm vào số sao để đánh giá
Tác giả
VIET NET