Mục lục
- 1.Vì sao doanh nghiệp cần tường lửa thế hệ mới
- 2.FortiGate NGFW hoạt động thế nào
- 3.Tính năng chính của FortiGate NGFW
- 3.1.Bảo vệ mối đe dọa với gói FortiGuard
- 3.2.Kiểm tra lưu lượng mã hóa (SSL inspection)
- 3.3.SD-WAN, VPN và ZTNA tích hợp
- 3.4.Phân đoạn mạng và đa người thuê với VDOM
- 3.5.Tính năng cho nhà cung cấp dịch vụ
- 3.6.Cân bằng tải toàn cầu FortiGSLB
- 4.Chọn model FortiGate theo quy mô
- 4.1.Văn phòng nhỏ, cửa hàng, chi nhánh (SMB)
- 4.2.Doanh nghiệp vừa và lớn
- 4.3.Trung tâm dữ liệu và hạ tầng lớn
- 5.Bảng tóm tắt các dòng FortiGate tiêu biểu
- 6.Lợi ích cho doanh nghiệp
- 7.Lưu ý về dự phòng (HA) và bản quyền
- 8.Lựa chọn và triển khai FortiGate cùng VIET NET
- 9.Câu hỏi thường gặp
- 9.1.Doanh nghiệp 50 người nên dùng FortiGate nào?
- 9.2.Thông lượng tường lửa và thông lượng bảo vệ mối đe dọa khác nhau thế nào?
- 9.3.Có bắt buộc mua gói bản quyền FortiGuard không?
- 9.4.Chạy hai FortiGate dự phòng HA có cần mua bản quyền cho cả hai không?
- 9.5.Chuyển từ tường lửa hãng khác sang FortiGate có khó không?
- 9.6.FortiGate có dùng được SSL VPN cho nhân viên làm việc từ xa không?
- 10.Tư vấn và triển khai cùng VIET NET
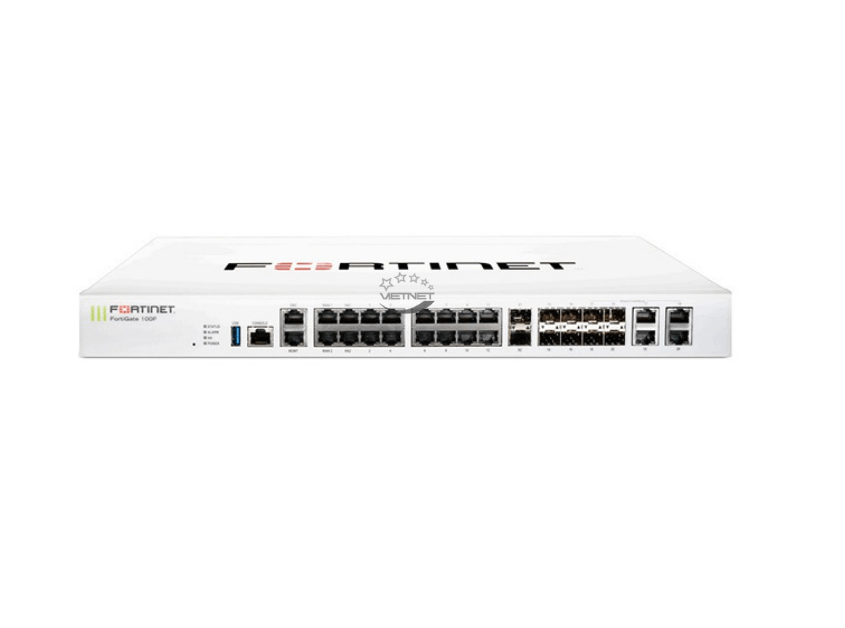
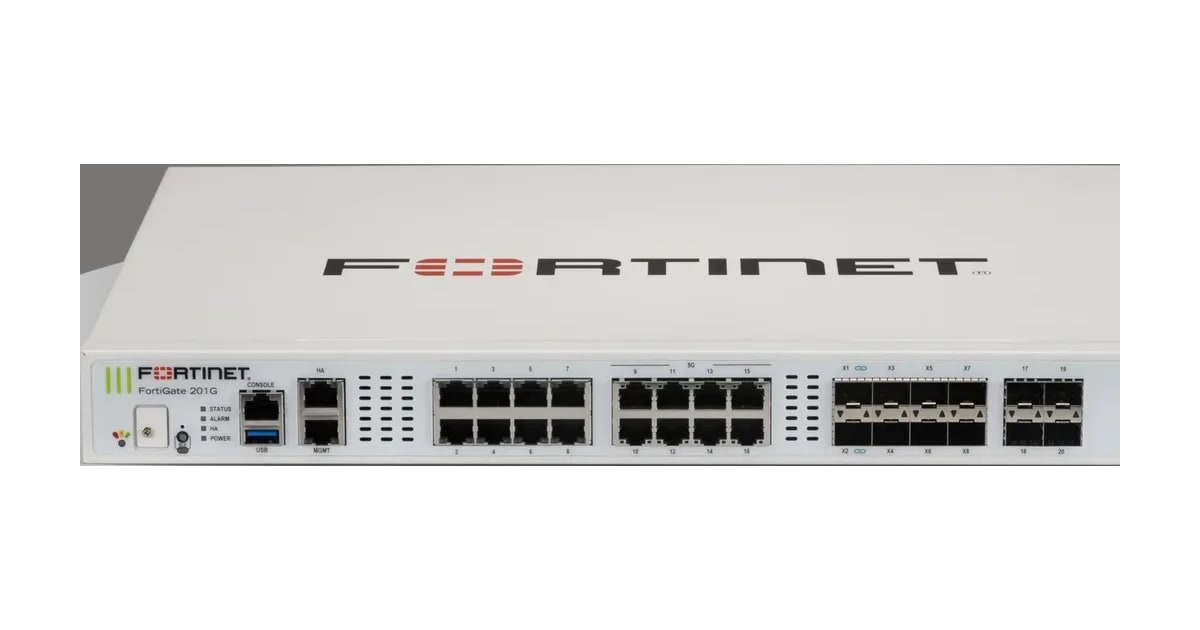
FortiGate NGFW là dòng tường lửa thế hệ mới (Next-Generation Firewall) của Fortinet, chạy hệ điều hành FortiOS và kết hợp với bộ dịch vụ bảo mật dùng AI FortiGuard để chống xâm nhập, chống mã độc, lọc web, kiểm soát ứng dụng và kiểm tra lưu lượng mã hóa ngay tại biên mạng. Cùng một nền tảng, FortiGate có mặt từ thiết bị để bàn cho cửa hàng vài người dùng đến khung máy cho trung tâm dữ liệu có thông lượng tường lửa tính bằng terabit mỗi giây.
Với doanh nghiệp Việt Nam, câu hỏi thường gặp không phải “có cần tường lửa không” mà là “chọn model nào cho đủ, không thừa”, “mua gói bản quyền nào” và “chuyển từ thiết bị cũ sang thế nào cho an toàn”. Bài viết này tổng hợp các tiêu chí chọn FortiGate theo tài liệu hướng dẫn đặt hàng của Fortinet, giải thích các con số hiệu năng và đưa ra cách triển khai thực tế cùng VIET NET.
Vì sao doanh nghiệp cần tường lửa thế hệ mới
Tường lửa truyền thống chỉ cho phép hoặc chặn theo địa chỉ IP và cổng dịch vụ. Cách làm này không còn đủ khi phần lớn lưu lượng Internet đã được mã hóa, ứng dụng dùng chung cổng 443, và mã độc ẩn trong tệp tải về hoặc trang web hợp lệ. NGFW nhận diện được ứng dụng và người dùng, giải mã để kiểm tra nội dung, áp dụng chính sách theo nhóm người dùng thay vì chỉ theo địa chỉ.
Hệ thống mạng doanh nghiệp cũng mở rộng nhanh: thêm chi nhánh, thêm camera, thiết bị IoT, nhân viên làm việc từ xa và ứng dụng đám mây. Mỗi điểm kết nối mới cần cùng một mức bảo vệ. Một nền tảng tường lửa có dải model rộng, quản lý tập trung giúp áp cùng bộ chính sách cho trụ sở, chi nhánh và trung tâm dữ liệu, thay vì mỗi nơi một loại thiết bị.
Ở trung tâm dữ liệu, yêu cầu còn khắt khe hơn: thông lượng cao, độ trễ thấp, phân đoạn mạng giữa các vùng máy chủ để ngăn ransomware lây lan ngang, và khả năng dự phòng khi có sự cố. Theo hướng dẫn đặt hàng tường lửa data center của Fortinet, các model FortiGate cao cấp dùng bộ xử lý bảo mật chuyên dụng để đạt thông lượng tường lửa tới 1,9 Tbps và thông lượng bảo vệ mối đe dọa tới 520 Gbps.
FortiGate NGFW hoạt động thế nào
Mỗi FortiGate gồm ba phần chính:
- Phần cứng: CPU kết hợp bộ xử lý bảo mật chuyên dụng (SPU, ví dụ NP7) để tăng tốc xử lý gói tin, VPN IPsec và các tác vụ bảo mật; cổng kết nối từ 1G đến 400G tùy dòng.
- FortiOS: hệ điều hành chung cho mọi model, tích hợp tường lửa, định tuyến, SD-WAN, VPN, cổng ZTNA, bộ điều khiển Wi-Fi và switch.
- FortiGuard: dịch vụ cập nhật liên tục từ FortiGuard Labs – chữ ký IPS, chống mã độc dùng AI, cơ sở dữ liệu ứng dụng, phân loại URL và DNS, sandbox đám mây.
FortiGate còn là trung tâm của Fortinet Security Fabric: qua cổng FortiLink, tường lửa quản lý trực tiếp switch FortiSwitch và điểm phát Wi-Fi FortiAP, nên chính sách bảo mật áp dụng xuống tận cổng mạng nội bộ. Với nhiều thiết bị, doanh nghiệp quản lý tập trung, lưu nhật ký và báo cáo bằng giải pháp tự vận hành hoặc dịch vụ SaaS (bản quyền bổ sung).
Tính năng chính của FortiGate NGFW
Bảo vệ mối đe dọa với gói FortiGuard
Fortinet khuyến nghị dùng FortiGate kèm gói FortiGuard Enterprise Protection. Theo hướng dẫn đặt hàng, gói này gồm: chống xâm nhập IPS, chống mã độc nội tuyến dùng AI, kiểm soát ứng dụng, chống rò rỉ dữ liệu DLP, chống mã độc nâng cao, lọc URL và DNS, bảo mật bề mặt tấn công, chống thư rác, dịch vụ chuyển đổi cấu hình FortiConverter và hỗ trợ kỹ thuật FortiCare Premium. Hãng lưu ý một số dịch vụ có thể bị giới hạn trên dòng 40F và 60F.
Gói Unified Threat Protection (UTP) gồm IPS, chống mã độc nâng cao, kiểm soát ứng dụng, cơ sở dữ liệu botnet, chống mã độc di động, ngăn chặn bùng phát (outbreak prevention), lọc web và video, sandbox đám mây, lọc DNS an toàn, chống thư rác và hỗ trợ 24/7. Với trung tâm dữ liệu, Fortinet cho biết phần lớn trường hợp được đáp ứng bằng gói Advanced Threat Protection hoặc UTP.
Kiểm tra lưu lượng mã hóa (SSL inspection)
SSL inspection là giải mã lưu lượng HTTPS để kiểm tra mã độc rồi mã hóa lại. Đây là tác vụ nặng, vì vậy hướng dẫn đặt hàng công bố riêng chỉ số “SSL Inspection Throughput” cho từng model. Khi tính cỡ thiết bị, cần dựa vào chỉ số này chứ không chỉ thông lượng tường lửa.
SD-WAN, VPN và ZTNA tích hợp
SD-WAN có sẵn trong FortiOS, cho phép dùng nhiều đường truyền và định tuyến theo ứng dụng – xem bài Fortinet Secure SD-WAN. Cổng ứng dụng ZTNA cũng là tính năng của FortiOS, giúp thay dần VPN truy cập từ xa bằng mô hình Zero Trust (bài Fortinet ZTNA). Lưu ý: theo bảng tính cỡ SMB của Fortinet, một số model để bàn không còn hỗ trợ SSL VPN trên các phiên bản FortiOS mới, nên phương án truy cập từ xa cần được thiết kế theo IPsec VPN hoặc ZTNA ngay từ đầu.
Phân đoạn mạng và đa người thuê với VDOM
VDOM (miền ảo) chia một FortiGate thành nhiều tường lửa logic độc lập. Các model cao cấp có mặc định 10 VDOM, tối đa 250 hoặc 500 tùy dòng. Tính năng này hữu ích khi tách vùng mạng sản xuất – văn phòng, tách đơn vị thành viên, hoặc phân vùng máy chủ trong data center.
Tính năng cho nhà cung cấp dịch vụ
- Hyperscale: tăng tốc CGNAT (NAT cấp nhà mạng) trực tiếp trên bộ xử lý NP7, dành cho nhà cung cấp dịch vụ cần quy mô rất lớn.
- FortiCarrier: kiểm tra giao thức GTP, PFCP trong mạng di động và cho phép FortiGate làm tường lửa SCTP.
Cân bằng tải toàn cầu FortiGSLB
FortiGSLB Cloud (trong tài liệu data center gọi là FortiAppSec Cloud – GSLB Service) là dịch vụ dựa trên DNS, phân tải ứng dụng giữa nhiều trung tâm dữ liệu theo tình trạng máy chủ và vị trí người dùng. Tính năng One-Click GSLB trên FortiGate đồng bộ tên miền với Virtual IP hoặc máy chủ ZTNA; không cần thêm bản quyền trên FortiGate.
Chọn model FortiGate theo quy mô
Văn phòng nhỏ, cửa hàng, chi nhánh (SMB)
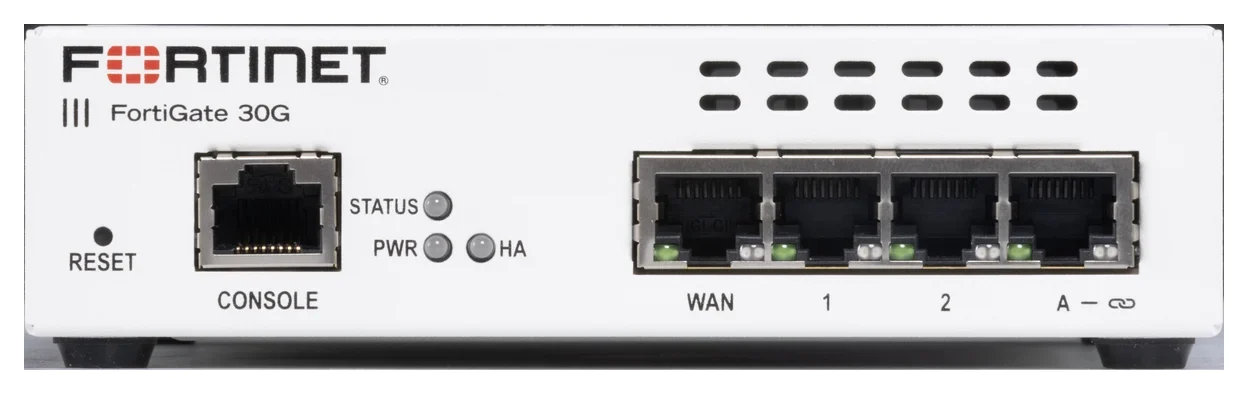
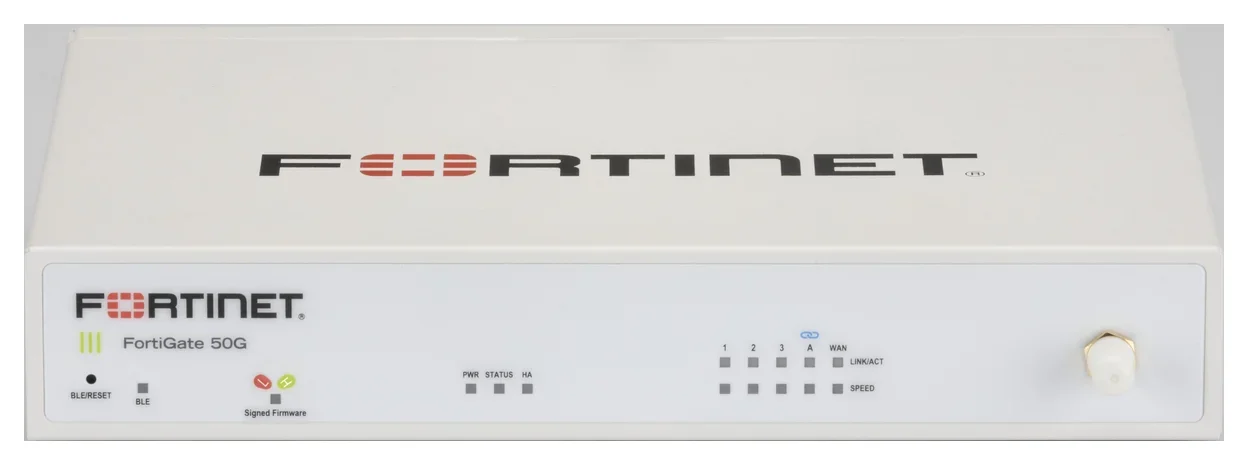
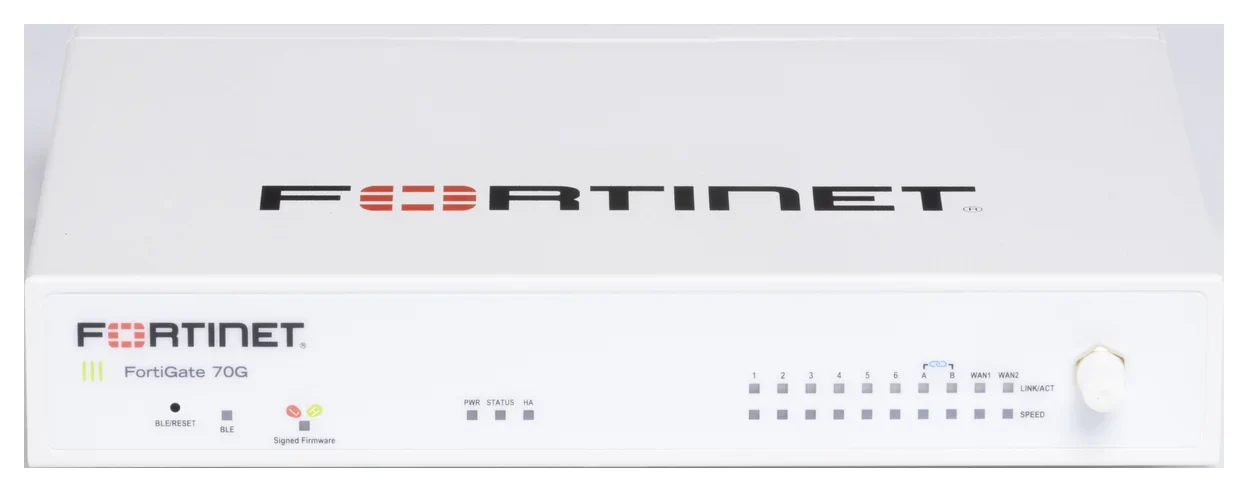
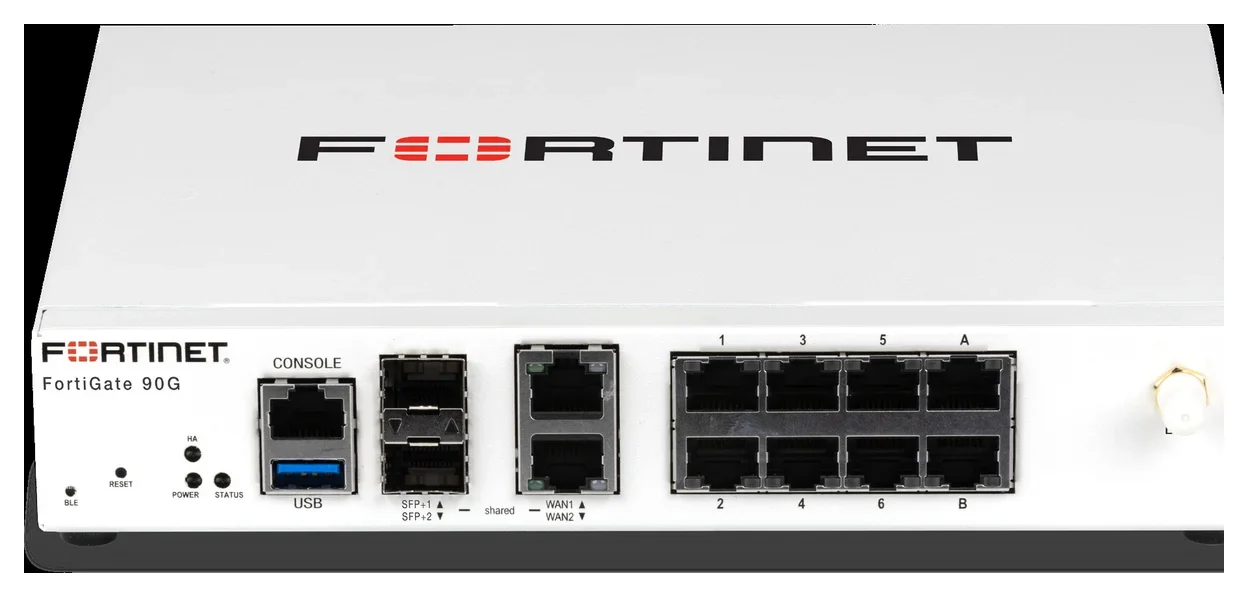
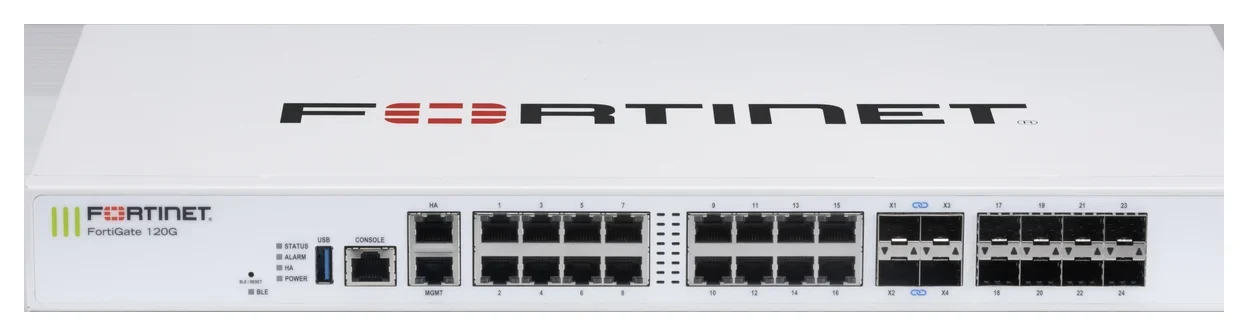
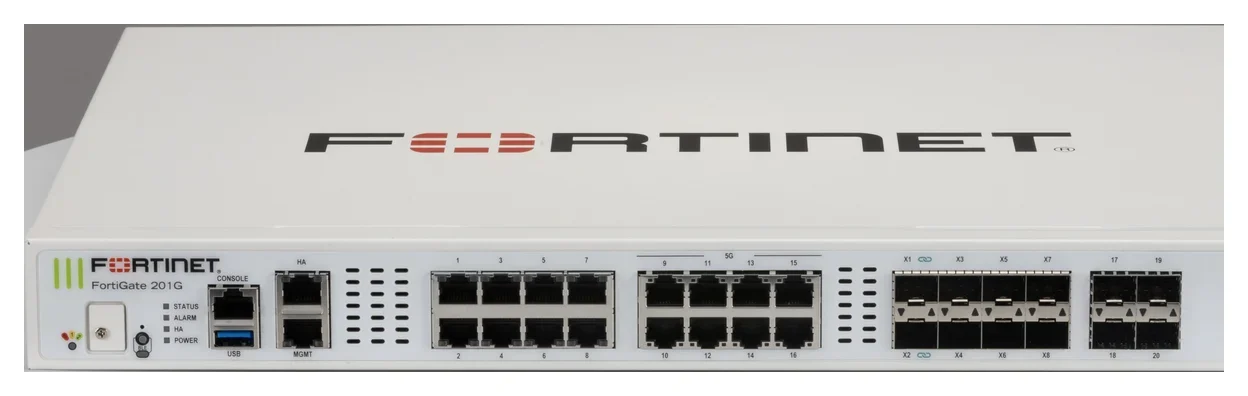
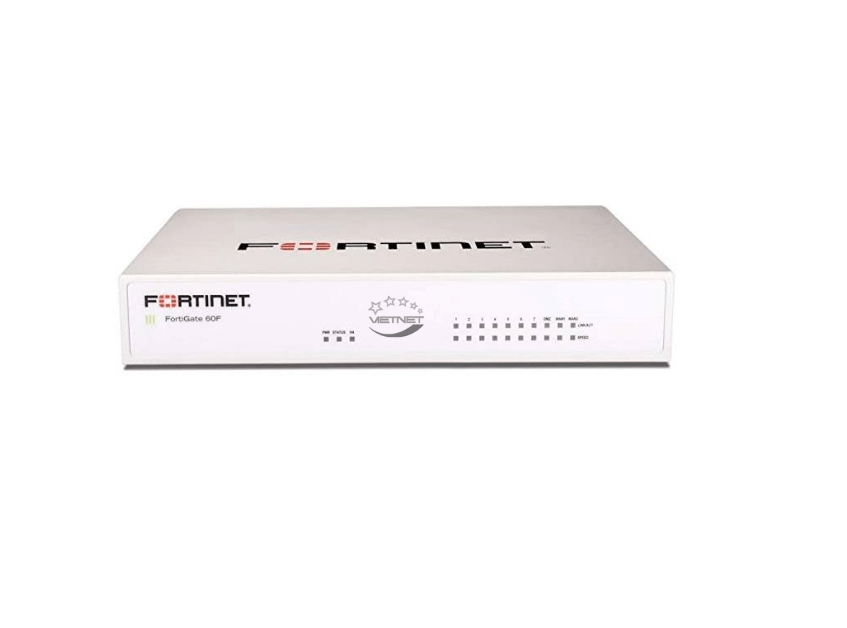
Bảng tính cỡ nhanh cho SMB của Fortinet gợi ý số người dùng nội bộ khi bật đầy đủ tính năng NGFW: dòng 30G/40F cho 1–15 người, 50G/60F cho 10–25 người, 70G/80F cho 20–50 người, 90G cho 40–80 người, 120G cho 50–150 người và 200G cho 100–200 người. Cách quy đổi: mỗi máy chủ tính bằng 10 người dùng, đã tính cả việc một người dùng nhiều thiết bị. Nhiều model có biến thể tích hợp Wi-Fi (FortiWiFi), ổ lưu trữ nhật ký, modem 4G/5G hoặc cổng PoE cấp nguồn cho camera, điểm phát Wi-Fi.
Ngoài số người dùng, cần xác định số cổng đồng, cổng quang, cổng PoE và nhu cầu lưu nhật ký trên thiết bị (hoặc dùng FortiCloud lưu trữ đám mây).
Doanh nghiệp vừa và lớn
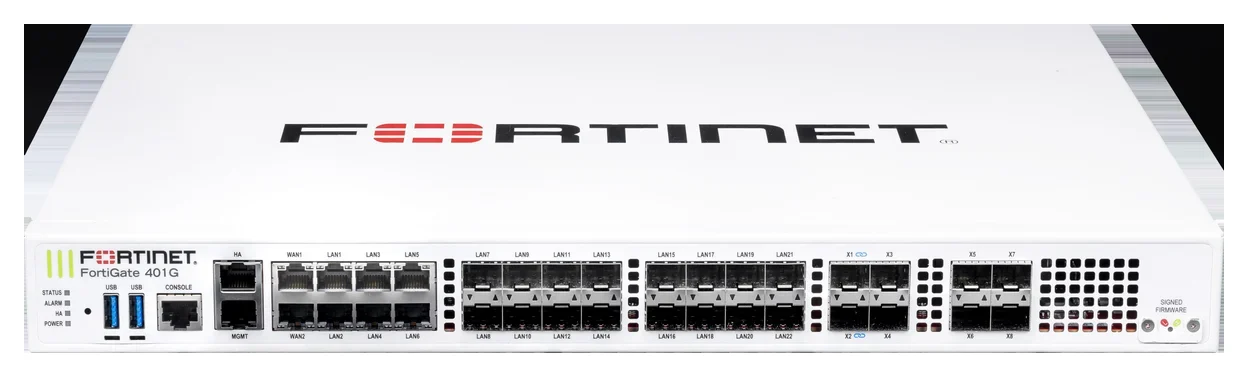
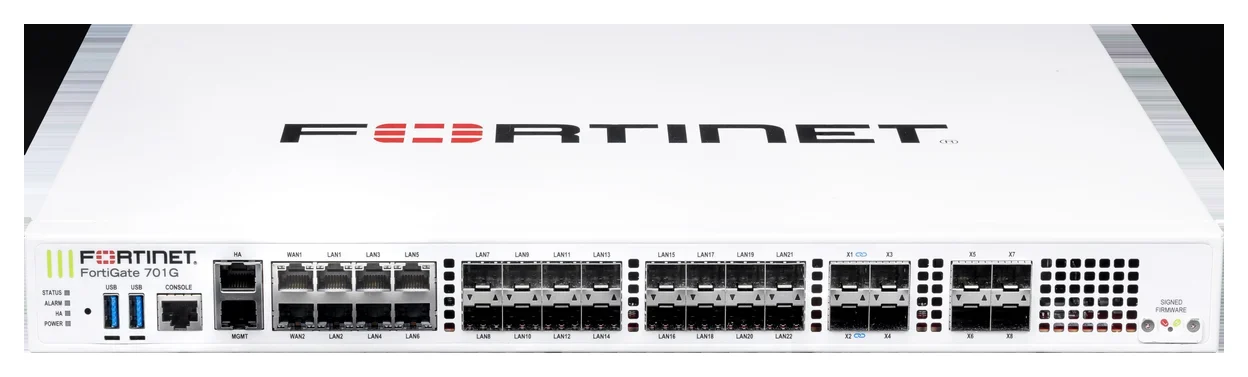
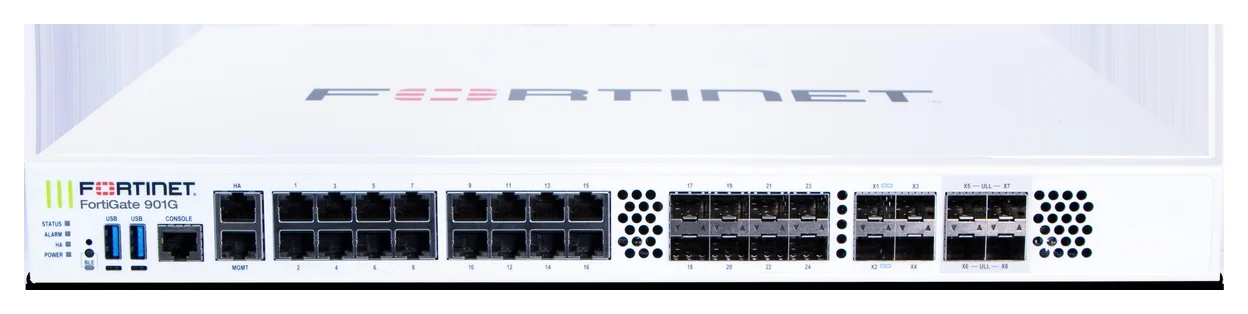
Dòng tầm trung gồm 120G, 200G, 400F, 700G, 900G với thông lượng bảo vệ mối đe dọa từ 2,8 Gbps đến 30 Gbps, có cổng 10G, 25G và 40G tùy model. Đây là lựa chọn thường gặp cho trụ sở doanh nghiệp, nhà máy, bệnh viện, trường đại học.
Trung tâm dữ liệu và hạ tầng lớn
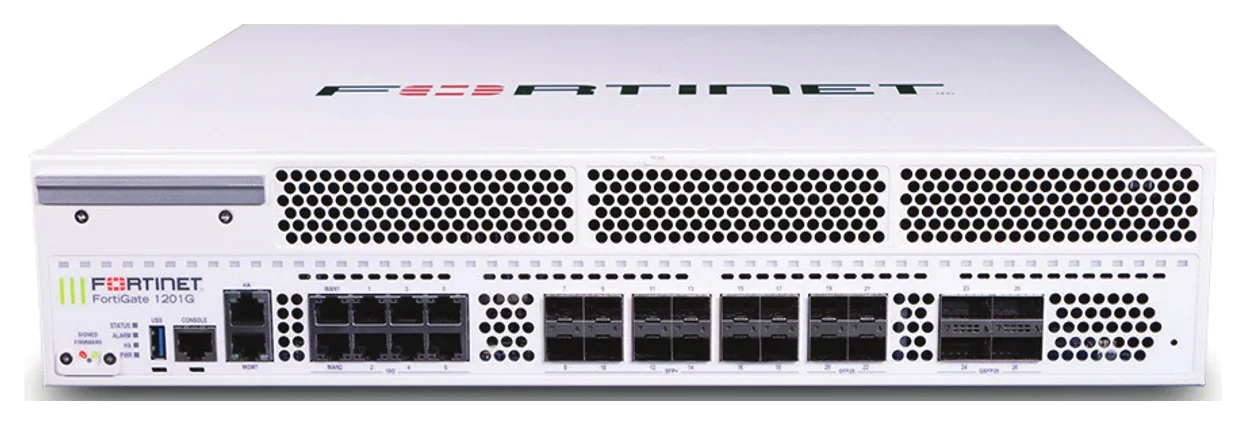
Dòng cao cấp từ 1000F đến 7000F có thông lượng tường lửa từ 198 Gbps đến 1,89 Tbps, số phiên mới mỗi giây từ 650.000 đến 9 triệu, hỗ trợ cổng 100G đến 400G. Thế hệ 3000G (3000G, 3500G, 3800G) có thông lượng IPS từ 90 đến 250 Gbps, VPN IPsec từ 105 đến 210 Gbps. Khi chọn tường lửa data center, Fortinet khuyến nghị cân nhắc thêm dự phòng thảm họa và khả năng kết nối liên trung tâm qua IPsec VPN.
Bảng tóm tắt các dòng FortiGate tiêu biểu
| Phân khúc | Model tiêu biểu | Thông lượng tường lửa | Thông lượng bảo vệ mối đe dọa | Phù hợp |
|---|---|---|---|---|
| Văn phòng nhỏ, cửa hàng | FortiGate 30G, 50G | 4 – 5 Gbps | 500 Mbps – 1,1 Gbps | 1–25 người dùng, chuỗi bán lẻ, phòng giao dịch |
| Chi nhánh, SMB | FortiGate 70G, 90G | 10 – 28 Gbps | 1,3 – 2,2 Gbps | 20–80 người dùng, chi nhánh nhiều đường truyền |
| SMB lớn, uplink 10G | FortiGate 120G, 200G | 39 Gbps | 2,8 – 6 Gbps | 50–200 người dùng, cần nhiều cổng 10G |
| Tầm trung | FortiGate 400F, 700G, 900G | 79,5 – 164 Gbps | 9 – 30 Gbps | Trụ sở, nhà máy, bệnh viện, trường học |
| Cao cấp | FortiGate 1000F – 4800F | 198 Gbps – 3,1 Tbps | 13 – 75 Gbps | Data center, ngân hàng, mạng lõi |
| Khung máy | FortiGate 7081F, 7121F | 1,19 – 1,89 Tbps | 312 – 520 Gbps | Hạ tầng rất lớn, nhà cung cấp dịch vụ |
Số liệu theo hướng dẫn đặt hàng NGFW của Fortinet (đo trong phòng thí nghiệm của hãng; thông lượng bảo vệ mối đe dọa đo khi bật tường lửa, IPS, kiểm soát ứng dụng, chống mã độc và ghi nhật ký). Hiệu năng thực tế phụ thuộc cấu hình và lưu lượng của từng mạng.
Lợi ích cho doanh nghiệp
- Một nền tảng cho mọi quy mô: cùng FortiOS từ chi nhánh nhỏ đến data center, đội CNTT chỉ cần học một giao diện, một cách viết chính sách.
- Hiệu năng khi bật bảo mật: bộ xử lý chuyên dụng giúp giữ thông lượng khi bật IPS, chống mã độc và SSL inspection.
- Hợp nhất thiết bị: tường lửa, SD-WAN, VPN, cổng ZTNA, bộ điều khiển Wi-Fi và switch trong một thiết bị, giảm số hộp cần mua và bảo trì.
- Mở rộng lên SASE: khi có nhiều người dùng di động, doanh nghiệp có thể kết nối FortiGate với FortiSASE mà không thay đổi kiến trúc.
- Chuyển đổi thuận lợi: dịch vụ FortiConverter hỗ trợ chuyển cấu hình từ nhiều loại tường lửa cũ hoặc từ FortiGate đời cũ sang đời mới, giảm lỗi khi chuyển thủ công.
Lưu ý về dự phòng (HA) và bản quyền
Khi chạy cụm dự phòng HA, theo Fortinet, mỗi thiết bị trong cụm phải có bản quyền FortiGuard và hợp đồng hỗ trợ FortiCare riêng, cùng cấp độ. Lý do: mọi thiết bị đều kết nối tới mạng phân phối FortiGuard và bất kỳ thiết bị nào cũng có thể trở thành thiết bị chính. Chỉ cấp phép cho thiết bị chính là không đủ. Danh sách module quang (transceiver) tương thích có ở cuối datasheet của từng model.
Ngoài FortiGate, hệ sinh thái cho SMB còn có FortiAP (Wi-Fi do FortiGate làm bộ điều khiển), FortiSwitch, FortiClient (bản không quản lý miễn phí; bản quản lý tập trung cần bản quyền endpoint), FortiToken cho xác thực hai yếu tố, FortiMail cho email, FortiSandbox, FortiWeb (WAF) và FortiADC (cân bằng tải ứng dụng).
Lựa chọn và triển khai FortiGate cùng VIET NET
VIET NET là nhà phân phối, tích hợp giải pháp Fortinet và triển khai hạ tầng CNTT – ELV – data center từ năm 2003. Quy trình triển khai tường lửa gồm:
- Khảo sát: số người dùng, máy chủ, chi nhánh, đường truyền, ứng dụng quan trọng, nhu cầu truy cập từ xa, yêu cầu dự phòng và tuân thủ.
- Tính cỡ và chọn gói: chọn model theo thông lượng bảo vệ mối đe dọa và SSL inspection, số cổng, biến thể Wi-Fi/PoE/4G; chọn gói Enterprise, UTP hoặc ATP phù hợp.
- Thiết kế: phân vùng mạng, chính sách theo nhóm người dùng, HA, VPN hoặc ZTNA, kết nối SD-WAN giữa các điểm.
- Chuyển đổi và triển khai: chuyển cấu hình từ thiết bị cũ (có thể dùng FortiConverter), kiểm thử, chuyển đổi ngoài giờ để hạn chế gián đoạn.
- Đào tạo, bàn giao và hỗ trợ: hướng dẫn quản trị, theo dõi báo cáo; nhắc gia hạn bản quyền, cập nhật firmware, tinh chỉnh chính sách định kỳ.
Tham khảo các thiết bị bảo mật Fortinet, danh mục phân phối firewall Fortinet, bài tổng quan giải pháp an ninh mạng toàn diện, hoặc liên hệ VIET NET để được tư vấn chọn model phù hợp.
Câu hỏi thường gặp
Doanh nghiệp 50 người nên dùng FortiGate nào?
Theo bảng tính cỡ SMB của Fortinet, nhóm 20–50 người dùng thường dùng dòng 70G hoặc 80F, còn 40–80 người dùng có thể chọn 90G. Tuy nhiên cần tính thêm máy chủ (mỗi máy chủ quy đổi bằng 10 người dùng), số cổng, nhu cầu PoE, Wi-Fi và kế hoạch tăng trưởng. VIET NET sẽ khảo sát và đề xuất model sau khi biết rõ hiện trạng mạng.
Thông lượng tường lửa và thông lượng bảo vệ mối đe dọa khác nhau thế nào?
Thông lượng tường lửa đo khi chỉ chuyển tiếp gói tin, chưa kiểm tra nội dung. Thông lượng bảo vệ mối đe dọa đo khi bật tường lửa, IPS, kiểm soát ứng dụng, chống mã độc và ghi nhật ký, nên thấp hơn nhiều. Khi chọn FortiGate cho môi trường thật, nên dựa vào thông lượng bảo vệ mối đe dọa và thông lượng SSL inspection.
Có bắt buộc mua gói bản quyền FortiGuard không?
Không bắt buộc để thiết bị hoạt động, nhưng không có FortiGuard thì FortiGate chỉ còn chức năng tường lửa cơ bản, không cập nhật chữ ký IPS, chống mã độc, lọc web. Fortinet khuyến nghị gói Enterprise Protection để có bảo vệ đầy đủ và hỗ trợ FortiCare Premium. Liên hệ VIET NET để được báo giá theo model và thời hạn bản quyền.
Chạy hai FortiGate dự phòng HA có cần mua bản quyền cho cả hai không?
Có. Theo Fortinet, mọi thiết bị trong cụm HA phải có hợp đồng hỗ trợ và bản quyền FortiGuard hợp lệ, cùng cấp độ. Mọi thiết bị đều kết nối tới mạng phân phối FortiGuard và thiết bị nào cũng có thể trở thành thiết bị chính khi có sự cố, nên chỉ cấp phép cho thiết bị chính là không đủ.
Chuyển từ tường lửa hãng khác sang FortiGate có khó không?
Không quá khó nếu có kế hoạch. Fortinet có dịch vụ FortiConverter chuyển cấu hình từ nhiều loại tường lửa cũ, hoặc từ FortiGate đời cũ sang đời mới, giảm lỗi khi gõ lại thủ công; dịch vụ này có sẵn trong gói Enterprise hoặc mua riêng. VIET NET rà soát chính sách sau chuyển đổi, kiểm thử và chuyển đổi ngoài giờ để hạn chế gián đoạn.
FortiGate có dùng được SSL VPN cho nhân viên làm việc từ xa không?
Tùy model và phiên bản FortiOS. Theo bảng tính cỡ SMB của Fortinet, một số model để bàn không còn hỗ trợ SSL VPN trên các phiên bản FortiOS mới. Doanh nghiệp nên thiết kế truy cập từ xa bằng IPsec VPN hoặc ZTNA, kết hợp FortiClient và xác thực đa yếu tố FortiToken. VIET NET sẽ tư vấn phương án phù hợp với model cụ thể.
Tư vấn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT, ELV và data center cho doanh nghiệp từ năm 2003. Liên hệ để được khảo sát hệ thống hiện tại, đề xuất kiến trúc và báo giá theo số người dùng, chi nhánh và băng thông: hotline 0908 100 676, email info@vietnet.net.vn, hoặc gửi yêu cầu tại trang Liên hệ.
Bài viết này hữu ích với bạn?
Bấm vào số sao để đánh giá
Tác giả
VIET NET