Mục lục
- 1.Vì sao doanh nghiệp cần SASE
- 2.FortiSASE hoạt động thế nào
- 3.Tính năng chính
- 3.1.Truy cập Internet an toàn: FWaaS và SWG
- 3.2.Truy cập SaaS an toàn: CASB, SSPM, DLP
- 3.3.Truy cập ứng dụng nội bộ: Universal ZTNA
- 3.4.Secure Browser – tiện ích trình duyệt
- 3.5.Giám sát trải nghiệm số (DEM)
- 3.6.Biên mỏng (thin edge) cho cửa hàng, văn phòng nhỏ
- 3.7.AI và vận hành
- 4.Các gói FortiSASE và cách tính bản quyền
- 5.Bảng tóm tắt: nhu cầu và thành phần FortiSASE phù hợp
- 6.Lợi ích cho doanh nghiệp
- 7.Lựa chọn và triển khai FortiSASE cùng VIET NET
- 8.Câu hỏi thường gặp
- 8.1.FortiSASE khác gì so với dùng VPN trên FortiGate?
- 8.2.Doanh nghiệp không dùng FortiGate có triển khai FortiSASE được không?
- 8.3.Một người dùng FortiSASE được dùng bao nhiêu thiết bị?
- 8.4.Nên chọn gói FortiSASE Standard, Advanced hay Comprehensive?
- 8.5.Đã có FortiGate SD-WAN, có thể thử SASE với chi phí thấp không?
- 8.6.FortiSASE có kiểm soát được việc nhân viên dùng ChatGPT hay công cụ AI không?
- 8.7.Chi phí FortiSASE được tính thế nào?
- 9.Tư vấn và triển khai cùng VIET NET
FortiSASE là dịch vụ bảo mật cung cấp từ đám mây (SSE – Security Service Edge) của Fortinet, gồm cổng web an toàn SWG, tường lửa dạng dịch vụ FWaaS, kiểm soát ứng dụng SaaS CASB, quản lý cấu hình bảo mật SaaS SSPM, chống rò rỉ dữ liệu DLP và truy cập Zero Trust ZTNA. Khi kết hợp với Fortinet Secure SD-WAN, FortiSASE tạo thành giải pháp SASE hợp nhất (Unified SASE) dùng chung một hệ điều hành FortiOS, một tác nhân trên máy người dùng và một giao diện quản lý.
Tại Việt Nam, ngày càng nhiều doanh nghiệp có nhân viên làm việc ở nhà, đi công tác, làm tại công trình hoặc cửa hàng nhỏ không có tường lửa riêng. Họ truy cập Microsoft 365, phần mềm quản trị trên đám mây và cả máy chủ nội bộ. VPN truyền thống vừa chậm vừa cấp quyền quá rộng. Bài viết này giải thích FortiSASE hoạt động thế nào, các gói dịch vụ, cách tính bản quyền và lộ trình triển khai cùng VIET NET.
Vì sao doanh nghiệp cần SASE
Làm việc kết hợp (hybrid) đã đưa người dùng ra khỏi phạm vi bảo vệ của tường lửa văn phòng. Theo hướng dẫn chọn giải pháp SASE của Fortinet, nhân viên giờ truy cập dữ liệu từ trụ sở, chi nhánh, mạng gia đình và thiết bị di động, khiến bề mặt tấn công mở rộng đáng kể. Nhiều điểm kết nối mới được thêm vào theo từng dự án riêng lẻ chứ không theo một chiến lược chung, tạo ra lỗ hổng mà kẻ tấn công khai thác.
VPN không còn phù hợp vì ba lý do chính, theo cùng tài liệu: VPN cấp quyền truy cập cả mạng nên khi tài khoản bị lộ, phạm vi thiệt hại rất lớn; VPN thường không kiểm tra liên tục tình trạng bảo mật của thiết bị và không kiểm tra nội tuyến lưu lượng; cổng VPN tập trung gây trễ khi người dùng truy cập ứng dụng SaaS và đám mây.
Ứng dụng SaaS và AI tạo sinh (GenAI) tạo thêm rủi ro. Nhân viên có thể dùng ứng dụng chưa được phê duyệt (shadow IT) hoặc dán dữ liệu nhạy cảm vào công cụ AI. Bộ phận CNTT cần biết ứng dụng nào đang được dùng, ai dùng và dữ liệu được chia sẻ, lưu trữ ra sao.
Xu hướng chọn nền tảng cũng đang thay đổi. Theo Gartner (Magic Quadrant for SASE Platforms, 7/2025, được Fortinet trích dẫn), đến năm 2028, 50% triển khai SASE mới sẽ dựa trên nền tảng SASE một nhà cung cấp, tăng từ 30% năm 2025. Lý do: ghép SD-WAN của hãng này với SSE của hãng khác buộc doanh nghiệp quản lý nhiều bảng điều khiển, nhiều tác nhân và nhiều bộ chính sách.
FortiSASE hoạt động thế nào
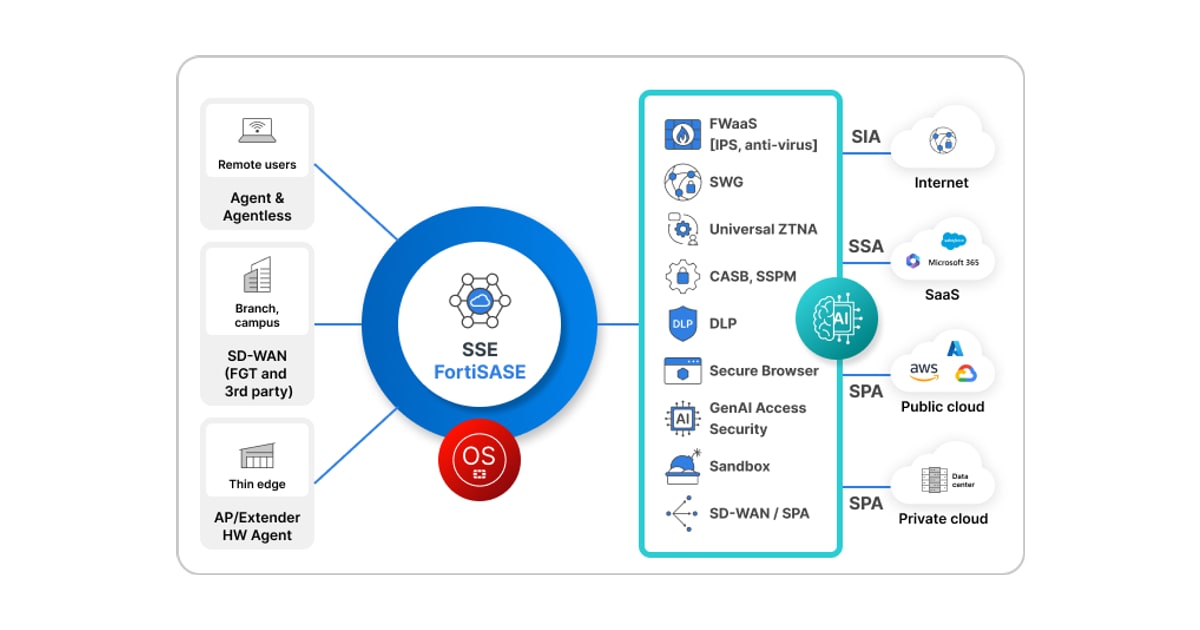
Theo hướng dẫn đặt hàng FortiSASE, sau khi triển khai, toàn bộ lưu lượng của người dùng và thiết bị được FortiSASE kiểm tra (kèm tùy chọn áp dụng Zero Trust) trước khi được phép đi ra Internet, vào mạng nội bộ hoặc ứng dụng SaaS của doanh nghiệp.
- Điểm hiện diện (PoP): mạng đám mây của Fortinet có hơn 170 địa điểm trên thế giới (theo tài liệu giải pháp của hãng). Doanh nghiệp có thể chọn PoP của Fortinet và PoP trên hạ tầng đám mây công cộng như Google Cloud, AWS trong cùng một triển khai.
- Kết nối người dùng: qua tác nhân FortiClient (Windows, macOS, Linux, iOS, Android) hoặc không cần tác nhân (tệp cấu hình proxy PAC, cổng web, tiện ích trình duyệt) cho thiết bị cá nhân BYOD và Chromebook.
- Kết nối chi nhánh: FortiGate SD-WAN, thiết bị bên thứ ba qua IPsec (Branch On-Ramp), hoặc thiết bị “biên mỏng” như Wi-Fi FortiAP, FortiExtender, FortiBranchSASE.
- Kết nối ứng dụng nội bộ: các PoP SASE nối trực tiếp với FortiGate NGFW, SD-WAN hoặc tường lửa data center hiện có (Secure Private Access), hoặc qua bộ kết nối ZTNA nhẹ đặt cạnh ứng dụng.
- Quản lý và dữ liệu: một giao diện đám mây, một kho dữ liệu (data lake) và mô hình dữ liệu thống nhất cho chính sách và sự kiện, có tùy chọn lưu nhật ký theo khu vực để đáp ứng tuân thủ.
Với doanh nghiệp đã dùng Fortinet, hãng cho biết các vị trí SASE kết nối tự nhiên với phân đoạn SD-WAN, NGFW hiện có, không phải thiết kế lại định tuyến phức tạp, và đội NOC/SOC dùng tiếp quy trình quen thuộc vì cùng FortiOS. Zero Trust có trong mọi triển khai FortiSASE.
Tính năng chính
Truy cập Internet an toàn: FWaaS và SWG
FWaaS cung cấp tường lửa thế hệ mới từ đám mây với SSL inspection hiệu năng cao và phát hiện mối đe dọa dùng AI. SWG bảo vệ truy cập web bằng lọc web, chống virus, lọc tệp và DLP, áp dụng cho cả thiết bị có và không có tác nhân. Các dịch vụ FortiGuard Labs như IPS, lọc DNS, chặn kết nối botnet và sandbox bảo vệ người dùng khỏi ransomware và mối đe dọa zero-day.
Truy cập SaaS an toàn: CASB, SSPM, DLP
CASB hai chế độ – nội tuyến và qua API – cho thấy ứng dụng SaaS nào đang được dùng, báo cáo ứng dụng rủi ro và chặn ứng dụng độc hại. SSPM tự động phát hiện, báo cáo và khắc phục cấu hình sai trên các nền tảng SaaS như Microsoft 365, nơi một thiết lập chia sẻ sai có thể dẫn tới rò rỉ dữ liệu. DLP bảo vệ dữ liệu nhạy cảm khỏi bị đánh cắp hoặc rò rỉ từ bên trong.
Truy cập ứng dụng nội bộ: Universal ZTNA
Universal ZTNA xác thực và giám sát truy cập theo từng người dùng, từng phiên, kiểm tra tình trạng thiết bị gần như theo thời gian thực và chặn ngay thiết bị, phiên không còn đạt chuẩn. Ứng dụng không phơi trực tiếp ra Internet. Điểm thực thi có thể là FortiGate đặt gần ứng dụng hoặc bộ kết nối ZTNA nhẹ chạy trên đám mây hay tại chỗ, kể cả ở nơi không có FortiGate. Xem thêm bài Fortinet ZTNA – Zero Trust.
Secure Browser – tiện ích trình duyệt
Thay vì bắt người dùng đổi sang trình duyệt doanh nghiệp, FortiSASE cung cấp tiện ích mở rộng cho trình duyệt đang dùng. Tiện ích này thêm truy cập có điều kiện tới ứng dụng nội bộ và SaaS, áp chính sách DLP như chặn sao chép – dán, in, tải lên, tải xuống, gắn watermark, và kiểm soát ứng dụng GenAI.
Giám sát trải nghiệm số (DEM)
DEM theo dõi trải nghiệm từ thiết bị đầu cuối tới ứng dụng: CPU, bộ nhớ, sóng Wi-Fi của máy; độ trễ, jitter, mất gói trên đường truyền; thời gian phân giải DNS, bắt tay TLS của ứng dụng. Nhờ đó, đội CNTT xác định nhanh nguyên nhân khi người dùng phàn nàn “mạng chậm”.
Biên mỏng (thin edge) cho cửa hàng, văn phòng nhỏ
Điểm phát Wi-Fi FortiAP đẩy lưu lượng của điểm nhỏ lên PoP SASE để kiểm tra, không cần tường lửa hay tác nhân tại từng thiết bị. Cách này phù hợp cửa hàng, văn phòng tại nhà, thiết bị IoT và OT. FortiAP được quản lý từ cùng giao diện FortiSASE, hỗ trợ triển khai không chạm.
AI và vận hành
Mọi dịch vụ bảo mật dùng thông tin tình báo từ FortiGuard Labs. Tùy chọn FortiAI-Assist hỗ trợ cấu hình ban đầu và, kết hợp với DEM, tự kiểm tra tình trạng SD-WAN, ứng dụng, thiết bị và đường kết nối để xác định sự cố nhanh hơn. Nhật ký SASE có thể chuyển sang dịch vụ SOC-as-a-Service của Fortinet nếu doanh nghiệp không có đội SOC riêng.
Các gói FortiSASE và cách tính bản quyền
Theo hướng dẫn đặt hàng FortiSASE (5/2026), bản quyền cho người dùng từ xa có ba gói: Standard, Advanced và Comprehensive. Cả ba đều có nhóm tính năng truy cập Internet an toàn (SSL inspection, chống virus nội tuyến, IPS, lọc web và DNS, chặn botnet), CASB và DLP nội tuyến, ZTNA, hỗ trợ đủ các hệ điều hành phổ biến và quản lý trên đám mây. Các gói cao hơn bổ sung những tính năng như Secure Browser, ZTNA không cần tác nhân, DEM và tích hợp SOC; nên đối chiếu bảng tính năng mới nhất khi chọn gói.
- Bậc số người dùng: 50–499, 500–1.999, 2.000–9.999 và từ 10.000 trở lên.
- Thiết bị: mỗi người dùng đăng ký tối đa 3 thiết bị (kết hợp có tác nhân và proxy); thiết bị thứ tư tính thêm một bản quyền. Bản quyền được giải phóng khi quản trị viên gỡ người dùng hoặc khi mọi thiết bị của họ không gửi tín hiệu quá 45 ngày.
- Địa điểm: gói Standard và Advanced gồm tối đa 4 địa điểm PoP chọn khi kích hoạt; có thể mua thêm tối đa 16, tổng cộng 20 địa điểm. Gói Comprehensive dưới 200 người dùng có 1–2 địa điểm; vùng phủ PoP toàn cầu là tùy chọn bổ sung của gói Comprehensive.
- Dung lượng dữ liệu: tính theo tổng hợp đồng, ví dụ 100 người dùng được 25 TB dữ liệu truyền toàn cầu.
- Chi nhánh (Branch On-Ramp): mỗi địa điểm 1 Gbps cho tối đa 2.000 kết nối, tối đa 20 địa điểm mỗi tài khoản, tối thiểu 2 địa điểm để dự phòng; hỗ trợ thiết bị bên thứ ba. Gói Standard kết nối tới PoP của Fortinet; Advanced và Comprehensive kết nối được cả PoP trên đám mây công cộng.
- Biên mỏng: tối đa 240 FortiAP và 1.024 FortiExtender hoặc FortiBranchSASE mỗi tài khoản; vẫn cần bản quyền người dùng.
- Bắt đầu từ SD-WAN: gói dịch vụ SD-WAN của FortiGate (từ model 60G) có sẵn “bộ khởi đầu SASE” gồm người dùng FortiSASE Standard và kết nối Secure Private Access: 5 người dùng với 60G trở lên, 10 với 100F, 50 với 700G, 100 với 1800F. Bản quyền SPA chỉ cần tại vị trí Hub; cụm HA cần bản quyền cho từng thiết bị.
Các tùy chọn khác: SSPM (số người dùng không cần khớp với gói chính), địa chỉ IP công cộng riêng (yêu cầu tối thiểu 500 người dùng), FortiIdentity Cloud (quản lý danh tính dạng dịch vụ). FortiManager từ bản 7.4.4 đồng bộ được hồ sơ bảo mật, người dùng, nhóm và đối tượng tường lửa với FortiSASE. Môi trường dùng thử (PoC) có thể chuyển thẳng sang vận hành chính thức.
Bảng tóm tắt: nhu cầu và thành phần FortiSASE phù hợp
| Nhu cầu | Thành phần FortiSASE | Ghi chú |
|---|---|---|
| Nhân viên làm việc từ xa truy cập Internet an toàn | Secure Internet Access (FWaaS, SWG) | Có ở cả ba gói |
| Kiểm soát Microsoft 365, SaaS, GenAI | Secure SaaS Access (CASB, DLP), SSPM, Secure Browser | SSPM là tùy chọn bổ sung |
| Thay VPN truy cập máy chủ nội bộ | Secure Private Access, Universal ZTNA | Kết nối FortiGate hoặc bộ kết nối ZTNA |
| Thiết bị cá nhân, Chromebook, nhà thầu | Truy cập không tác nhân | Proxy PAC, cổng web, tiện ích trình duyệt |
| Cửa hàng, văn phòng nhỏ không có tường lửa | Biên mỏng FortiAP, FortiExtender, FortiBranchSASE | Vẫn cần bản quyền người dùng |
| Đã có FortiGate SD-WAN, muốn thử SASE | Bộ khởi đầu SASE trong gói SD-WAN | Từ 5 người dùng với FortiGate 60G trở lên |
| Theo dõi trải nghiệm, xử lý sự cố nhanh | DEM, FortiAI-Assist | DEM áp dụng cho thiết bị có tác nhân |
Lợi ích cho doanh nghiệp
- Bảo mật như ở văn phòng, ở mọi nơi: người dùng từ xa được áp cùng chính sách, cùng mức kiểm tra như khi ngồi tại trụ sở.
- Một giao diện, một tác nhân: quản lý FWaaS, SWG, ZTNA, CASB, SSPM, DLP, Secure Browser và DEM tập trung, giảm số phần mềm cài trên máy người dùng.
- Tận dụng đầu tư hiện có: FortiGate đang dùng trở thành điểm kết nối ứng dụng nội bộ và SD-WAN cho SASE.
- Hỗ trợ tuân thủ: lưu nhật ký theo khu vực, nhật ký tập trung phục vụ kiểm toán.
- Kết quả được hãng công bố: theo tài liệu tình huống sử dụng FortiSASE của Fortinet, giải pháp SASE hợp nhất giúp giảm 50% giờ công vận hành, giảm 68% tổng chi phí sở hữu nhờ hợp nhất, và cải thiện hiệu năng tới 10 lần. Đây là số liệu của hãng, kết quả thực tế tùy từng môi trường.
Tài liệu của Fortinet cũng nêu các ví dụ khách hàng ẩn danh: một chuỗi bán lẻ ô tô hơn 200 địa điểm, hơn 15.000 nhân viên bảo vệ người dùng từ xa và Chromebook; một công ty dịch vụ kỹ thuật hơn 13.000 nhân viên tại 23 quốc gia thay VPN bằng ZTNA có kiểm tra tình trạng thiết bị và MFA; một tổ chức y tế hơn 50 cơ sở áp ZTNA đồng nhất cho nhân viên tại chỗ và từ xa.
Lựa chọn và triển khai FortiSASE cùng VIET NET
VIET NET là nhà phân phối, tích hợp giải pháp Fortinet, triển khai hạ tầng CNTT – ELV – data center từ năm 2003. Lộ trình triển khai FortiSASE thường gồm:
- Khảo sát: số người dùng từ xa và thiết bị, ứng dụng SaaS và ứng dụng nội bộ, hạ tầng FortiGate và SD-WAN hiện có, hệ thống danh tính (ví dụ Entra ID), yêu cầu lưu trữ dữ liệu.
- Chọn gói và PoP: chọn Standard, Advanced hoặc Comprehensive, bậc người dùng, địa điểm PoP gần người dùng, tùy chọn SSPM, IP riêng.
- Thí điểm: chạy PoC với một nhóm người dùng, kiểm tra trải nghiệm, chính sách web, SaaS và truy cập nội bộ.
- Triển khai mở rộng: cài FortiClient hoặc cấu hình truy cập không tác nhân, kết nối FortiGate làm điểm truy cập ứng dụng nội bộ, chạy song song với VPN cũ rồi chuyển dần.
- Đào tạo và hỗ trợ: hướng dẫn quản trị, đọc báo cáo DEM, xử lý cảnh báo; hỗ trợ gia hạn và điều chỉnh bản quyền khi số người dùng thay đổi.
Xem thêm bài tường lửa thế hệ mới FortiGate NGFW, danh mục phân phối firewall Fortinet, bài tổng quan giải pháp an ninh mạng toàn diện cho doanh nghiệp, hoặc liên hệ VIET NET để được tư vấn gói FortiSASE phù hợp.
Câu hỏi thường gặp
FortiSASE khác gì so với dùng VPN trên FortiGate?
VPN đưa người dùng về mạng trụ sở rồi mới kiểm tra, cấp quyền vào cả mạng và gây trễ khi truy cập ứng dụng đám mây. FortiSASE kiểm tra lưu lượng ngay tại điểm hiện diện gần người dùng, áp dụng ZTNA chỉ mở đúng ứng dụng được phép và kiểm tra tình trạng thiết bị liên tục. FortiGate hiện có vẫn được dùng làm điểm kết nối tới ứng dụng nội bộ.
Doanh nghiệp không dùng FortiGate có triển khai FortiSASE được không?
Được. FortiSASE là dịch vụ đám mây, người dùng kết nối qua FortiClient hoặc không cần tác nhân. Chi nhánh có thể kết nối bằng thiết bị bên thứ ba qua IPsec (Branch On-Ramp), còn ứng dụng nội bộ có thể dùng bộ kết nối ZTNA nhẹ chạy trên đám mây hoặc tại chỗ. Fortinet cũng có dịch vụ triển khai nâng cao hỗ trợ khách hàng mới chuyển sang FortiSASE.
Một người dùng FortiSASE được dùng bao nhiêu thiết bị?
Mỗi bản quyền người dùng FortiSASE cho phép đăng ký tối đa ba thiết bị, có thể kết hợp thiết bị cài tác nhân và thiết bị dùng proxy. Nếu đăng ký thiết bị thứ tư, hệ thống tính thêm một bản quyền. Bản quyền được giải phóng khi quản trị viên gỡ người dùng hoặc khi mọi thiết bị của người đó không gửi tín hiệu quá 45 ngày.
Nên chọn gói FortiSASE Standard, Advanced hay Comprehensive?
Gói Standard phù hợp khi cần chủ yếu truy cập Internet an toàn, CASB, DLP nội tuyến và ZTNA cơ bản. Advanced bổ sung nhiều tính năng như Secure Browser, ZTNA không cần tác nhân, DEM và hỗ trợ triển khai có hướng dẫn. Comprehensive phù hợp tổ chức lớn cần thêm vùng phủ PoP toàn cầu. VIET NET sẽ đối chiếu bảng tính năng mới nhất với nhu cầu thực tế trước khi đề xuất.
Đã có FortiGate SD-WAN, có thể thử SASE với chi phí thấp không?
Có. Gói dịch vụ SD-WAN của FortiGate từ model 60G trở lên có sẵn bộ khởi đầu SASE gồm một số người dùng FortiSASE Standard và kết nối Secure Private Access, ví dụ 5 người dùng với dòng 60G, 10 người dùng với dòng 100F. Đây là cách thí điểm SASE trên hạ tầng hiện có trước khi mở rộng.
FortiSASE có kiểm soát được việc nhân viên dùng ChatGPT hay công cụ AI không?
Có. FortiSASE có kiểm soát truy cập ứng dụng GenAI, giúp bộ phận CNTT thấy ứng dụng AI nào đang được dùng và áp chính sách cho phép, hạn chế hoặc chặn. Kết hợp DLP và Secure Browser, doanh nghiệp có thể ngăn dán, tải lên dữ liệu nhạy cảm vào công cụ AI. Mức kiểm soát cụ thể tùy gói và chính sách được cấu hình.
Chi phí FortiSASE được tính thế nào?
FortiSASE tính bản quyền theo số người dùng và gói dịch vụ, theo các bậc 50–499, 500–1.999, 2.000–9.999 và từ 10.000 người dùng; chi nhánh, biên mỏng, SSPM, địa điểm PoP và IP riêng là các tùy chọn bổ sung. Vui lòng liên hệ VIET NET để được báo giá theo số người dùng, băng thông và số địa điểm cần kết nối.
Tư vấn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT, ELV và data center cho doanh nghiệp từ năm 2003. Liên hệ để được khảo sát hệ thống hiện tại, đề xuất kiến trúc và báo giá theo số người dùng, chi nhánh và băng thông: hotline 0908 100 676, email info@vietnet.net.vn, hoặc gửi yêu cầu tại trang Liên hệ.
Bài viết này hữu ích với bạn?
Bấm vào số sao để đánh giá
Tác giả
VIET NET