Mục lục
- 1.Vì sao doanh nghiệp nhiều chi nhánh cần Secure SD-WAN
- 2.Fortinet Secure SD-WAN hoạt động thế nào
- 3.Tính năng chính
- 3.1.Định tuyến theo ứng dụng, độc lập nhà mạng
- 3.2.Tự khắc phục đường truyền (self-healing)
- 3.3.Bảo mật NGFW tích hợp
- 3.4.Mở rộng thành SD-Branch
- 3.5.Kết nối đám mây
- 3.6.Triển khai không chạm (zero-touch)
- 4.Bốn phương án triển khai và quản lý theo quy mô
- 5.Bảng tóm tắt: chọn phương án SD-WAN phù hợp
- 6.Lợi ích cho doanh nghiệp
- 7.Ứng dụng theo ngành tại Việt Nam
- 8.Lựa chọn và triển khai Fortinet Secure SD-WAN cùng VIET NET
- 9.Câu hỏi thường gặp
- 9.1.Fortinet Secure SD-WAN có cần mua thiết bị riêng không?
- 9.2.SD-WAN có thay thế hoàn toàn kênh MPLS được không?
- 9.3.Chi nhánh không có kỹ sư CNTT thì triển khai SD-WAN thế nào?
- 9.4.Có bắt buộc dùng FortiManager để quản lý SD-WAN không?
- 9.5.Cuộc gọi thoại và họp video có bị ảnh hưởng khi đường truyền chập chờn không?
- 9.6.Chi phí triển khai Fortinet Secure SD-WAN là bao nhiêu?
- 10.Tư vấn và triển khai cùng VIET NET
Fortinet Secure SD-WAN là giải pháp mạng diện rộng điều khiển bằng phần mềm (SD-WAN) tích hợp sẵn trong tường lửa thế hệ mới FortiGate, cho phép chi nhánh dùng đồng thời nhiều đường truyền – Internet cáp quang, MPLS, 4G, 5G – tự chọn đường tốt nhất cho từng ứng dụng và bảo vệ lưu lượng bằng đầy đủ tính năng NGFW ngay tại chỗ. Mạng và bảo mật chạy trên cùng hệ điều hành FortiOS, quản lý trên cùng một giao diện.
Doanh nghiệp Việt Nam có nhiều chi nhánh – chuỗi bán lẻ, ngân hàng, phòng khám, trường học, nhà máy có văn phòng đại diện – thường gặp cùng một bài toán: kênh truyền riêng đắt, Internet giá rẻ nhưng chất lượng không đều, ứng dụng đám mây chạy chậm khi phải vòng về trụ sở, và mỗi chi nhánh lại một kiểu thiết bị khó quản lý. Bài viết này giải thích Fortinet Secure SD-WAN hoạt động thế nào, các phương án triển khai theo quy mô và cách VIET NET đưa giải pháp vào vận hành.
Vì sao doanh nghiệp nhiều chi nhánh cần Secure SD-WAN
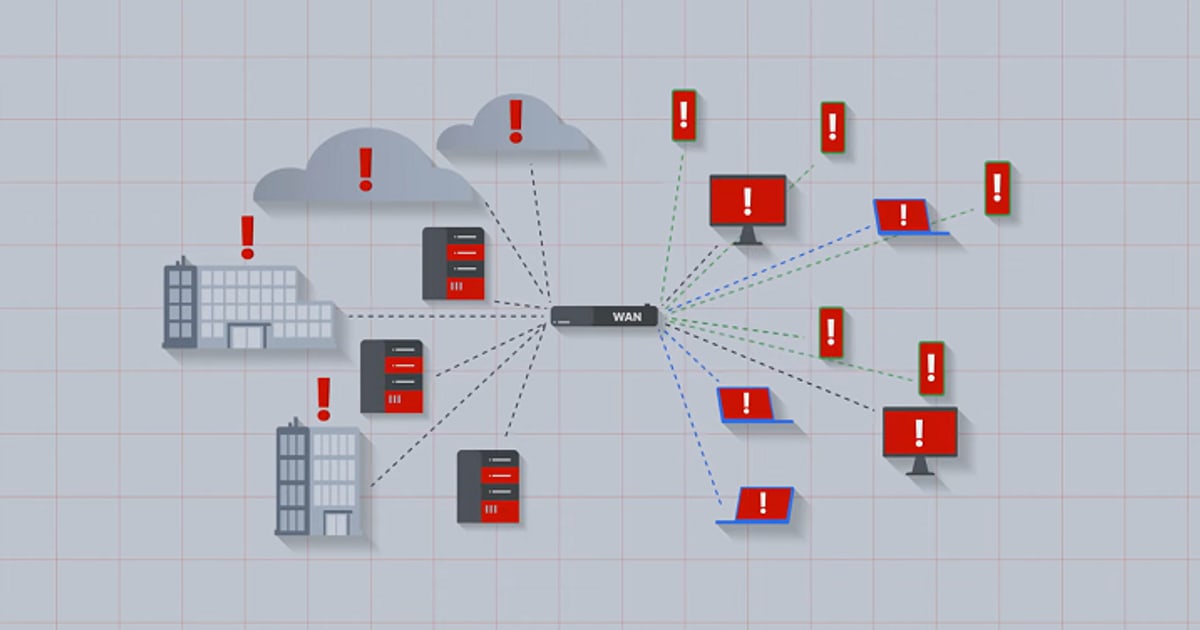
Mạng WAN truyền thống được thiết kế khi ứng dụng nằm ở trung tâm dữ liệu. Lưu lượng từ chi nhánh đi qua kênh MPLS về trụ sở, được kiểm tra bảo mật tại đó rồi mới ra Internet. Khi doanh nghiệp chuyển sang Microsoft 365, ứng dụng SaaS, họp trực tuyến và hạ tầng trên Azure, AWS hay Google Cloud, cách “vòng về trụ sở” này gây nghẽn băng thông, tăng độ trễ và tốn chi phí kênh truyền.
Xu hướng chuyển sang Internet là rõ ràng. Theo dự báo của Gartner được Fortinet trích trong tài liệu về SD-WAN, đến năm 2025 khoảng 40% địa điểm doanh nghiệp chỉ dùng kết nối WAN qua Internet, so với 15% năm 2021. Nhưng mở Internet trực tiếp tại chi nhánh cũng mở thêm điểm tấn công. Tài liệu của Fortinet nhấn mạnh rằng SD-WAN cần đi cùng một NGFW có SSL inspection, vì phần lớn lưu lượng mạng hiện nay đã được mã hóa – theo tài liệu này là hơn 72%.
Nguồn lực con người là khó khăn thứ hai. Theo báo cáo Cybersecurity Skills Gap 2022 của Fortinet, 60% tổ chức gặp khó khăn khi tuyển nhân sự an ninh mạng và 52% khó giữ được người có năng lực. Một chi nhánh nhỏ gần như không bao giờ có kỹ sư mạng tại chỗ, nên thiết bị phải cài đặt được từ xa và vận hành ổn định mà không cần can thiệp thường xuyên.
Cuối cùng là độ phức tạp. Bài viết quan điểm của Fortinet về tăng tốc số hóa cho thấy càng thêm ứng dụng, thiết bị IoT (điều hòa, chiếu sáng, camera) và người dùng di động, hệ thống càng dễ cấu hình sai và để lại lỗ hổng. Doanh nghiệp cần đặt chính sách tập trung rồi đẩy xuống mọi điểm, tránh tình trạng mỗi nơi cấu hình một kiểu.
Fortinet Secure SD-WAN hoạt động thế nào
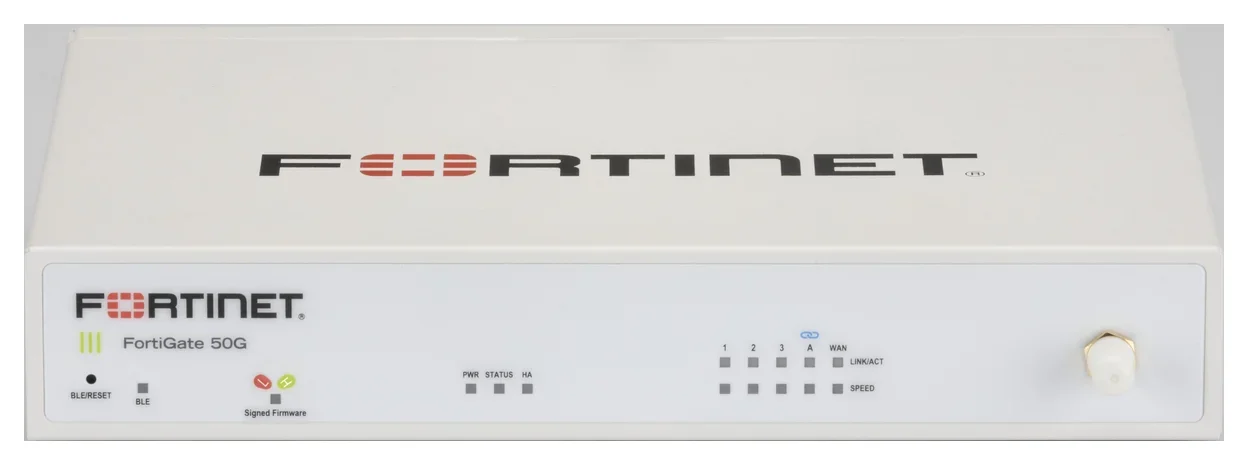
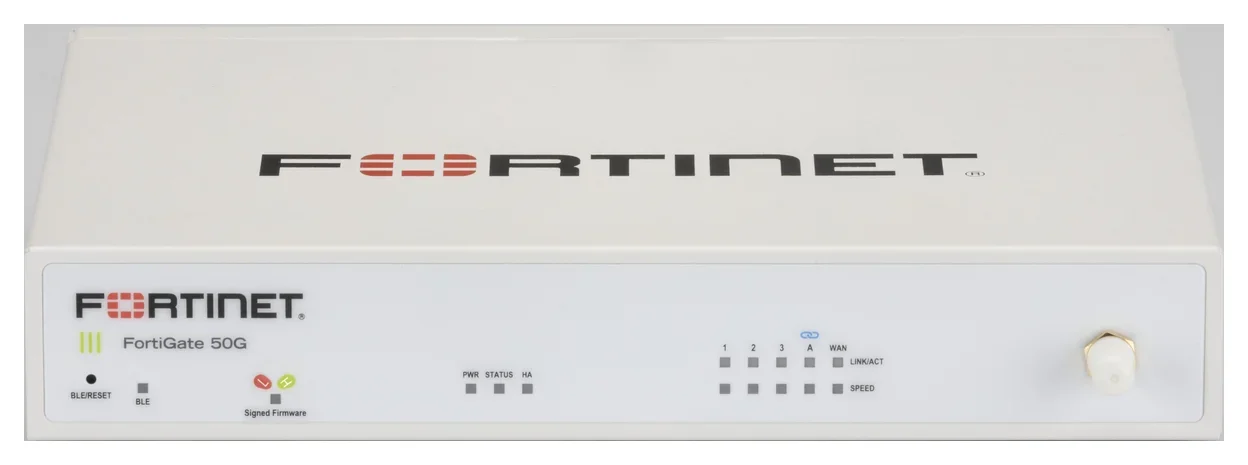
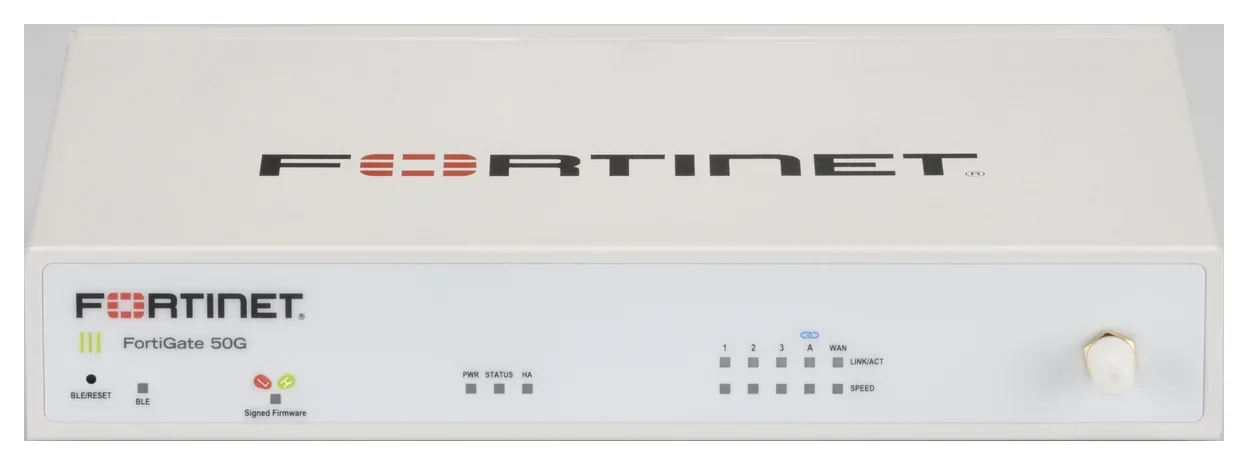
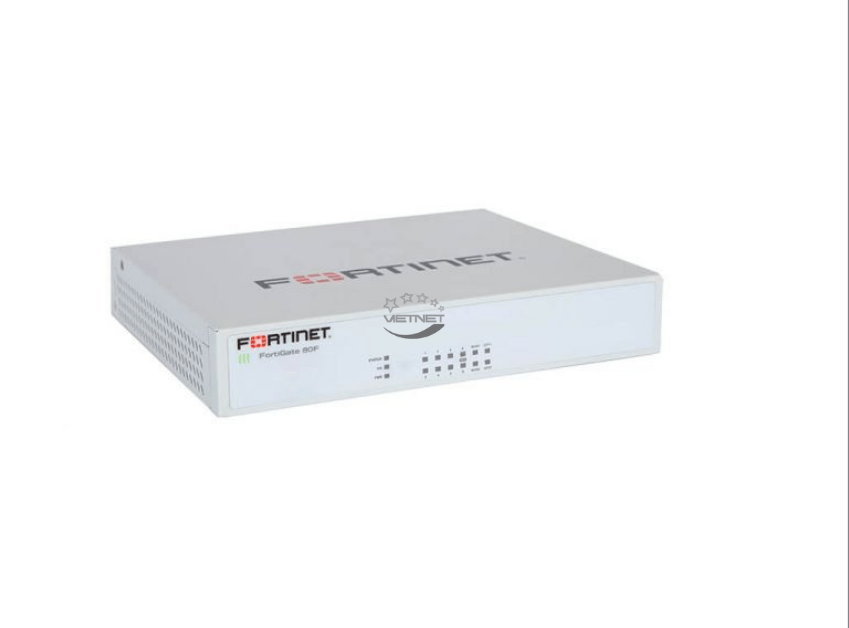
Mỗi chi nhánh đặt một FortiGate làm thiết bị biên. Thiết bị này đảm nhận đồng thời định tuyến, SD-WAN, tường lửa, VPN và điều khiển mạng LAN/Wi-Fi. Các điểm kết nối với nhau bằng mạng overlay – các đường hầm IPsec mã hóa chạy trên mọi loại đường truyền, kết hợp định tuyến động BGP.
- Nhận diện ứng dụng: FortiGate nhận diện hơn 5.000 ứng dụng (theo Fortinet), từ phần mềm nội bộ đến SaaS, họp trực tuyến, thoại IP.
- Đo chất lượng đường truyền: liên tục đo độ trễ, jitter, mất gói trên từng đường.
- Định tuyến theo chính sách: ứng dụng quan trọng đi đường tốt nhất tại thời điểm đó; khi một đường suy giảm, lưu lượng tự chuyển sang đường khác.
- Bảo mật tại chỗ: lưu lượng ra Internet trực tiếp vẫn đi qua IPS, chống mã độc, lọc web, lọc DNS, kiểm soát ứng dụng và sandbox đám mây của FortiGuard.
- Quản lý tập trung: chính sách, giám sát và báo cáo cho toàn bộ chi nhánh trên một giao diện duy nhất.
Fortinet gọi mô hình hội tụ mạng và bảo mật này là “mạng an toàn” trong môi trường hybrid mesh firewall (HMF – tường lửa lưới lai), với mục tiêu quản lý thống nhất, giảm nguy cơ cấu hình sai, đơn giản hóa bản quyền và giảm tổng chi phí sở hữu.
Tính năng chính
Định tuyến theo ứng dụng, độc lập nhà mạng
Secure SD-WAN hoạt động với nhiều nhà mạng và nhiều loại kết nối: Internet cáp quang, MPLS, cáp đồng, 3G/4G/5G. Doanh nghiệp đặt chính sách theo mục đích kinh doanh, ví dụ: phần mềm bán hàng và thoại ưu tiên đường có độ trễ thấp, cập nhật phần mềm đi đường rẻ hơn. Có thể cân bằng tải nhiều đường và tự chuyển đổi khi mất kết nối.
Tự khắc phục đường truyền (self-healing)
Khi đường truyền chập chờn, các kỹ thuật như sửa lỗi chuyển tiếp FEC (Forward Error Correction) và nhân đôi gói tin (packet duplication) giúp cuộc gọi thoại, họp video vẫn đạt chất lượng yêu cầu dù mạng suy giảm.
Bảo mật NGFW tích hợp
Khác với thiết bị SD-WAN thuần mạng, mỗi điểm Secure SD-WAN là một tường lửa thế hệ mới đầy đủ: SSL inspection, IPS, lọc web, lọc DNS, kiểm soát ứng dụng, VPN, chống mã độc và sandbox. Doanh nghiệp không cần mua thêm hộp bảo mật riêng cho chi nhánh. Chi tiết về dòng thiết bị có trong bài tường lửa thế hệ mới FortiGate NGFW.
Mở rộng thành SD-Branch
FortiGate quản lý trực tiếp switch FortiSwitch, Wi-Fi FortiAP và thiết bị 4G/5G FortiExtender. Toàn bộ LAN, WLAN, WAN và bảo mật của chi nhánh nằm trên cùng giao diện – mô hình Fortinet gọi là SD-Branch. Cách làm này loại bỏ các “ốc đảo” chuyên môn: không cần người riêng cho router, người riêng cho Wi-Fi, người riêng cho tường lửa.
Kết nối đám mây
Secure SD-WAN dựng overlay VPN tới các nhà cung cấp đám mây công cộng qua Internet, có tích hợp sẵn với Azure Virtual WAN, và có thể triển khai FortiGate dạng máy ảo trên nhiều đám mây để chạy SD-WAN giữa các đám mây với nhau. Doanh nghiệp vẫn đang dùng tường lửa khác tại trụ sở cũng có thể dùng Secure SD-WAN dạng máy ảo.
Triển khai không chạm (zero-touch)
Thiết bị gửi tới chi nhánh, nhân viên tại chỗ chỉ cần cắm điện và cắm dây. FortiGate tự kết nối về hệ thống quản lý và nhận cấu hình. Chi nhánh mới có thể đưa vào hoạt động mà không cần kỹ sư đến tận nơi.
Bốn phương án triển khai và quản lý theo quy mô
Theo tài liệu giới thiệu các phương án cấp phát SD-WAN của Fortinet, mỗi doanh nghiệp có thể chọn cách dựng “vùng SD-WAN” (nhóm địa điểm cần liên lạc an toàn với nhau) phù hợp với quy mô và năng lực đội CNTT:
- Fabric Overlay Orchestrator (từ FortiOS 7.2.4): tích hợp ngay trong FortiOS, các FortiGate trong Security Fabric tự kết nối và tự hình thành vùng SD-WAN sau vài thao tác; không cần FortiManager, không tốn bản quyền.
- Overlay-as-a-Service (từ FortiOS 7.4.1): dịch vụ SaaS cấp phát và giám sát vùng SD-WAN từ FortiCloud, kèm một cặp FortiGate Hub do Fortinet sở hữu và vận hành, đặt tại các trung tâm dữ liệu dự phòng địa lý. Phù hợp khi muốn kết nối liên chi nhánh nhanh mà không tự mua, tự quản lý Hub.
- SD-WAN Overlay Orchestration trên FortiManager (từ FortiManager 7.2): mẫu overlay giúp dựng mạng SD-WAN dự phòng quy mô lớn theo quy trình bốn bước.
- Mẫu cấu hình khuyến nghị của Fortinet trên FortiManager (từ FortiManager 7.0.3): mẫu IPsec và BGP theo thực hành tốt của hãng, tùy biến được cho môi trường phức tạp.
Bảng tóm tắt: chọn phương án SD-WAN phù hợp
| Phương án | Môi trường phù hợp | Khả năng mở rộng | Cần FortiManager | Quy tắc SD-WAN tập trung |
|---|---|---|---|---|
| Fabric Overlay Orchestrator | Nhỏ | Thấp | Không | Không |
| Overlay-as-a-Service | Nhỏ đến vừa | Trung bình | Không | Không |
| SD-WAN Overlay Orchestration | Vừa đến lớn | Cao | Có | Có |
| Mẫu cấu hình khuyến nghị | Tùy biến hoặc rất lớn | Cao | Có | Có |
Theo Fortinet, cả bốn phương án đều hỗ trợ truy cập ứng dụng nội bộ an toàn (Secure Private Access) khi mở rộng lên SASE.
Lợi ích cho doanh nghiệp
- Giảm chi phí đường truyền: dùng Internet băng rộng thay hoặc bổ sung cho MPLS. Fortinet công bố Secure SD-WAN có thể giảm tới 70% chi phí khi chuyển từ MPLS sang Internet trực tiếp; mức thực tế phụ thuộc hợp đồng kênh truyền hiện tại.
- Trải nghiệm ứng dụng tốt hơn: ứng dụng đám mây đi thẳng ra Internet tại chi nhánh, không vòng về trụ sở; thoại và video được ưu tiên và tự khắc phục khi mạng suy giảm.
- Bảo mật đồng nhất: mọi chi nhánh áp cùng bộ chính sách, cùng mức kiểm tra mã độc và SSL.
- Vận hành gọn: ít thiết bị, ít giao diện, cài đặt từ xa; đội CNTT nhỏ vẫn quản lý được hàng chục, hàng trăm điểm.
- Hỗ trợ tuân thủ: bảo vệ dữ liệu khi truyền, nhật ký tập trung, hỗ trợ các yêu cầu như PCI DSS đối với điểm thanh toán.
- Sẵn sàng cho SASE: khi số người dùng di động tăng, SD-WAN kết nối với FortiSASE trên cùng nền tảng.
Ứng dụng theo ngành tại Việt Nam
- Bán lẻ, chuỗi cửa hàng: hàng trăm điểm nhỏ gần như giống nhau, cần triển khai hàng loạt, Wi-Fi khách tách biệt, bảo vệ dữ liệu thanh toán.
- Ngân hàng, tài chính: phòng giao dịch cần kết nối dự phòng, bảo mật cao và quản lý tập trung.
- Y tế: phòng khám, bệnh viện vệ tinh cần bảo vệ hồ sơ bệnh nhân và hệ thống kế thừa.
- Khách sạn, nhà hàng: Wi-Fi khách an toàn, hệ thống đặt phòng, giải trí trong phòng.
- Giáo dục, cơ quan: nhiều cơ sở cần mở rộng băng thông và truy cập an toàn.
Lựa chọn và triển khai Fortinet Secure SD-WAN cùng VIET NET
VIET NET là nhà phân phối, tích hợp giải pháp Fortinet và triển khai hạ tầng CNTT – ELV – data center từ năm 2003. Quy trình triển khai SD-WAN gồm:
- Khảo sát: số chi nhánh, đường truyền và nhà mạng hiện có, ứng dụng quan trọng cần ưu tiên, nơi đặt ứng dụng (trụ sở, data center, đám mây).
- Thiết kế: mô hình hub – chi nhánh, chọn phương án quản lý (Fabric Overlay Orchestrator, Overlay-as-a-Service hay FortiManager), chính sách định tuyến theo ứng dụng và bảo mật.
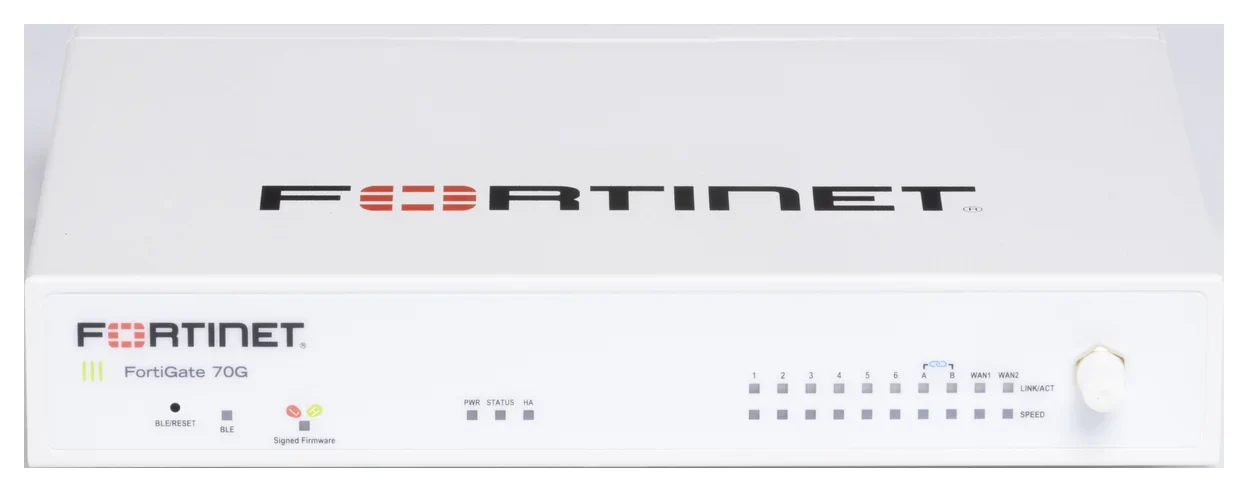
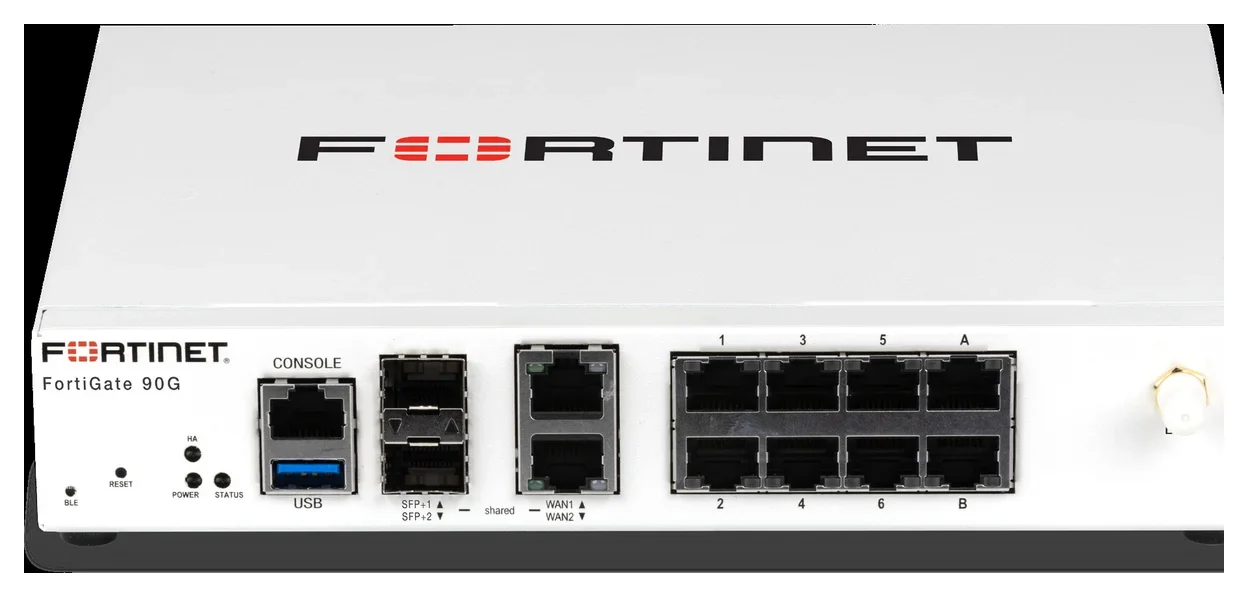
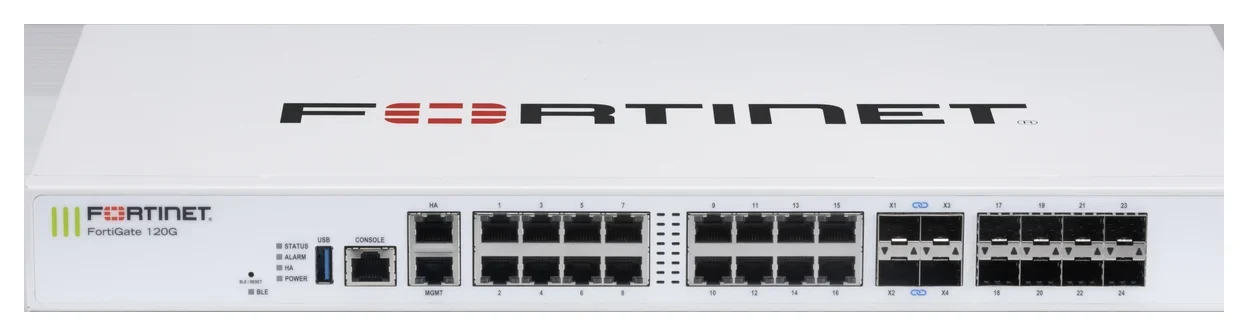
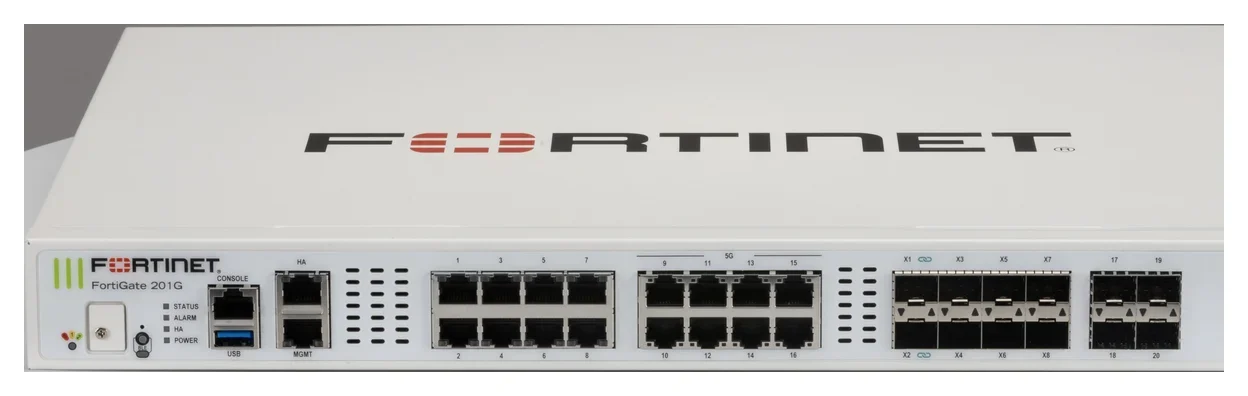
- Chọn thiết bị: tính cỡ FortiGate cho trụ sở và từng loại chi nhánh theo số người dùng, thông lượng VPN và bảo vệ mối đe dọa; biến thể 4G/5G, Wi-Fi, PoE khi cần.
- Triển khai từng giai đoạn: chạy thử ở vài chi nhánh, đưa SD-WAN vào song song với WAN hiện tại, sau đó mở rộng và thay dần thiết bị cũ.
- Đào tạo và hỗ trợ: hướng dẫn giám sát chất lượng đường truyền, đọc báo cáo, xử lý sự cố; hỗ trợ gia hạn bản quyền và tinh chỉnh chính sách.
Tham khảo các thiết bị bảo mật Fortinet, danh mục phân phối firewall Fortinet, bài tổng quan giải pháp an ninh mạng toàn diện cho doanh nghiệp, hoặc liên hệ VIET NET để được tư vấn thiết kế SD-WAN cho hệ thống chi nhánh.
Câu hỏi thường gặp
Fortinet Secure SD-WAN có cần mua thiết bị riêng không?
Không. Secure SD-WAN là tính năng có sẵn trong FortiOS, chạy trên tường lửa FortiGate. Nếu doanh nghiệp đã dùng FortiGate, có thể cấu hình SD-WAN trên thiết bị hiện có, chỉ cần đảm bảo model đủ thông lượng VPN và bảo vệ mối đe dọa. Fortinet cũng có gói dịch vụ SD-WAN kèm theo từng model. VIET NET sẽ kiểm tra hiện trạng trước khi đề xuất.
SD-WAN có thay thế hoàn toàn kênh MPLS được không?
Có thể, nhưng không bắt buộc. Nhiều doanh nghiệp giữ MPLS cho ứng dụng quan trọng và thêm Internet băng rộng, 4G/5G để tăng băng thông, dự phòng. SD-WAN tự chọn đường tốt nhất cho từng ứng dụng. Sau một thời gian theo dõi chất lượng, doanh nghiệp có thể giảm dần hoặc thay hẳn MPLS khi Internet đáp ứng yêu cầu.
Chi nhánh không có kỹ sư CNTT thì triển khai SD-WAN thế nào?
FortiGate hỗ trợ triển khai không chạm: thiết bị được gửi tới chi nhánh, nhân viên chỉ cần cắm điện và dây mạng, thiết bị tự kết nối về hệ thống quản lý để nhận cấu hình. Sau đó việc giám sát, cập nhật và đổi chính sách đều làm từ trụ sở. VIET NET chuẩn bị cấu hình trước và hỗ trợ từ xa trong lúc đưa chi nhánh vào hoạt động.
Có bắt buộc dùng FortiManager để quản lý SD-WAN không?
Không bắt buộc. Với mạng nhỏ, Fabric Overlay Orchestrator tích hợp trong FortiOS hoặc dịch vụ Overlay-as-a-Service trên FortiCloud đủ để dựng và giám sát vùng SD-WAN mà không cần FortiManager. Với mạng vừa và lớn, cần quy tắc SD-WAN tập trung và mẫu cấu hình tùy biến, FortiManager là lựa chọn phù hợp hơn.
Cuộc gọi thoại và họp video có bị ảnh hưởng khi đường truyền chập chờn không?
Ảnh hưởng được giảm đáng kể. Secure SD-WAN đo liên tục độ trễ, jitter, mất gói và chuyển ứng dụng sang đường tốt hơn khi đường hiện tại suy giảm. Các kỹ thuật sửa lỗi chuyển tiếp FEC và nhân đôi gói tin giúp thoại, video giữ chất lượng ngay cả khi mạng kém. Tuy vậy, chất lượng vẫn phụ thuộc đường truyền thực tế của nhà mạng.
Chi phí triển khai Fortinet Secure SD-WAN là bao nhiêu?
Chi phí phụ thuộc số chi nhánh, model FortiGate tại từng điểm, gói bản quyền, phương án quản lý và thời hạn hỗ trợ. Doanh nghiệp có thể triển khai theo giai đoạn, bắt đầu từ các chi nhánh quan trọng. Vui lòng liên hệ VIET NET để được khảo sát và báo giá theo số điểm, băng thông và số người dùng.
Tư vấn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT, ELV và data center cho doanh nghiệp từ năm 2003. Liên hệ để được khảo sát hệ thống hiện tại, đề xuất kiến trúc và báo giá theo số người dùng, chi nhánh và băng thông: hotline 0908 100 676, email info@vietnet.net.vn, hoặc gửi yêu cầu tại trang Liên hệ.
Bài viết này hữu ích với bạn?
Bấm vào số sao để đánh giá
Tác giả
VIET NET