Mục lục
- 1.Vì sao antivirus truyền thống không còn đủ
- 2.FortiEndpoint, FortiEDR và FortiXDR: phân biệt nhanh
- 2.1.FortiEndpoint – một agent, một console
- 2.2.FortiEDR – phát hiện và phản ứng trên thiết bị
- 2.3.FortiXDR – mở rộng ra ngoài thiết bị đầu cuối
- 3.Kiến trúc tích hợp với Fortinet Security Fabric
- 4.Tính năng chính theo từng gói FortiEndpoint
- 4.1.Kết nối Zero Trust (có ở mọi gói)
- 4.2.Nền tảng bảo vệ thiết bị đầu cuối – EPP (từ gói EPP)
- 4.3.Phát hiện và phản ứng – EDR/XDR
- 4.4.Ghi nhật ký và dịch vụ đi kèm
- 5.9 tiêu chí đánh giá một giải pháp EDR
- 6.Lợi ích cho doanh nghiệp
- 7.Bảng tóm tắt các gói FortiEndpoint
- 8.Lựa chọn và triển khai cùng VIET NET
- 9.Câu hỏi thường gặp
- 9.1.EDR khác phần mềm diệt virus thông thường thế nào?
- 9.2.FortiEndpoint và FortiEDR có phải là một sản phẩm không?
- 9.3.FortiEndpoint có cài đặt quản lý tại chỗ (on-premise) được không?
- 9.4.Dịch vụ Best Practice Service (BPS) có bắt buộc không?
- 9.5.FortiEDR có bảo vệ được máy chủ chạy hệ điều hành cũ trong nhà máy không?
- 9.6.FortiEDR phối hợp với tường lửa FortiGate như thế nào?
- 9.7.Doanh nghiệp không có đội SOC thì nên chọn gói nào?
- 10.Tư vấn và triển khai cùng VIET NET
FortiEndpoint là nền tảng bảo vệ và quản lý thiết bị đầu cuối hợp nhất của Fortinet, xây dựng trên nguyên tắc Zero Trust, gom truy cập từ xa an toàn (ZTNA, VPN), chống mã độc, EDR (Endpoint Detection and Response – phát hiện và phản ứng trên thiết bị đầu cuối) và XDR (Extended Detection and Response – phát hiện và phản ứng mở rộng) vào một agent gọn nhẹ và một giao diện quản lý trên cloud. Nền tảng bảo vệ máy tính để bàn, laptop, điện thoại và máy tính bảng. Bên cạnh đó, FortiEDR và FortiXDR là các giải pháp phát hiện, phản ứng của Fortinet, tích hợp sâu với tường lửa FortiGate và toàn bộ Fortinet Security Fabric.
Doanh nghiệp Việt Nam đang chịu áp lực từ ransomware, mã độc không dùng tệp (fileless) và các cuộc tấn công nhắm vào máy chủ, trong khi nhân viên làm việc cả ở văn phòng lẫn ở nhà. Phần mềm diệt virus truyền thống dựa trên chữ ký không còn đủ. Bài viết giúp bạn hiểu FortiEndpoint, FortiEDR, FortiXDR khác nhau thế nào, các tiêu chí nên dùng khi đánh giá một giải pháp EDR, và cách VIET NET hỗ trợ triển khai.
Vì sao antivirus truyền thống không còn đủ
Theo ebook “Top 9 Considerations for Evaluating EDR Solutions” của Fortinet, các công cụ cũ như antivirus truyền thống không bảo vệ đầy đủ trước mã độc fileless, tấn công có chủ đích kéo dài (APT) và ransomware. Ebook dẫn nghiên cứu Economic Validation của Enterprise Strategy Group (2023) cho biết trung bình mất hơn 21 ngày để phát hiện một vụ xâm nhập – đủ thời gian để kẻ tấn công di chuyển ngang trong mạng và gây thiệt hại lớn hơn.
Cũng theo báo cáo Threat Landscape nửa cuối 2023 của FortiGuard Labs, 54% hoạt động đe doạ được ghi nhận có liên quan tới dịch vụ truy cập từ xa, cho phép kẻ tấn công lan rộng sau khi đã có chỗ đứng ban đầu. Ransomware được mô tả là dạng mã độc gây phá huỷ lớn nhất hiện nay, đặc biệt nhắm vào y tế, tài chính, năng lượng, sản xuất và cơ quan nhà nước – những lĩnh vực cũng rất phổ biến tại Việt Nam.
Một vấn đề khác là phân mảnh công cụ. Nhiều tổ chức dùng các giải pháp rời rạc không tích hợp với nhau, dẫn tới thiếu tầm nhìn xuyên suốt, chính sách không nhất quán, phản ứng chậm và tăng chi phí đầu tư. Khi đã xác nhận một mối đe doạ, mỗi phút chậm trễ trong việc cô lập đều có thể làm thiệt hại lan rộng.
FortiEndpoint, FortiEDR và FortiXDR: phân biệt nhanh
FortiEndpoint – một agent, một console
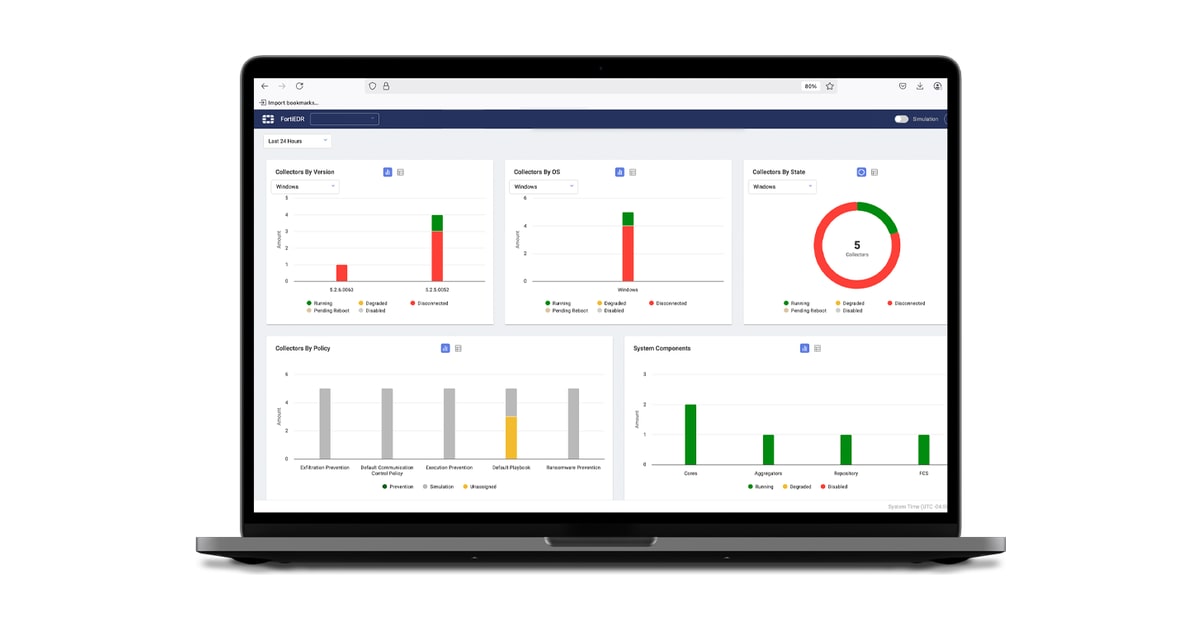
FortiEndpoint là tên gọi của giải pháp agent hợp nhất FortiClient: khách hàng đặt FortiEndpoint sẽ nhận agent FortiClient với các tính năng tương ứng gói bản quyền. Giao diện quản lý là FortiClient Cloud, nơi đội CNTT quản lý agent, cấu hình tính năng, theo dõi mối đe doạ, quản lý lỗ hổng, xem hoạt động và sự kiện trên thiết bị, săn tìm mối đe doạ (threat hunting) và xử lý sự cố. FortiEndpoint là giải pháp chỉ chạy trên cloud.
FortiEDR – phát hiện và phản ứng trên thiết bị
Theo tài liệu giải pháp của Fortinet, FortiEDR cung cấp khả năng phát hiện, phản ứng và bảo vệ nâng cao với phạm vi hỗ trợ hệ điều hành thuộc hàng rộng nhất cho máy chủ và máy trạm, trong môi trường hybrid. FortiEDR đưa năng lực ngăn chặn và khắc phục ở cấp kernel (nhân hệ điều hành) xuống thiết bị, góp phần bảo vệ trọn vẹn trước ransomware khi kết hợp với Security Fabric.
FortiXDR – mở rộng ra ngoài thiết bị đầu cuối
FortiXDR xây dựng trên FortiEDR, phân tích và tương quan dữ liệu sự kiện từ cloud, mạng, thiết bị đầu cuối và các sản phẩm bảo mật khác để phát hiện mối đe doạ trên toàn bộ hệ sinh thái Fortinet và nhiều sản phẩm của hãng khác. Đội bảo mật có thể điều tra và khắc phục tự động trên nhiều thành phần cùng lúc.
Kiến trúc tích hợp với Fortinet Security Fabric
Giá trị lớn của FortiEDR và FortiXDR nằm ở khả năng phối hợp với các sản phẩm khác. Theo Fortinet, các tích hợp chính gồm:
- FortiGate: chia sẻ thông tin đe doạ theo thời gian thực để tường lửa áp chính sách động. Ví dụ, khi một thiết bị được bảo vệ ghi nhận tấn công, địa chỉ IP nguồn có thể bị chặn ngay trên các tường lửa đã tích hợp, gồm FortiGate và nhiều tường lửa của hãng khác. Xem thêm về tường lửa FortiGate NGFW.
- FortiNAC: áp chính sách theo mức tuân thủ của thiết bị; trường hợp điển hình là đẩy thiết bị vi phạm hoặc đáng ngờ sang VLAN khắc phục.
- FortiSandbox: phân tích tệp chưa biết; nếu tệp bị đánh giá là đáng ngờ hoặc độc hại, chính sách trước khi thực thi sẽ chặn mọi lần chạy tệp đó trong môi trường, giúp giảm cảnh báo sai.
- FortiAnalyzer: thu thập, tổng hợp, phân tích dữ liệu bảo mật thiết bị đầu cuối cùng nhật ký từ tường lửa, Active Directory…, cung cấp ngữ cảnh cho FortiXDR khi điều tra và săn tìm mối đe doạ.
- FortiSIEM: FortiEDR, FortiXDR đóng góp tới 30 loại metadata cho việc tương quan sự kiện và báo cáo tuân thủ.
- FortiSOAR: tự động hoá điều tra và phản ứng sự cố, với 500 connector và 800 playbook dựng sẵn.
- FortiClient EMS: FortiClient lấy dữ liệu trạng thái thiết bị để kiểm tra tình trạng cho ZTNA; thiết bị bị nhiễm được gắn thẻ để chặn truy cập ứng dụng. FortiEDR có thể chạy song song với FortiClient. Chi tiết về ZTNA có trong bài Fortinet ZTNA.
- FortiMail: mở rộng phạm vi phát hiện, điều tra của FortiXDR sang sự kiện email và cho phép chặn ngay các địa chỉ email độc hại liên quan sự cố.
- Giải pháp bên thứ ba: tích hợp qua API dựng sẵn và giao diện chuẩn với hệ thống định danh, nhắn tin, cloud, SIEM, nguồn tình báo mối đe doạ; doanh nghiệp cũng tự xây tích hợp bằng REST API.
Tính năng chính theo từng gói FortiEndpoint
FortiEndpoint có bốn cấp bản quyền: Zero Trust Connect/Prevent, EPP, EDR và XDR, với hai hình thức tự vận hành (DIY) hoặc dịch vụ quản lý (Managed).
Kết nối Zero Trust (có ở mọi gói)
- Agent ZTNA và VPN cho truy cập từ xa an toàn.
- Quét và khắc phục lỗ hổng trên thiết bị.
- Lọc web và video FortiGuard.
- CASB dạng API và inline cho ứng dụng SaaS.
Nền tảng bảo vệ thiết bị đầu cuối – EPP (từ gói EPP)
Chống mã độc thời gian thực và sandbox để phân tích tệp đáng ngờ.
Phát hiện và phản ứng – EDR/XDR
Gói EDR bổ sung ba nhóm năng lực Discover (phát hiện tài sản, bề mặt tấn công), Protect (ngăn chặn) và Respond (phản ứng, khắc phục tự động). Gói XDR thêm khả năng tương quan và phản ứng mở rộng ngoài thiết bị đầu cuối.
Ghi nhật ký và dịch vụ đi kèm
- FortiAnalyzer Cloud cho ghi nhật ký và báo cáo tập trung ở mọi gói; lưu ý theo tài liệu đặt hàng, FortiAnalyzer Cloud không hỗ trợ nhật ký EDR.
- Các gói Managed bổ sung dịch vụ điều tra pháp chứng (forensics) và SOC dạng dịch vụ (SOCaaS).
- Dịch vụ Best Practice Service (BPS) của Fortinet là bắt buộc với khách hàng mới dùng gói có EDR, giúp cấu hình đúng ngay từ đầu.
9 tiêu chí đánh giá một giải pháp EDR
Ebook của Fortinet đưa ra chín tiêu chí mà người mua nên xem xét. Đây là danh sách hữu ích để doanh nghiệp tự đánh giá, dù chọn giải pháp nào:
- Kết nối an toàn: ưu tiên giải pháp hỗ trợ ZTNA chứ không chỉ VPN, vì ZTNA kiểm tra liên tục người dùng, thiết bị và ứng dụng.
- Hiệu quả bảo vệ: xem giải pháp thu hẹp bề mặt tấn công ra sao (phát hiện thiết bị lạ, vá ảo cho ứng dụng có lỗ hổng, kiểm soát ứng dụng); bộ máy chống mã độc theo hành vi có hoạt động trong bộ nhớ hệ thống và có khôi phục được thay đổi độc hại trên tệp hay không.
- Chống và phục hồi sau ransomware: có bảo vệ khi máy đang offline (ví dụ ở nhà) không; có khôi phục (rollback) theo thời gian thực không, trên Windows, macOS hay Linux. Kết quả MITRE ATT&CK Evaluations là nguồn tham khảo độc lập.
- Chống can thiệp: agent không thể bị kẻ tấn công vô hiệu hoá hay vượt qua.
- Hỗ trợ hệ điều hành: hệ thống OT thường chạy hệ điều hành cũ như Windows 7; nhà máy, ngân hàng, trường học còn máy chủ Windows đời cũ và Linux; bộ phận sáng tạo dùng macOS. Cần hỏi chi phí bản quyền cho máy chủ và máy trạm có như nhau không, có quản lý chung một console không, và tính năng có đồng đều giữa hệ điều hành cũ và mới không.
- Agent nhẹ: ebook khuyến nghị chỉ xem xét giải pháp dùng dưới 1% CPU trung bình, dưới 2% với máy chủ quan trọng; agent hoạt động ở cấp kernel cho hiệu năng và khả năng quan sát tốt hơn.
- Phản ứng tự động: tự động hoá giúp đội SOC, CNTT bớt quá tải cảnh báo và dành thời gian cho săn tìm mối đe doạ; nên hỏi về độ chi tiết của bộ máy chính sách.
- Năng lực XDR: ưu tiên giải pháp dùng cảm biến gốc (native) của cùng nền tảng, có nền tảng SIEM và SOAR trưởng thành để mở rộng.
- Triển khai và dịch vụ quản lý: dịch vụ MDR (Managed Detection and Response – phát hiện và phản ứng được quản lý) được khuyến nghị, nhất là trong năm đầu, để tinh chỉnh EDR cho phù hợp môi trường.
Lợi ích cho doanh nghiệp
- Tầm nhìn rõ hơn: giám sát liên tục, có hỗ trợ AI trên thiết bị đầu cuối và hạ tầng giúp phát hiện mối đe doạ trên toàn bề mặt tấn công.
- Khoanh vùng nhanh: khi xác nhận mối đe doạ, FortiEDR và FortiXDR tự động cô lập thiết bị khỏi mạng hoặc thực hiện các bước khắc phục, thu hẹp phạm vi tấn công.
- Bớt khoảng trống bảo mật: các sản phẩm Fortinet được thiết kế để làm việc cùng nhau, tránh “kẽ hở” giữa các giải pháp rời rạc.
- Vận hành gọn hơn: một agent cho ZTNA, VPN, chống mã độc, EDR; một console cloud; giảm số phần mềm phải cài và cập nhật trên mỗi máy.
- Linh hoạt nguồn lực: doanh nghiệp thiếu nhân sự SOC có thể chọn gói Managed để có thêm forensics và SOCaaS.
Bảng tóm tắt các gói FortiEndpoint
| Gói | Năng lực chính | Phù hợp với |
|---|---|---|
| Zero Trust Connect/Prevent | ZTNA, VPN, quét lỗ hổng, lọc web/video, CASB | Cần truy cập từ xa an toàn và vệ sinh CNTT cơ bản |
| EPP | Thêm chống mã độc, sandbox | Thay thế antivirus truyền thống |
| EDR | Thêm Discover, Protect, Respond; BPS bắt buộc | Cần phát hiện và phản ứng trên máy trạm, máy chủ |
| XDR | Thêm tương quan, phản ứng mở rộng ngoài endpoint | Có nhiều sản phẩm Fortinet, cần điều tra xuyên suốt |
| Managed (EPP/EDR/XDR) | Thêm forensics, SOCaaS, triển khai được quản lý | Thiếu đội vận hành bảo mật 24/7 |
Bản quyền tính theo dải số thiết bị: 25–49, 50–499, 500–1.999, 2.000–9.999 và từ 10.000 trở lên. Theo câu hỏi thường gặp trong tài liệu đặt hàng: không thể trộn nhiều loại SKU trên cùng một EMS; khách hàng FortiClient Cloud có thể nâng lên FortiEndpoint mà không mất dữ liệu, cấu hình; khách hàng dùng EMS tại chỗ có thể được hỗ trợ chuyển dữ liệu lên cloud qua BPS; còn khách hàng FortiEDR hiện tại chưa nâng cấp sang FortiEndpoint được vì FortiEndpoint dành cho khách hàng mới với một phiên bản EDR mới.
Lựa chọn và triển khai cùng VIET NET
VIET NET là nhà phân phối, tích hợp giải pháp Fortinet, triển khai hạ tầng CNTT, ELV và data center từ năm 2003. Quy trình triển khai bảo vệ thiết bị đầu cuối thường gồm:
- Khảo sát: kiểm kê số máy trạm, máy chủ, thiết bị di động, hệ điều hành (kể cả máy OT chạy hệ điều hành cũ), phần mềm bảo vệ đang dùng và sản phẩm Fortinet sẵn có.
- Chọn gói: đối chiếu nhu cầu với các cấp Zero Trust, EPP, EDR, XDR; quyết định tự vận hành hay dùng dịch vụ Managed.
- Thí điểm: triển khai agent cho một nhóm máy, chạy ở chế độ giám sát để tinh chỉnh chính sách, hạn chế ảnh hưởng ứng dụng nghiệp vụ.
- Chuyển đổi: gỡ phần mềm cũ, mở rộng theo phòng ban, kết nối với FortiGate, FortiAnalyzer, FortiNAC nếu có.
- Đào tạo và hỗ trợ: hướng dẫn đội CNTT đọc cảnh báo, điều tra, xử lý sự cố; hỗ trợ sau triển khai.
Danh mục sản phẩm có tại trang thiết bị bảo mật Fortinet. Nếu doanh nghiệp đang chạy workload trên cloud, xem thêm bài bảo mật cloud Fortinet; bức tranh chung có trong bài giải pháp an ninh mạng toàn diện. Để được tư vấn và báo giá theo số thiết bị, vui lòng liên hệ VIET NET.
Câu hỏi thường gặp
EDR khác phần mềm diệt virus thông thường thế nào?
EDR không chỉ so khớp chữ ký mã độc đã biết mà còn giám sát hành vi trên thiết bị, phát hiện tấn công fileless, ransomware mới và tự động phản ứng như cô lập máy, chặn tiến trình, khôi phục thay đổi. Antivirus truyền thống chủ yếu chặn mối đe doạ đã biết. Với FortiEndpoint, EDR là một cấp bản quyền nằm trên nền EPP chống mã độc.
FortiEndpoint và FortiEDR có phải là một sản phẩm không?
Không hoàn toàn. FortiEndpoint là tên gọi giải pháp agent hợp nhất FortiClient, quản lý qua FortiClient Cloud, gồm các cấp Zero Trust, EPP, EDR và XDR. FortiEDR là giải pháp EDR của Fortinet với ngăn chặn và khắc phục ở cấp kernel. Theo Fortinet, khách hàng FortiEDR hiện tại chưa nâng cấp trực tiếp sang FortiEndpoint được vì FortiEndpoint dành cho khách hàng mới.
FortiEndpoint có cài đặt quản lý tại chỗ (on-premise) được không?
Không. Theo tài liệu đặt hàng của Fortinet, FortiEndpoint là giải pháp chỉ chạy trên cloud, quản lý qua FortiClient Cloud. Doanh nghiệp đang dùng FortiClient EMS tại chỗ có thể chuyển sang FortiEndpoint và được hỗ trợ chuyển dữ liệu qua dịch vụ Best Practice Service. Nếu có yêu cầu bắt buộc lưu trữ tại chỗ, VIET NET sẽ tư vấn phương án phù hợp.
Dịch vụ Best Practice Service (BPS) có bắt buộc không?
Có, với khách hàng mới chọn gói có tính năng EDR (gói EDR và XDR). Với gói Zero Trust Connect/Prevent và EPP, BPS là tuỳ chọn. BPS do chuyên gia Fortinet thực hiện, giúp cấu hình và tinh chỉnh chính sách đúng ngay từ đầu, hạn chế cảnh báo sai và ảnh hưởng tới ứng dụng nghiệp vụ.
FortiEDR có bảo vệ được máy chủ chạy hệ điều hành cũ trong nhà máy không?
Fortinet cho biết FortiEDR có phạm vi hỗ trợ hệ điều hành thuộc hàng rộng nhất cho máy chủ và máy trạm. Tuy vậy, mỗi phiên bản hệ điều hành cụ thể cần được đối chiếu với danh sách hỗ trợ hiện hành trước khi triển khai, nhất là máy OT chạy Windows đời cũ. VIET NET sẽ kiểm kê và xác nhận trong bước khảo sát.
FortiEDR phối hợp với tường lửa FortiGate như thế nào?
Khi FortiEDR ghi nhận tấn công trên một thiết bị, thông tin được chia sẻ theo thời gian thực để tường lửa áp chính sách động, ví dụ chặn ngay địa chỉ IP nguồn tấn công trên các tường lửa đã tích hợp. Kết hợp FortiNAC, thiết bị vi phạm có thể bị chuyển sang VLAN khắc phục; với FortiClient EMS, thiết bị nhiễm bị gắn thẻ để chặn truy cập ZTNA.
Doanh nghiệp không có đội SOC thì nên chọn gói nào?
Có thể cân nhắc các gói Managed (EPP, EDR hoặc XDR), vốn bổ sung triển khai được quản lý, dịch vụ forensics và SOC dạng dịch vụ (SOCaaS). Ebook của Fortinet cũng khuyến nghị dùng dịch vụ MDR, nhất là trong năm đầu, để tinh chỉnh EDR. Liên hệ VIET NET để được báo giá theo số thiết bị và mô hình vận hành.
Tư vấn và triển khai cùng VIET NET
VIET NET triển khai hạ tầng CNTT, ELV và data center cho doanh nghiệp từ năm 2003. Liên hệ để được khảo sát hệ thống hiện tại, đề xuất kiến trúc và báo giá theo số người dùng, chi nhánh và băng thông: hotline 0908 100 676, email info@vietnet.net.vn, hoặc gửi yêu cầu tại trang Liên hệ.
Bài viết này hữu ích với bạn?
Bấm vào số sao để đánh giá
Tác giả
VIET NET